


 | ||||||||||
| 前のページ 1 2 3 次のページ | ||||||||||
| ||||||||||
| 監査ログ方式によるデータベースセキュリティの特徴 | ||||||||||
データベースセキュリティの市場が盛り上がるにつれ、いくつかのベンダーがそれぞれ異なった方式によるデータベースセキュリティ製品を市場に投入してきました。 これらの方式のうち、最も一般的に普及しているのが「監査ログ方式」と呼ばれているものです。この方式は各データベースが元来そなえている監査ログ機能を利用しており、漏れなくログを取得することができるため、特に監査目的での導入に適した方式です。 それならばデータベースの監査機能をそのまま使えばよいと思われる読者の方もいるかと思います。しかし、データベースが備えている監査機能はログの記録だけであり、記録された膨大なログは専門知識を持った技術者でないと中身を読んだり解析したりすることはできません。 さらに、守るべき重要な情報と同じデータベースサーバの中にログが保存されるために、専門知識を持った技術者であればデータベースに不正な操作をした後で証拠となるログを消してしまうことも可能となります。 これに対して「監査ログ方式」のデータベースセキュリティ・ソリューションは、外部の専用サーバがあらかじめ設定されたルールに従って、データベースの監査ログの中から必要なログを選択して取得します。このように監査対象のデータベース管理者がアクセスできない場所に監査ログを保管して、より安全で使いやすいログ検索・分析機能を提供しています。 国内におけるデータベースセキュリティ市場でトップシェアを獲得しているIPLocksもこの「監査ログ方式」を採用しており、この方式が現在最もユーザに受け入れられています。 「監査ログ方式」以外の方式には以下の2つがあります。 | ||||||||||
| パケットキャプチャ方式 | ||||||||||
パケットキャプチャ方式はデータベースサーバにいたるネットワーク経路上に、その経路を流れる通信パケットを読み取るための専用サーバを設置して、データベースサーバに対して流れる通信パケットを読み取ってアクセスログを収集します。 この方式の欠点としてはネットワークを介さずに直接データベースサーバにログインして操作するという最もリスクの高い作業が検知できないことや、通信が暗号化された場合には対応できないことなどがあげられます。 | ||||||||||
| メモリ参照方式 | ||||||||||
メモリ参照方式はデータベースのメモリ内に一時的に格納されたSQL文をエージェントプラグラムが読み取って、ログとして保存します。 コンピュータのメモリ内の情報をプログラムが読み取るという特殊は技術に依存していますが、コンピュータのメモリ内の情報は処理が進むにつれて常に書き換わっていくものですから、データベースに対するアクセス情報を漏れなくメモリから取得するためには非常に多頻度の読み取りを必要とする上、アクセスが集中してしまう時間帯などにはログの取得漏れが発生してしまうことがこの方式の欠点となっています。 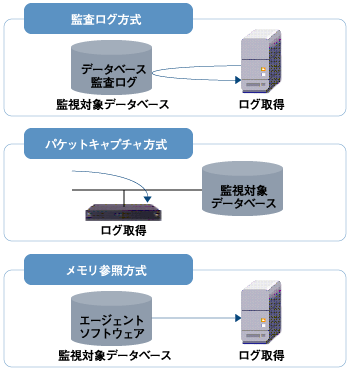 図2:3種類の監視・監査ログ取得方式 | ||||||||||
| 前のページ 1 2 3 次のページ | ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00