


 | ||||||||||
| 前のページ 1 2 3 次のページ | ||||||||||
| ||||||||||
| 内部統制構築の進め方 | ||||||||||
では、米国におけるSOX法対応の事例を基にして、内部統制の仕組みを構築する際の進め方を見ていくことにしましょう。 まず内部統制を構築するにあたり、財務報告に関連した現時点の業務処理フロー図を作成します。このフロー図の中では、それぞれの処理で使っているITシステムや担当者、責任者なども明確にしておきます。これは監査において業務処理が正しく行われているかを検証するための業務マニュアルにもなります。日本の企業ではこのようなドキュメントをきちんと整備していないケースが多いために、通常ここで多大な労力を必要とするのです。 次に、業務処理の中でどのようなリスクが起こる可能性があるかについて検討しましょう。考えられるリスクとして以下があげられます。
表1:業務処理に内在するリスク リスクの洗い出しが終わったら、それぞれのリスクについてその発生の可能性と想定被害額を見積もります。数字で見積もることができない場合は大・中・小で分類してもかまいません。 この結果、発生の可能性が高く、想定被害額の高いリスクから順番にそのリスクを軽減したり、無くしたりすることができるような内部統制の仕組みを検討していきます。ここでの成果物は通常リスクコントロールマトリクスと呼ばれています。 この時点で、読者の皆さんは経理処理に関連した業務処理だけをとっても、数多くのリスクが存在することに気づかれるでしょう。日本版SOX法の施行が2009年3月に延びたからといって、あまりのんびりとしてはいられません。 各リスクに対する内部統制の仕組み(多くは第三者による確認やITによる自動化)の設計ができたら、その仕組みを実際に運用してリスクが発生しないようにし、さらに社内または社外の監査人によって内部統制の有効性チェックを行うことで、SOX法対応が完了します。 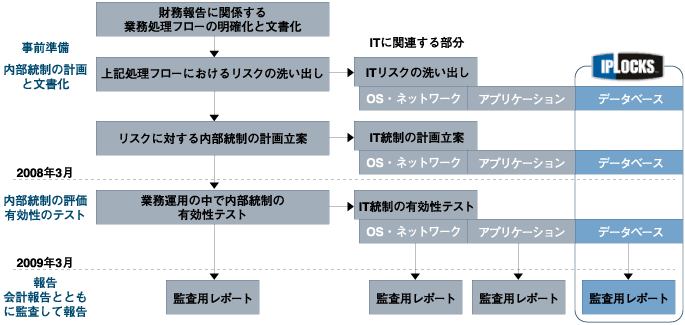 図2:SOX法対応のための内部統制構築手順(図中の年月は日本版SOX法を想定) (画像をクリックすると別ウィンドウに拡大図を表示します) | ||||||||||
| 前のページ 1 2 3 次のページ | ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00