


 | ||||||||||
| 前のページ 1 2 3 次のページ | ||||||||||
| ||||||||||
| 役割の異なるシステム管理者と情報管理者 | ||||||||||
システム管理者と情報管理者の差異に関しては「第1回:情報とインフラの独立管理で実現する情報漏洩対策」で解説しましたが、この2つは運用上、区分する必要がある権限になります。もしこの2つが、ファイルやデータに対してまったく同一の権限を有していた場合、大きな問題が生じます。 ところが、OSが持つ権限の設定機能だけでは、この2つを区分できないのが実情です。そもそもシステム管理者権限とは、カードゲームで言う「ジョーカー」のような存在で、何でもできてしまう万能型の権限だと考える必要があります。 故に、この権限を一般的なユーザ権限に対して「スーパーユーザ権限」などと呼ぶこともあります。 | ||||||||||
| マンションと管理人の関係から考える | ||||||||||
この状況をもう少しわかりやすくするため、マンションに入居するケースを考えてみましょう。 あなたはある分譲マンションの住人です。大抵のマンションは管理人がいます。この管理人は万が一の場合や管理上の関係から全室の合い鍵を持っています。つまりいつでもあなたの部屋に入れるようになっているわけです。 当然、あなたの部屋には鍵がついていますし、部屋にいる時には内鍵をかけているかも知れません。しかし留守の時をはじめとして、合い鍵を持っている管理人は、あなたが知らないうちに入退出できるのです。 ところで管理人の素性をあなたはご存じですか。恐らく、マンションの管理会社が雇った外部の委託業者である事がほとんどではないでしょうか。マンションの一室をどこまで信用するかはそれぞれの考えではありますが、実印や印鑑、預金通帳、保険会社との契約書、クレジットカードの契約書に書かれた暗証番号など、自宅には重要なものが沢山あると思います。 これらの重要資産や情報は最低限わかりにくいところに保管するでしょうし、場合によっては自室内に金庫を用意していると思います。 ここで考えていただきたいのは、管理人が信用できないということではありません。自分以外の者の入退出が可能な状況であるということを前提にして、セキュリティを考える必要があるということです。 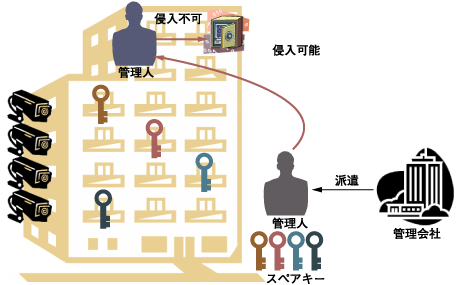 図1:入退出できる他者がいることを前提としたセキュリティ そしてこれはマンションの話だけではなく、企業の重要データが保管されているサーバも同じ状況だということです。では、サーバの情報とシステム管理者(管理人)とを区分するにはどうすればいいでしょうか。 簡単な解決方法は、マンションの自室に金庫を設置するのと同じ発想で、システム管理者(管理人)が自由にアクセスできないように暗号化してしまうというものです。 ここで注意すべきなのは、暗号化機能がジョーカー的存在のシステム管理者から独立している必要があるということです。システム管理者よりも、さらに強力な権限を創り出すような暗号化が必要であり、それを実現するのが「VPDisk Pro」なのです。 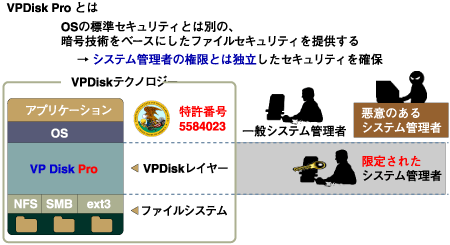 図2:VPDiskの仕組み(再掲) 用語解説 VPDisk Pro MONETが提供する、オペレーティングシステム標準のファイルセキュリティに追加の新しいセキュリティモデルを提供するソリューション。 http://www.monetz.com/omni/vpdisk/vpdisk.html | ||||||||||
| 前のページ 1 2 3 次のページ | ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00