


システムへの脅威の「粗い」特定
システムへの脅威の「粗い」特定
脅威の特定には、よくISO/IEC 27005の付属書Cにある典型的な脅威の例があげられます。
この例は、類型として「自然現象」や「情報を危うくすること」など、層の異なる言葉が並んでいるため、慣れていないと利用しづらい内容となっていますが、システムの脅威に特化すると、もう少し具体的な表現が記載されています。
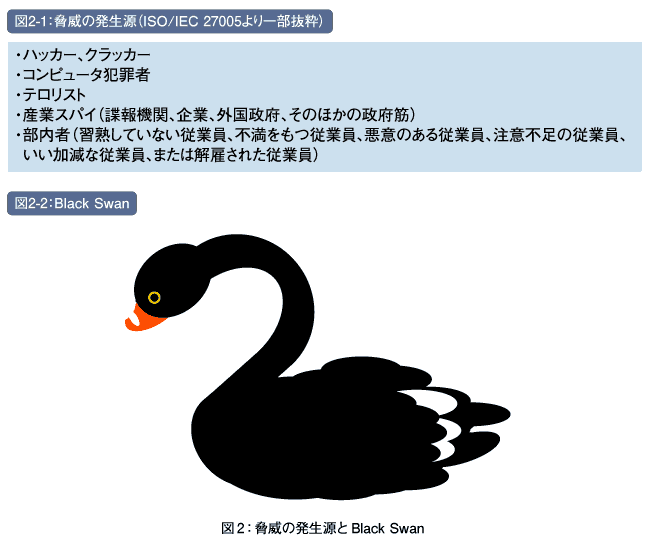
特に注意を払うことが望ましい脅威の発生源は、図2-1のようにまとめられています。今回は、情報セキュリティーのすべての面に言及することは難しいため、図2-1の脅威の発生源に集中して分析をします。
Black Swanとは
通常のリスク分析のプロセスでは、リスク分析の担当者が各脅威の発生可能性(likelihood)を決定していくのですが、この可能性はとても厄介な存在です。
情報セキュリティーのリスク分析の関連部分には、脅威の発生する可能性を検討する、と書いてありますが、その可能性を定めるために何を根拠にするかは、少しあいまいな表現に終始しています。
ここでリスク分析の壁に当たってしまう方も多いため、今回は「脅威の発生可能性についてはあえて明確に定めない」という考え方を紹介します。
ベストセラーになったNassim Nicholas Taleb氏の「Fooled by Randomness(邦題:まぐれ)」や「The Black Swan」の影響で、セキュリティーカンファレンスで、スピーカが「Black Swan」(図2-2)という単語を発するのを何度か耳にしました。
Swan(白鳥)だけの世界で暮らしていた欧州の人にとって、Black Swan(黒鳥)は想像すらできないものであったという過去を踏まえ、過去の経験や観測された事象をもとにありえない、と思っていたことが起こってしまった、という意識外の存在を定義する言葉として使われています。筆者としては、そもそも存在すら感知できない未知の事象、もしくは、不確実性が高い(ごくごくまれな)ため認知されないか認知されても過小評価される事象の総称としてとらえています。
このようなBlack Swanが自分のシステムに潜んでいないと言い切れる人はいないでしょう。たとえ、言い切ることはできても、証明することはできないでしょう。
このように可能性という言葉には、「リスクは人による」という注意点にも、大きくかかわることで、多くの「専門家」が可能性のわなにはまり(違った意味での)カタストロフィーを招いています。
脅威が起こりうるか起こりえないかを決めることすら、リスクになるのであれば、カタストロフィーを引き起こす重要資産やウィークポイントに関しては、リスク分析の結果として、「脅威の発生確率を固定」して、その脆弱性を特定し評価をして、対処を図るという行為でもいいのではないか、ということに、うすうす気づいていただけると思います。
この記事をシェアしてください
関連記事
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

