


実体験と無謀な行為はまったく違う
実体験と無謀な行為はまったく違う
セキュリティについても同様な経験が活きる。「セキュリティの実体験」には大きくわけて2つがある。
1つは「セキュリティに配慮しつつ攻撃されるのを待ち、速やかに対処する」という受身の実体験だ。そしてもう1つは「テスト環境を用意して、実際に攻撃/対処の両面から検証を行う」という攻めの実体験だ。
例えば2003年にはネットワークウイルス「Blaster」が猛威を振るった。
ある人は「単にワクチンソフトなどでウイルスに対処するだけでなく、いくつかの環境を用意して感染する場合としない場合の違い、感染したときの対処法などを学ぶことができた」と語ってくれた。
しかしこれはあくまでも、対策をほどこした上で行った実験とのことで、「実環境でむやみに感染実験を繰り返すということは、他者に対する感染の機会を増やすだけの迷惑行為だ」と続けた。
必要なのは、あるセキュリティ上の脅威が起こったときに「その影響範囲と起こりうる被害を正しく理解し、外部への影響が起こらない環境を別に用意して実験を行う」ということだ。
そこで重要になるのは、正しいテスト環境の構築だ。
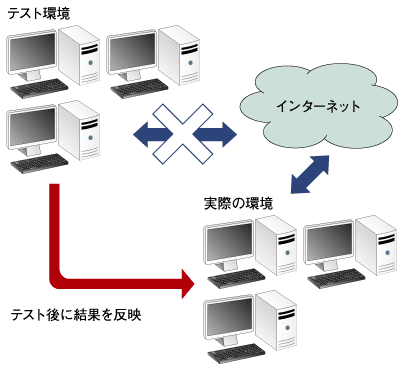
図3:テスト環境での結果を実際の環境に反映
まずはテスト環境からはじめてみよう
本連載「セキュリティホールをついて遊ぶ」の第2回以降では、読者の方々に攻めの実体験をつむためのテスト環境を提供する。
その環境として選んだのは、現在多くのWebサービスで活用している「PHP」と、注目の環境「Ruby on Rails」の2つである。このどちらをあつかった記事も、Think ITの中で人気の上位となっている。
これらのソフトウェアは日々バージョンアップが行われ、可能な限りセキュリティ上の問題が起こらないよう、修正が施されている。
そこで本連載では、敢えてこれらのソフトウェアの対策前の旧バージョンでテスト環境の構築を行っていく。その環境下では、どのような手法で攻撃が行われ、どのような被害が起こり、修正されるに至ったのかを追体験していく。
第2回では「PHP」を取り上げ、さまざまな場所でキーワードとして取り上げられた「SQLインジェクション」について、「どのように行われるのか」を実際に体験する。
公開は1月18日。乞うご期待!
この記事をシェアしてください
バックナンバー
この記事の筆者

筆者の人気記事

生成AIの回答が正しいかを人の目視で確かめる限界に──テクマトリックスがElith開発の品質評価ツール「GENFLUX Evaluation」を販売開始
10月15日 6:25

1日3.6億件の計算を、空冷のまま回せるか――みずほ証券がHPE Cray XD2000で液冷データセンターを新設
10月8日 6:25

復旧時間を83%短縮、ただし重要な対処は人が承認――NTTデータ先端技術がHinemosで障害対応の自律化を検証
11月3日 6:25

AIを使いたいのに、コードを外に出せない――AIコーディング支援「IBM Bob」がオンプレミスとソブリンクラウドに対応
10月6日 6:25

17件の障害をすべて解決、平均2分21秒――Cognitionの「Devin Oncall」が本番インシデントの一次対応を担う
10月27日 6:25
Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

