


■ACLの検査の順番
■ACLの検査の順番
●行の最後には暗黙のdeny any
access-list 104 deny icmp 10.1.1.0 0.0.0.255 10.2.2.0 0.0.0.255
access-list 104 permit ip any any
[access-list 104 deny ip any any]
※上記の2行目のようなpermitの行がないと、全てを拒否するACLとなる
■設置する場所と方向
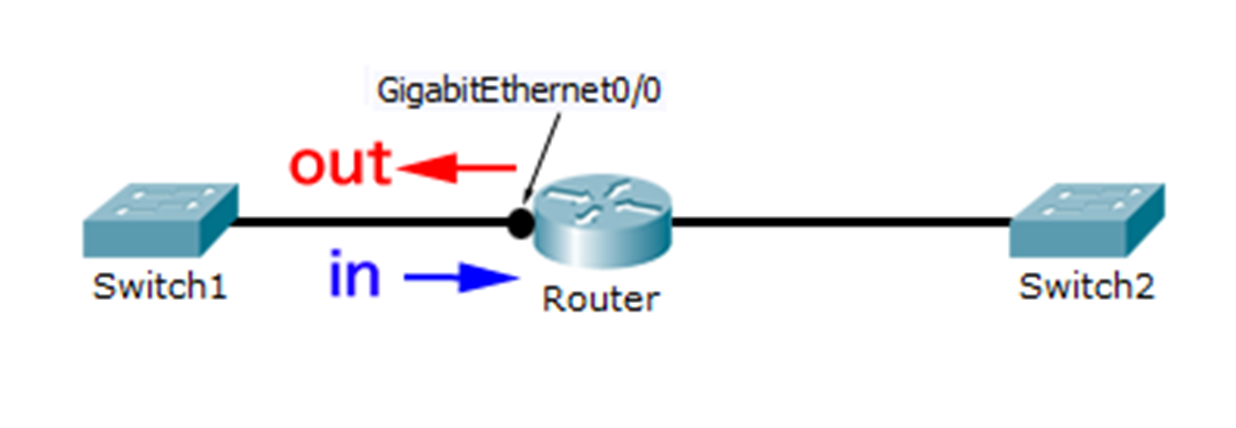
Router(config)# access-list 105 permit ip 10.0.0.0 0.255.255.255 192.168.0.0 0.0.255.255
Router(config)# access-list 106 permit ip 192.168.0.0 0.0.255.255 any
Router(config)# interface GigabitEthernet0/0
Router(config-if)# ip access-group 105 in
Router(config-if)# ip access-group 106 out
■番号付き拡張ACLの編集
Router(config)#no ip access-list 104

Router(config)#access-list 104 deny icmp 10.1.1.0 0.0.0.255 10.2.2.0 0.0.0.255
Router(config)#access-list 104 permit ip any any
Router(config)#access-list 104 permit ip any any

Router(config)#ip access-list extended 104
Router(config-std-nacl)#5 deny icmp 10.1.1.0 0.0.0.255 10.2.2.0 0.0.0.255

Router#show ip access-lists
Standard IP access list 104
     5 deny icmp 10.1.1.0 0.0.0.255 10.2.2.0 0.0.0.255
    10 permit ip any any
■名前付き拡張ACLの作成例
Router#Router(config)#ip access-list extended ACLEXAM
Router(config-ext-nacl)#permit ip 192.168.1.0 0.0.0.255 192.168.2.128 0.0.0.63
Router(config-ext-nacl)#permit tcp 192.168.1.0 0.0.0.255 host 192.168.3.3 eq www
Router(config-ext-nacl)#5 permit icmp any any
Router(config-ext-nacl)#^Z
Router#show ip access-lists
Extended IP access list ACLEXAM
     5 permit icmp any any
    10 permit ip 192.168.1.0 0.0.0.255 192.168.2.128 0.0.0.63
    20 permit tcp 192.168.1.0 0.0.0.255 host 192.168.3.3 eq www
| この記事で紹介した書籍 | |
|---|---|
 Wendell Odom 著/株式会社クイープ 訳 | シスコ技術者認定試験 公式ガイドブック Cisco CCENT/CCNA ICND1 100-101J本書は、シスコ技術者認定のうち、CCENT/CCNAの認定を目指す人のための公式ガイドブックです。2013年に改訂されたICND1の試験内容に対応しています。新ICND1は、旧ICND1からトピックの削除と追加が行われています。ICND1の合格により、CCENT認定を受ければ、CCNA認定への最初のステップをクリアしたことになります。本書を携えつつCiscoプロフェッショナル認定試験突破に向けて大きな一歩を踏み出しましょう。   |
この記事をシェアしてください
関連記事

IPv4の高度なACL[拡張ACLの設定ガイドライン]
2015年5月11日 16:00

IPv4のサブネット化の概要[サブネットをサイジング/プライベートアドレスとパブリックアドレスを見分ける]
2015年2月16日 18:00

VLSM(Variable Length Subnet Mask:可変長サブネットマスク)の利用
2015年3月30日 16:00

CiscoルータでのIPv4サポートの有効化[ルータとスイッチのコマンド/showコマンドとステータスコード]
2015年3月23日 16:00

クラスフルIPv4ネットワークアドレスの分析[クラスフルアドレスの種類と規模]
2015年2月23日 18:00

IPv4アドレスのスケーラビリティ(規模拡張性)[CIDR/プライベートIPアドレス]
2015年5月18日 16:00
バックナンバー


この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

