


CNDO 2021、KubernetesのセキュリティをHPEのアーキテクトが解説
CNDO 2021から、Kubernetesのセキュリティのセッションを紹介する。
2021年6月16日 7:35
CloudNative Days ONLINE 2021から、今回はコンテナとKubernetesのセキュリティに関する初歩の解説を実施したセッションを紹介する。セッションを担当したのは日本ヒューレット・パッカード株式会社のアーキテクトである磯貝哲也氏だ。
セキュリティは商用、オープンソースを含めて多くのソリューションが開発されている領域であり、CNCFのランドスケープでも多くのソフトウェアがリストアップされている。
CNCFのランドスケープにリストアップされているセキュリティ関連ソフトウェア:CNCF Cloud Native Interactive Landscape
磯貝氏は「ここからはじめるKubernetes Security」と題して、セキュリティの基礎的な考え方からコンテナにおけるセキュリティの考え方、Kubernetesのクラスターに対するセキュリティの方法、各種ツールの紹介などを行った。
プレゼンテーションを行う磯貝氏
領域としては非常に広いセキュリティをすべてカバーするのではなく、まずは原則として防御の基礎を理解して欲しいとして挙げたのがこのスライドだ。
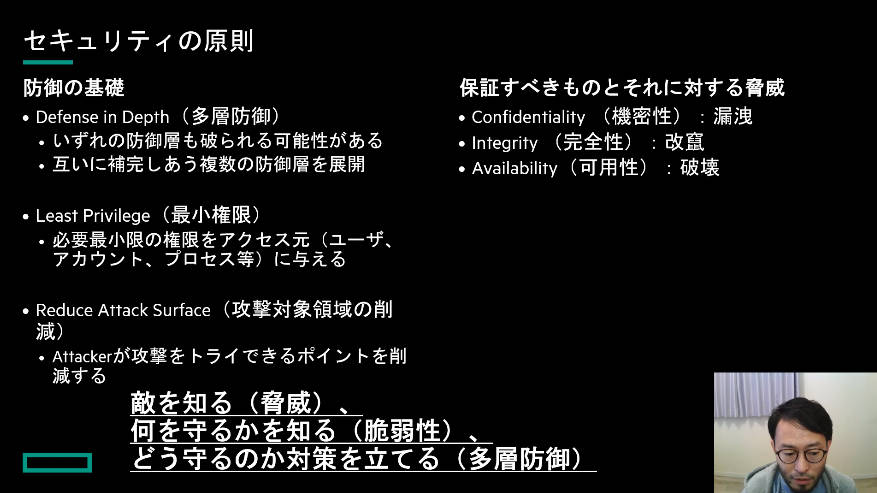
セキュリティの原則を解説
ここでは複数の防御層を用意すること、ユーザー、プロセスなどに必要最小限の権限を与えること、そして攻撃される対象やポイントを削減することの3つが重要であると説明した。最後の「攻撃対象領域の削減」は「Reduce Blast Radius=爆発半径を削減する」という言い方で解説されることもあり、たとえ攻撃をされたとしても被害を最小限に抑えるという意味合いも含まれていると考えるべきだろう。
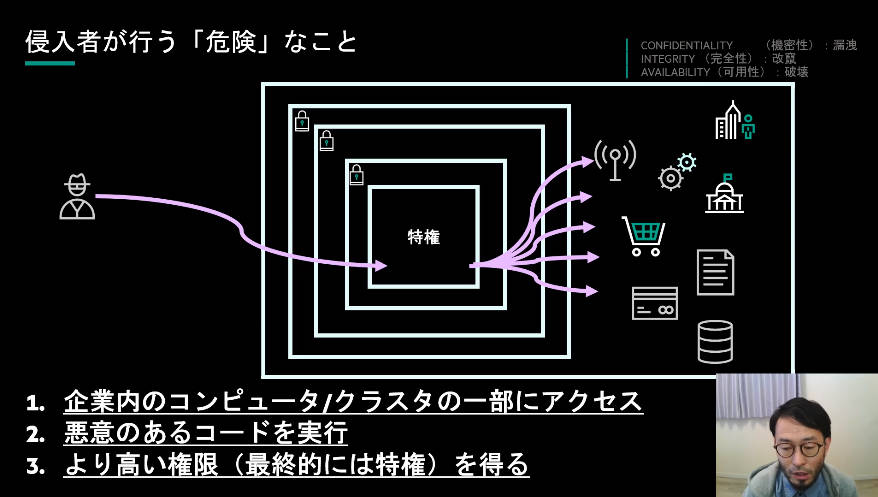
「侵入」を例に攻撃の方法を説明
この例では、攻撃者がシステムに侵入し、最終的に特権を獲得することでデータの盗難、システムの破壊などが行われることを解説した。ここでは徐々に侵入を企て、最終的にシステムを自由に操る特権を奪うやり方を説明し、攻撃者が洗練された手法を使っているということを紹介した。
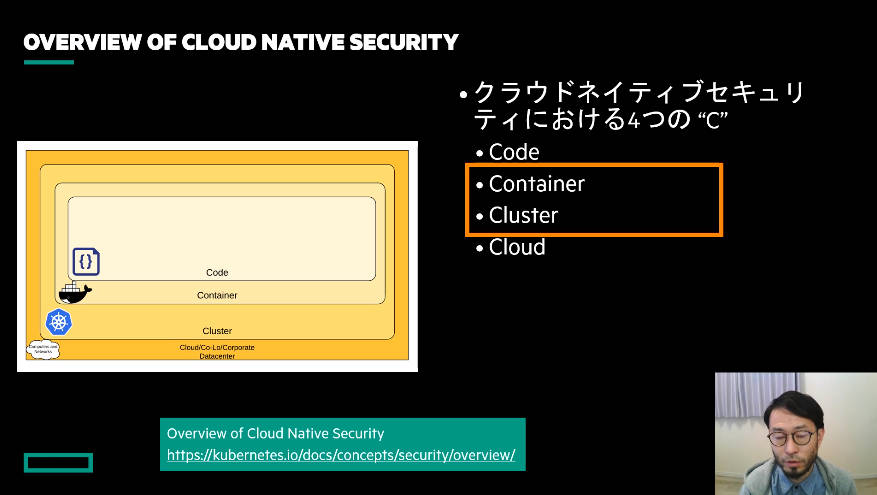
クラウドネイティブセキュリティの基本の4つのC
このスライドではKubernetesの公式ドキュメントから引用して、ソースコード、コンテナ、コンテナを実行するサーバー群であるクラスター、そしてクラウドインフラストラクチャーの4つのレイヤーにおいて、セキュリティを意識する必要があることを解説した。
この図の引用元である公式ドキュメントは以下から参照されたい。
公式ドキュメント:Overview of Cloud Native Security
続いては、アメリカの非営利団体MITREが公開しているマトリックスを使って、攻撃者がシステムのどの部分にどのような攻撃を仕掛けてくるのか? を理解することが必要だと説明した。このマトリックスについては、NTTデータ先端技術株式会社がコラムとして詳しく解説しているので、そちらも参照して欲しい。
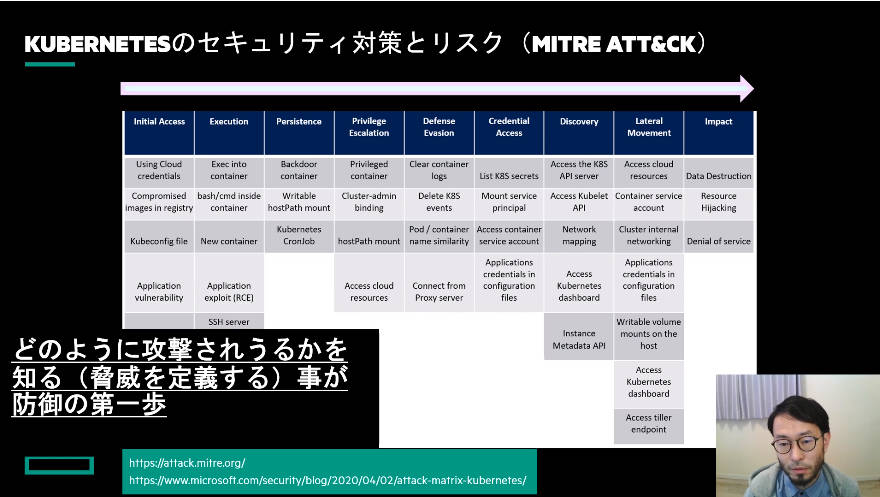
MITREのマトリックスを使って攻撃手法の分類を紹介
参照:セキュリティコラム「MITRE ATT&CK その1 ~概要~」
次にコンテナやアプリケーションが実行されるレイヤーを比較しながら、ハードウェア、OS、システムコールインターフェース、ライブラリーなどとともに、いかにコンテナが分離されているのかを解説した。
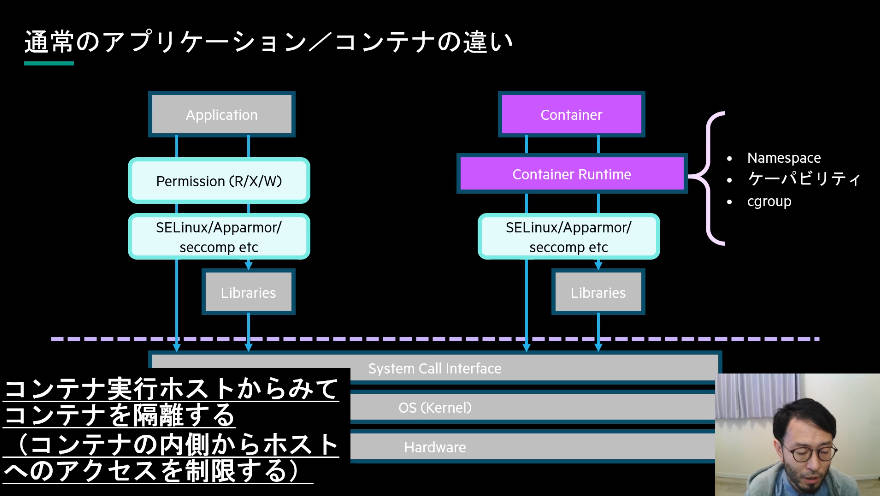
アプリケーションとコンテナを比較して解説
通常のアプリケーションにおいてPermissionが果たしている役割を、コンテナにおいてはランタイムのレイヤーが果たしていることを説明した。その上でnamespace、capability、cgroupについて簡単に説明を行った。
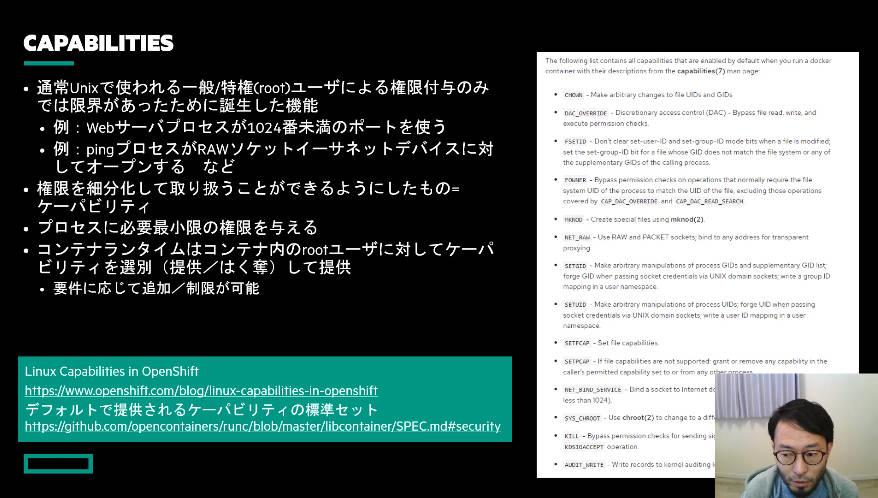
capabilityについて解説
ここからはコンテナをオーケストレーションするKubernetesのセキュリティについての解説に移った。
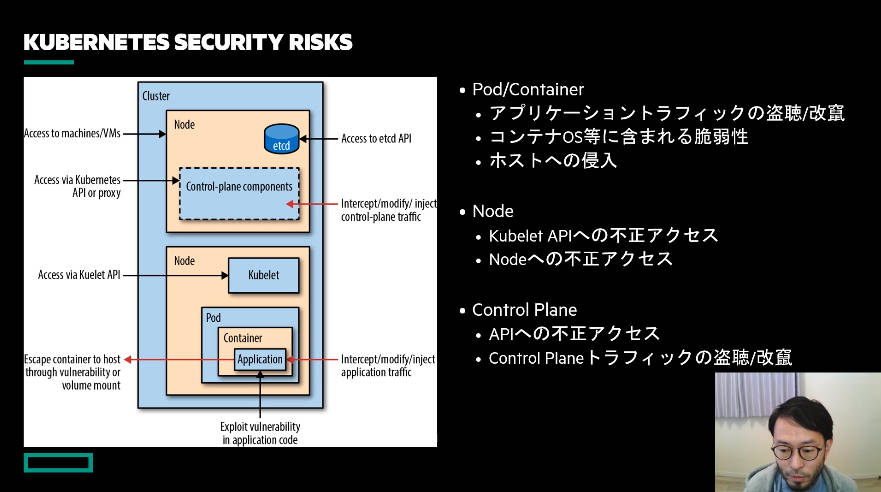
Kubernetesのコンポーネントにどのようなリスクが有るのかを解説
Kubernetesは複数のノード(サーバー)によって構成されたクラスターが基本構成となるが、ノードとコントロールプレーンとなるコンポーネント(API Server、Kubelet、etcdなど)にどのようなリスクが有り得るのかを、代表的な攻撃例を示しながら解説した。
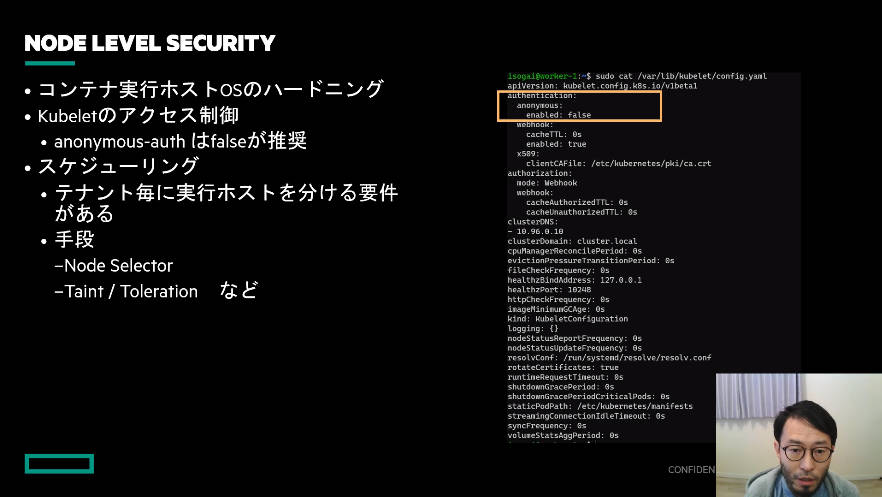
ノードのセキュリティを上げるための設定を解説
そのためにPodレベルのセキュリティ、ノードレベルのセキュリティ設定がそれぞれ必要であるとして、ここではホストOSの強化や、コンテナ実行を制御するKubeletの設定としてAnonymous-authをFalseに設定する例などを示して解説を行った。
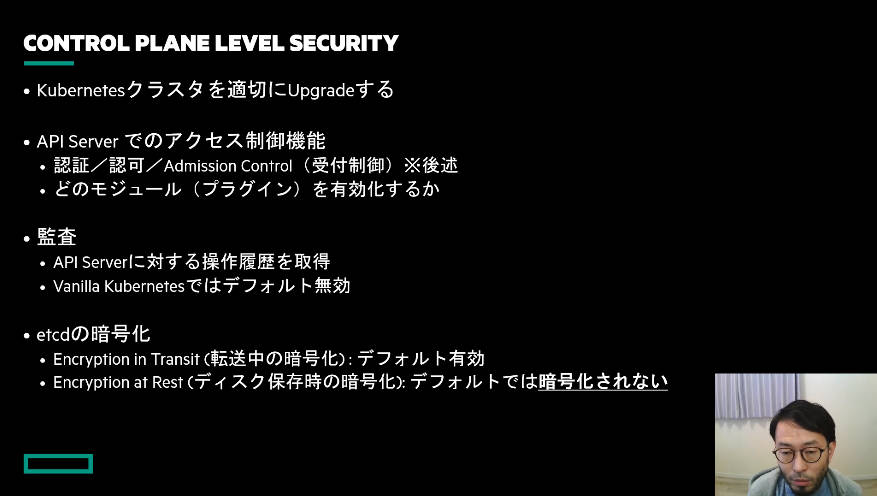
コントロールプレーンのセキュリティ強化の例
このスライドで最初に挙げられているポイントが「Kubernetesのバージョンを常に最新にアップデートする」という内容であるのは重要だ。活発に開発が行われるオープンソースソフトウェアの場合、「リリースが多過ぎて実装が追いつかない」「アップデートの工数が取れない」「アップデート後の確認の手順が決まっていない」などの理由で、同じバージョンを使い続けるいわゆる塩漬け状態のプロジェクトを持っているIT部門には耳が痛い内容だろう。またKubernetesのデータストアであるetcdの暗号化なども要チェックポイントだと説明した。
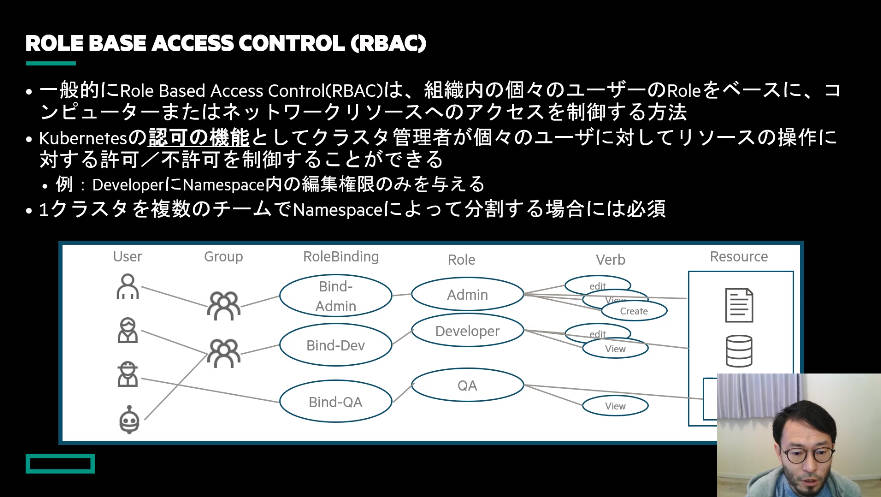
KubernetesのRBACを解説
このスライドでは、Role Base Access Control(RBAC)について説明を行った。RBACの確認方法、ユーザーごとにアクセス権を確認する方法などを解説した上で、Admission Controllerについても簡単に解説した。
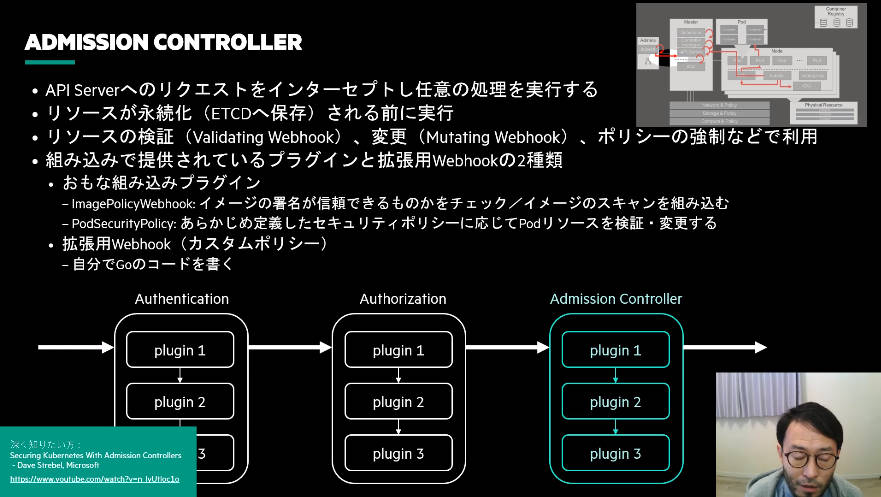
Admission Controllerの解説
その後、Kubernetesのセキュリティを実装するツールとしてAqua Securityが開発するKube-BenchとTRIVVY、Sysdigが開発するFALCO、2021年2月にCNCFのグラデュエーションプロジェクトとなったOpen Policy Agentをそれぞれ解説した。
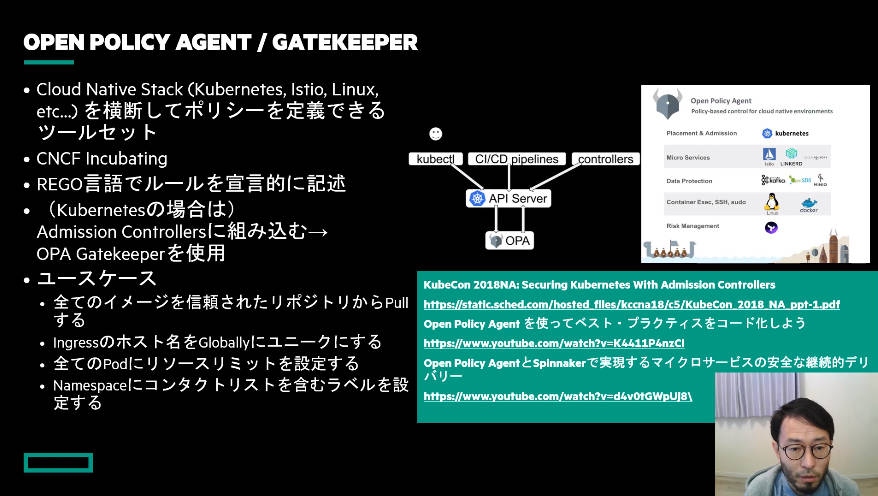
OPA/Gatekeeperを解説
最後にKubernetesのセキュリティに関する知識と実践を深めるために、Certified Kubernetes Security Specialist(CKS)試験についても解説した。ここでは磯貝氏自身が試験を受けた経験を元に説明されているが、より詳細は磯貝氏のブログを参照されたい。
参考:Certified Kubernetes Security Specialist (CKS) 試験のFeedback
Kubernetesとコンテナのセキュリティを網羅的に解説するというよりも、取り掛かりとしてのトピックを紹介したセッションであり、エントリーポイントに適した内容だろう。冒頭で触れたように、クラウドネイティブなセキュリティについては多くのソリューションが存在し、CNCFのプロジェクトとしてもOPA以外にサンドボックスプロジェクトであるKyvernoやCuriefence、InGRAINdなども存在しており、目が離せない境域と言える。
この記事をシェアしてください
関連記事

CNDO 2021、Kubernetesとコンテナの基本的構造をNTTの徳永航平氏が解説
2021年6月9日 7:12

CNDT2021、NTTデータのエンジニアがコンテナの乗っ取り方とその防ぎ方を解説
2021年12月20日 11:47

【CNDW2024】Kubernetesクラスタのセキュリティを守れ! 攻撃事例から学ぶ実践的対策
2025年1月16日 6:00

CNDO 2021、サイバーエージェントのテックリードがコンテナランタイムの最新情報を解説
2021年5月19日 7:31

Oracle Cloud Hangout Cafe Season5 #3「Kubernetes のセキュリティ」(2022年3月9日開催)
2023年4月18日 6:30

CNDO2021、Kubernetesがない世界とある世界の違いをインフラエンジニアが解説
2021年7月29日 6:00
バックナンバー


この記事の筆者

筆者の人気記事

マニュライフ生命のAIの責任者にインタビュー。全社員がAIを使いこなすAI for Allとは?
10月2日 6:00

【OSS Summit North America 2026】Netflixのエンジニアが開発したコンテキストを圧縮するオープンソース、Headroomを紹介
10月9日 6:00

【KubeCon Japan】KubeCon Japan 2026開催。オープンなAIを推奨する初日のキーノートを紹介
10月23日 5:59

LF Energyがミートアップを実施。ヨーロッパとの違いが際立ったプレゼンテーションを紹介
10月6日 6:00

【OSS Summit North America 2026】ドローンのグラウンドコントロールシステムであるQGC(QGroundControl)に関するセッションを紹介
11月4日 6:00

【KubeCon Japan】CNCFのリサーチ「クラウドネイティブ開発の現状」から見える日本のITが抱える問題点を考察する
10月7日 6:00
Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

