


ユーザー視点に立ったセキュリティの棚卸し
ITを利用する側から見たセキュリティ対策 本連載の1回目では、「なぜセキュリティ対策が必要なのか?」、「どのようにセキュリティ対策をすればよいのか?」を、利用者の視点から一通り解説します。リスクの背景や、仮想科技術やクラウドなど最近のIT環境におけるセキュリティについても少し触れます。
2009年11月2日 20:00
ITを利用する側から見たセキュリティ対策
本連載の1回目では、「なぜセキュリティ対策が必要なのか?」、「どのようにセキュリティ対策をすればよいのか?」を、利用者の視点から一通り解説します。リスクの背景や、仮想科技術やクラウドなど最近のIT環境におけるセキュリティについても少し触れます。
皆さんは、普段から何らかのセキュリティ対策を採られているかと思います。パソコンであればウイルス対策ソフトやメーラーの迷惑メール対策機能、ネットワークならファイアウォールやVPN、OSならセキュリティパッチの適用やパスワードの管理など、ある程度一般的になっているのではないでしょうか。
しかし、どうしてセキュリティ対策がこれだけ一般的になったのでしょうか?それは、対策を施していないパソコンに実被害が生じるなど、以前よりもリスクが大きくなってきたからです。
リスクの1つは、主にネットワークの外側から、多くはメールやWebを経由してやってきます。マルウエアやスパムメールなどが代表です。もう1つのリスクは、組織や企業の内部、すなわちネットワークの内側で発生します。故意や過失による情報漏えいは、日々ニュースなどでも報道されています。
本連載では、こうしたリスクの中でも、利用者の立場から、ネットワークからやってくるウイルスやスパム、社内から社外への情報漏えい、また最近普及している技術に関するものを中心に説明していきます。
また、ネットワークの外側からのセキュリティを「インバウンド・セキュリティ」、内側からのセキュリティを「アウトバウンド・セキュリティ」と定義して、個々のケースをさらに説明していきます。
なお、外部からやってくるリスクは、以下の2つほどに絞られます。
(1)メール経由でマルウエアに感染
シナリオの1つは、ウイルスを含んだメールを受信して、パソコンがマルウエアに感染するというものです。
マルウエアは次のような問題を引き起こします。
・システムに感染して機能を停止させる
・システムに潜んで攻撃する
・自分を複製してさらに被害を外部へ拡大させる
・ボットとなって悪質な攻撃者に操られ、自ら加害者となる(ボットネットの一員となってしまう)
(2)スパムメール(迷惑メール)を受信
もう1つのシナリオは、スパムメールを引き金とする被害です。
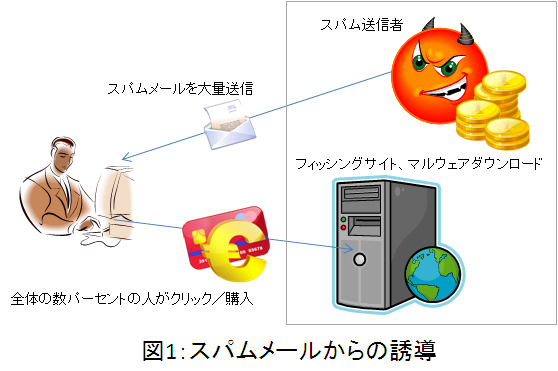
例えば、スパムメールに含まれるリンクをクリックさせて特定のWebへ誘導し、誘導先でクレジットカード番号や暗証番号の入力を行わせ、個人情報や決済情報を不正入手するといった具合です。
また、スパムメールは必ずしも詐欺などの不正行為に使われるだけでなく、医薬品などの販売にも利用されます。実際に購入に至らなくても、大量のスパムメールを受信すること自体が迷惑という事実があります。
加えて、前述のマルウエアに感染してボットとなったパソコン(前述)からのスパムメール配信によって、被害は拡大していきます。
メールを使う場合のセキュリティ対策
メールには、ウイルスやスパムメールなどのインバウンド・セキュリティ対策と、情報漏えいや内部監査などのアウトバウンド・セキュリティ対策の2種類があります。また、メールは多くのセキュリティ・リスクの「入り口」となって不正なWebへの誘導などに使われるため、しっかりとした対策が必要となります。
インバウンド・セキュリティについては従来、大量のスパムメール受信によるサーバー資源とネットワーク資源の枯渇やウイルス感染による機能停止が主なリスクでした。ところが、ここ数年、スパムメールによる勧誘行為などが問題になっています。
唐突ですが、なぜ、スパムメールは無くならずに増加していくのでしょうか?非常に単純な話ですが、「もうかる」からです。例を挙げましょう。
スパム送信者(もしくはスパム送信者への依頼主)が販売する商品の単価を100円と仮定しましょう。スパムを送信するための設備はパソコンとインターネット回線だけですから、年間でも10万円かかりません。メール・アドレスのリストは、検索したところ3000万件で1万円程度のものがありました。このうち1000人程度が商品を購入すれば元は取れます。つまり、実に低い割合(0.0000333...%!!)で元が取れる計算になります。
このように、初期投資が低く、メール・アドレスのリストが簡単に入手できる状況では、スパムメールを送る業者は後を絶たないでしょう(図1)。
これらの脅威に対しては、ウイルス対策ソフトの導入が効果的です。また、メール・サーバー側で導入するタイプのウイルス対策/スパム対策製品も普及しており、プロバイダーやWebメール・サービスなどでも導入されています。
一方、アウトバウンド・セキュリティについては、社内の情報がメールを経由して漏えいするリスクがあります。特に、メールの誤送信によって、添付された機密情報が漏えいしてしまうケースなどが考えられます。また、故意の情報漏えいに対しては、すべてのメールを社内で保存(アーカイブ)しておくことで、後で犯人を割り出したり、経緯を調査するなどの手段が講じられます。
これらの脅威に対しては、誤送信防止ツールやメールのアーカイブ・システムの導入などが効果的です。
- この記事のキーワード
この記事をシェアしてください
関連記事


バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

