


Web攻撃や内部犯罪に専用機で対抗
セキュリティ・アプライアンスの動向ここまで3回にわたり、Web、ネットワーク基盤、ストレージの各分野で使われるアプライアンスについて解説してきました。最終回の今回は、セキュリティ機能を提供するアプライアンスについて紹介します。言うまでもなく、セキュリティへの要求は年々厳しくなっています。これには、2
2010年2月24日 20:00
セキュリティ・アプライアンスの動向
ここまで3回にわたり、Web、ネットワーク基盤、ストレージの各分野で使われるアプライアンスについて解説してきました。最終回の今回は、セキュリティ機能を提供するアプライアンスについて紹介します。
言うまでもなく、セキュリティへの要求は年々厳しくなっています。これには、2つの要因が考えられます。1つは情報漏えい事故の多発です。Webアプリケーションの脆弱(ぜいじゃく)性を悪用したインターネットからの侵入事件が頻発しているほか、頻度は少ないものの内部関係者による情報流出も起こっています。
2つ目はコンプライアンス(法令順守)です。さまざまな規制があり、規制ごとに求められるセキュリティ要件も多岐にわたります。最近では、情報漏えい対策を目的とした個人情報保護法やPCI DSS(Payment Card Industry Data Security Standard)が重視されているようです。 ただし、J-SOXで求められる財務情報の改ざん防止など、ほかの内部統制要件への対応も怠ることはできません。
かつての情報漏えい対策は外部からの不正アクセス対策が主でしたが、最近では内部関係者による情報流出への対策が重要になっています。サーバー、LAN、端末といった内部のシステムも、もはや安全地帯とは考えられなくなりました。実際、J-SOX対応に代表されるコンプライアンス対応は、内部の対策が主体となります。
このようなセキュリティ要求を満たす製品の多くが、アプライアンスとして提供されています。今回は、セキュリティ・アプライアンスの主な動向として5つのトピックを取り上げます。以下の順に解説します。
- 管理コスト削減のための機能の統合化
- 攻撃の進化に対応するためのアプリケーション・レベルのセキュリティ
- 仮想化/クラウドへの対応
- 再び注目される暗号化
- 基盤と一体化するネットワーク・アクセス制御
(1)セキュリティ機能の統合化
セキュリティ対策には多くの種類があり、脅威の進化に応じて対策も増加します。このため、対策ツール側でも多岐にわたる製品が提供されてきましたし、その種類も常に増殖しています。必然的に、複数の機能を統合化する試みが継続的に行われています。
セキュリティ機能のアプライアンス化は、ファイアウォールから始まったと言えるでしょう。初期のファイアウォール・アプライアンスは、導入する手間、つまりサーバー機にソフトウエアをインストール/設定する手間を減らすことが目的でした。
ところが、1998年に米NetScreen Technologies(米Juniper Networksが買収)が独自ASIC(特定用途向けIC)を使った高速機を発表し、セキュリティ・アプライアンスは新しい時代を迎えました。VPN(仮想プライベート・ネットワーク)機能を搭載するなど、多機能化への道を作ったと言えます。
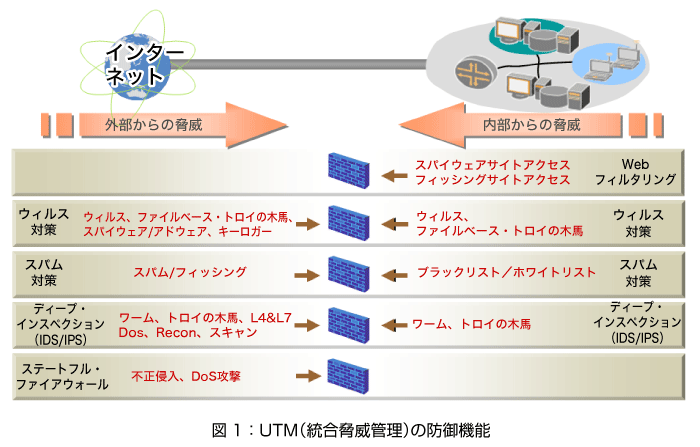
ファイアウォール製品は、その後多くのセキュリティ機能を取り込み、UTM(統合脅威管理)に発展しました。
現在のUTM製品は、ファイアウォールとIPSec VPNのほかに、IPS(侵入防御システム)、ウイルス対策(スパイウエア、フィッシング、アドウエアなどの対策も含む)、スパム(迷惑メール)対策、Webフィルタリングなど、企業ネットワークで必要とされる多様な機能を1台で提供します。
米Juniper Networksの「SSGシリーズ」では、最大1Gビット/秒に及ぶファイアウォール性能を持つプラットフォームに、上記のようなセキュリティ機能を選択して搭載できるようになっており、ニーズに応じたセキュリティ機能を簡単に導入できます。
今後も、こうした統合の流れは止まりそうにありません。特に注目すべき動向としては、ネットワーク基盤とセキュリティ機能の融合です。米Juniper Networksの「SRXシリーズ」では、これまでルーター向けに提供してきたOS「JUNOS」をベースに、スイッチング、ルーティング、セキュリティの各サービスを1つのデバイスに統合しています。
次ページからは、残る4つのトピックを順に解説します。
この記事をシェアしてください
関連記事

バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

