


注目集めるK8sのセキュリティ:Twistlockの包括的セキュリティソリューションとは
KubeCon+CloudNativeConでは多くのベンダーが製品・サービスで覇を競った。その中から包括的なセキュリティソリューションを標榜するTwistlockを紹介する。
2019年2月7日 5:50
2018年12月に開催されたKubeCon+CloudNativeConは大手ベンダー、ユーザー、そして数多くのベンチャーによって、Kubernetesのエコシステムが構成される形のカンファレンスとなった。GKE、EKS、AKSという3大パブリッククラウドのサービスから、Red HatがリードするOpenShift、PivotalのPKS、さらにCI/CDの多数のソリューションが出展され、Kubernetesのエコシステムが確実に拡大していることを感じることができた。
新興のベンダーの中から注目株を選んでみると、キーノートでのMCを務めたLiz Rice氏が所属するAqua Security、コンテナのビヘイビアを監視することでセキュリティを高めるFalcoの開発をリードするSysdig、OpenShiftにも認定されているNeuVector、Check Pointの技術者が創業したTufinなど数多くの新しいプレイヤーが挙げられる。彼らが競い合っているのは、Kubernetes関連のセキュリティソリューションという舞台だ。今回は、その中からTwistlockを紹介したい。KubeConの会場でインタビューしたのは、TwistlockのDirector of EvengelismであるSonya Koptyev氏とPrincipal Solutions ArchitectのJeremy Adams氏だ。
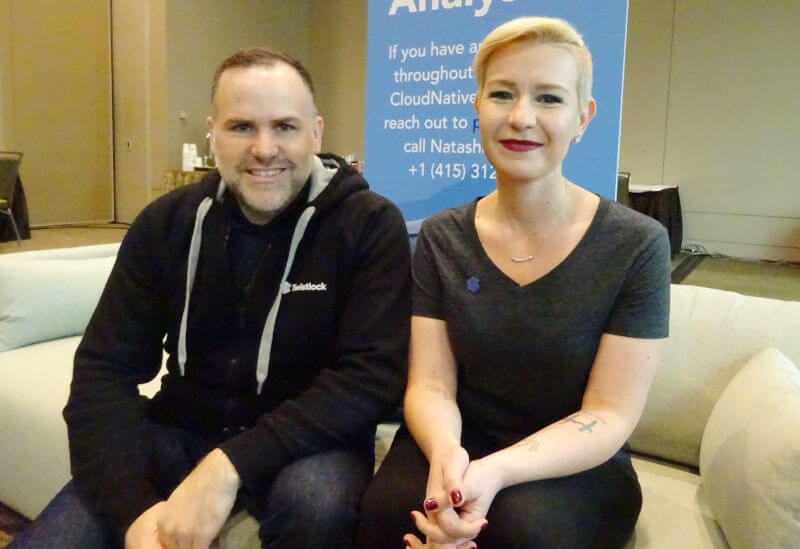
TwistlockのAdams氏(左)とKoptyev氏(右)
自己紹介をお願いします。
Koptyev:私はTwistlockのエバンジェリストチームのディレクターをやっています。過去はWebのプログラマー、SharePointのコンサルタントからMicrosoftに移って13年ほどコンサルティングやマーケティングの仕事をしてきました。
Adams:私はTwistlockのアーキテクトですが、以前はSun Microsystemsでエンジニア、その後Puppet Labsでソリューションエンジニア、ビジネス開発などをやっていました。
Twistlockの企業の概要を教えてください。
Adams:Twistlockはグローバルな企業でアメリカだけではなくイスラエルにも開発拠点を持っており、現在は約100名の従業員が働いています。CEOやCTOを始めとして、元Microsoftの社員やセキュリティソリューションに関わっていた人材が多いです。ポストセールスやサポートのエンジニアの層が厚く、顧客のニーズを聞いて製品に反映するということを常に心掛けています。
最近コンテナやKubernetes用に多くのセキュリティのソリューションやベンダーが出てきました。Twistlockもその一つですが、他社との差別化のポイントは?
Koptyev:Twistlockの特徴は包括的なソリューションを持っていることだと思います。他のベンダーの製品ですと、ファイアウォールやコンテナのスキャンなどポイントソリューションになりがちです。それに対して我々は、幅広いソリューションを提供することで差別化を行っています。
またクラウドネイティブなシステムにおいて、セキュリティはどうしても最後のほうに追いやられているというのが現状だと思います。しかしTwistlockは、開発の最初の段階からセキュリティを組み込むことを実現しようとしています。ですので、デベロッパーが開発を行ってそれを運用チームにハンドオーバーしてから、さぁ、セキュリティを強化しようという方法ではなく、最初から開発サイクル、毎日の運用にセキュリティが組み込まれている。これがあるべき姿だと言うことです。
日本ではデベロッパーと運用グループが別の組織、別の会社ということもあります。それに対してセキュリティを最初から組み込むことで、コードを書くところからリリースしてデプロイするまでを繋げようと言う発想ですね。
Koptyev:そうです。なのでJenkinsなどのCIツールとの連携も行っていますし、パブリッククラウドベンダーとも連携を行うことでマルチクラウドにも対応しています。
包括的なセキュリティということですが、従来のセキュリティベンダーのようにアンチウィルスをやるわけではないんですよね?
Koptyev:そうです。デスクトップのアンチウィルス製品の提供が我々の目的ではありません。しかしコンテナイメージの脆弱性や、クリプトマイニングのコードなどを発見することは可能です。そして脆弱性などの情報については、多くのパートナーシップによってより広範な情報を使うことで企業が求める信頼性を高めています。AWSやGoogle、Microsoftなどとのパートナーシップも強化しています。
Adams:Twistlockのビジネスは、その多くの部分がパートナーによって成り立っています。そこで日本では、マクニカとのパートナーシップで市場に参入していきたいというのが我々の計画です。
Koptyev:Twistlockが重視しているのは、デベロッパーが常に使うツールやプロセスを変えることなくセキュリティを組み込むという点です。例えばあるベンダーの製品では、セキュリティを強化するために全てのツールを変える必要があるというような場合もあります。またソースコードを改造しないとセキュリティが実装できないというのでは、ダメだと思っています。
その点Twistlockのソリューションであれば、デベロッパーは何も変えることなく、これまでのプロセスを続けることができます。CI/CDであれば、Jenkinsとの連携によってJenkinsのワークフローにTwistlockのソリューションを組み込むことができますので、デベロッパー自身は何も自分の仕事を変えることがないわけです。
アーキテクチャー的にはどうなっているのですか?
Adams:Kubernetesであれば、DaemonSetとして組み込むことになります。他にも仮想マシンベースのソリューションの場合は、エージェントを組み込むことで脆弱性のスキャンニングやコンプライアンスのモニターなどが可能になります。Twistlockは、それぞれのプラットフォームに合わせて最適な実装方法でソフトウェアを配置することが重要だと考えています。
Koptyev:Twistlockのソリューションの特徴の一つであるマルチクラウド対応に関しては、単に動くというだけではなく、複数のパブリッククラウドを横断的に管理するビューを提供できることがポイントです。最近特に多いオンプレミスと複数のパブリッククラウドを同時に使うエンタープライズのニーズに合わせたもので、一つのダッシュボードから利用している全てのシステムを管理することができます。
これによってデベロッパーであっても運用担当者であっても、同じ事実を見ながら議論ができるわけです。脆弱性についてはNIST(National Institute of Standards and Technology)以外にも30以上の情報ソースからの情報を使って常に最新の脆弱性を確認しています。オープンソースソフトウェアに関してはNISTのNVD(National Vulnerability Database)を使っていますが、プロプライエタリのソフトウェアについても情報の提供を受けるパートナーと連携しています。それを我々のイスラエルのラボで情報を精査していることが、Twistlockの強みだと思います。
セキュリティベンダーの競合はどこを想定していますか?
Koptyev:Twistlockは、他社と比較して最も包括的なソリューションを提供していると思います。そしてもう一つの違い、強みはやはりパートナーシップですね。JenkinsやPrometheus、さらにPagerDutyなどとの連携もできています。他にもパブリッククラウドベンダーとの連携、そしてサーバーレスの分野ではAWSのLambdaとの連携が実現できています。
TwistlockのサイトではServerless Securityとして別ページで解説が行われている。それによると従来のコンテナや仮想マシンを守るDefenderとは異なり、サーバーレスのファンクションとして実行されるzipファイルに「Serverless Defender」と呼ばれる非常に小さなモジュールをエンベッドすることで、ファンクションが実行される際にモニタリングが可能になるようだ。またCloudwatchのような標準のツールを使ってロギングを行うことも可能であるという。ここでも従来の運用や監視のフローをなるべく変えずに、クラウドネイティブなシステムにセキュリティを導入することを目指すというTwistlockの思想が活きていることがわかる。
参考ページ:Twistlock Releases Serverless Runtime Defense
最後に課題は? 日本市場での課題でも結構です。
Koptyev:Twistlockの目的は、顧客を成功に導くことです。なのでそれをパートナーと一緒にやり続けることになります。ただ認知度を上げるということは重要なので、それも続ける必要がありますね。日本でも、まずはリファレンスとなる顧客をベースに拡げていきたいと思っています。
Adams:逆に質問ですが、認知度を上げるためには日本語のドキュメンテーションは必要ですか?
必要だと思います。特に日本の企業の情報システム部門の管理職は英語のドキュメントではなく日本語のドキュメントを要求すると思いますから、そこは進めていくべきだと思います。
Adams:思っていた通りの回答で安心しました。そこはパートナーの協力を得ながら進めていきたいと思います。
激しい競争時代に入ったと思われるクラウドネイティブなセキュリティビジネスの中で、NISTのセキュリティガイドブックの著者の1人を擁し、イスラエルにも開発拠点を持つというセキュリティソリューションのベンダーとしては素性の良さが垣間見えるTwistlockだが、今後の日本での展開に期待したい。
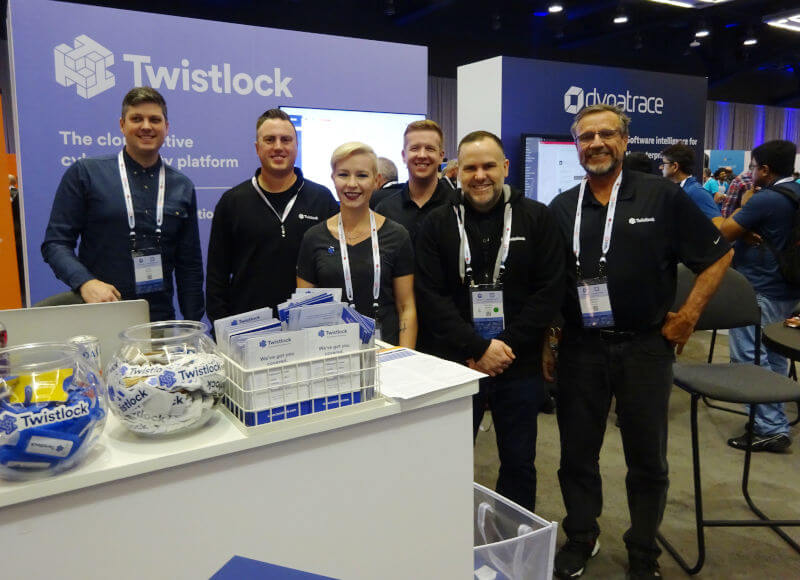
KubeConでのTwistlockブースのスタッフ一同
取材協力:マクニカネットワークス株式会社
この記事をシェアしてください
バックナンバー


この記事の筆者

筆者の人気記事

マニュライフ生命のAIの責任者にインタビュー。全社員がAIを使いこなすAI for Allとは?
10月2日 6:00

【OSS Summit North America 2026】Netflixのエンジニアが開発したコンテキストを圧縮するオープンソース、Headroomを紹介
10月9日 6:00

【KubeCon Japan】KubeCon Japan 2026開催。オープンなAIを推奨する初日のキーノートを紹介
10月23日 5:59

LF Energyがミートアップを実施。ヨーロッパとの違いが際立ったプレゼンテーションを紹介
10月6日 6:00

【OSS Summit North America 2026】ドローンのグラウンドコントロールシステムであるQGC(QGroundControl)に関するセッションを紹介
11月4日 6:00

【KubeCon Japan】CNCFのリサーチ「クラウドネイティブ開発の現状」から見える日本のITが抱える問題点を考察する
10月7日 6:00
Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

