


情報セキュリティポリシーの作成・維持管理手順
はじめに 今回以降は、情報セキュリティマネジメントをテーマ別に詳しく説明していく。今回と次回で、「第3回:情報セキュリティマネジメントの概要と実施のポイント」で示した情報セキュリティの人的対策としての「情報セキュリティに関連する文書」を作成し維持管理する手順を説明する。今回は、「情報セキュリテ
2006年6月29日 20:00
はじめに
今回以降は、情報セキュリティマネジメントをテーマ別に詳しく説明していく。今回と次回で、「第3回:情報セキュリティマネジメントの概要と実施のポイント」で示した情報セキュリティの人的対策としての「情報セキュリティに関連する文書」を作成し維持管理する手順を説明する。今回は、「情報セキュリティポリシー」について説明し、次回は「情報セキュリティ実施手順書」について説明する。
情報セキュリティポリシーの作成と維持管理
第3回にも示したが、「基本ポリシー」「対策基準」により構成される情報セキュリティポリシーとは組織が情報セキュリティ対策を行なう上での方針であり、組織としての情報セキュリティ管理の枠組みを示すものである(図1)。
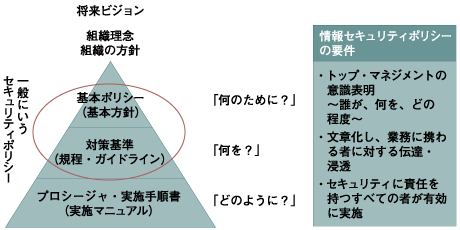
図1:情報セキュリティ管理に関連する文書の体系(再掲)
では以下より、情報セキュリティポリシーの作成と維持管理の手順を説明する。
1. 経営者の理念と戦略の確認
まずは組織の理念や経営方針を組織のトップや経営陣に確認し、それらを踏まえて組織としての情報セキュリティ管理の方針を明確にする。情報セキュリ ティマネジメントへの組織のトップや経営陣の関与は必須で、その姿勢や考え方が情報セキュリティ管理の方針として、情報セキュリティポリシーに示される必 要がある。
2. 情報資産の棚卸
組織が保有する情報や情報処理設備に関連する資産の棚卸を行う。後のステップで、情報セキュリティポリシーの適用範囲や情報資産の重要度分類などを決める際に考慮漏れがないようにするためである。
3. 現状調査
情報や情報システムを業務実施の上でどのように取り扱っているかを確認する。現状調査を適切に実施しない場合、情報セキュリティポリシーの作成時に 組織の実状を考慮に入れられず、実状とまったく異なる情報セキュリティポリシーができあがってしまい、従業員に遵守してもらえなくなる可能性がある。
この記事をシェアしてください
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

