


最近のセキュリティ被害の実態
1. ウイルス・不正アクセス届け出の傾向 今回スタートするIPAの連載では、現在のセキュリティ被害の最新事情を把握したうえで、チェック項目の洗い出しや個々の対策、行動科学の視点に立った有効な対応策などを探っていきます。企業を取り巻く周辺事情として、国内セキュリティ市場の動向も解説する予定です。
2009年11月4日 20:00
1. ウイルス・不正アクセス届け出の傾向
今回スタートするIPAの連載では、現在のセキュリティ被害の最新事情を把握したうえで、チェック項目の洗い出しや個々の対策、行動科学の視点に立った有効な対応策などを探っていきます。企業を取り巻く周辺事情として、国内セキュリティ市場の動向も解説する予定です。
IPAでは、経済産業省の告示(http://www.meti.go.jp/policy/netsecurity/law_guidelines.htm)に基づき、ウイルスや不正アクセスに関する国内で唯一の届け出機関として、被害の届け出や相談を受け付けています。今回(第1回)では、こうした届け出によって明らかになった、セキュリティ被害の傾向と実態を報告します。
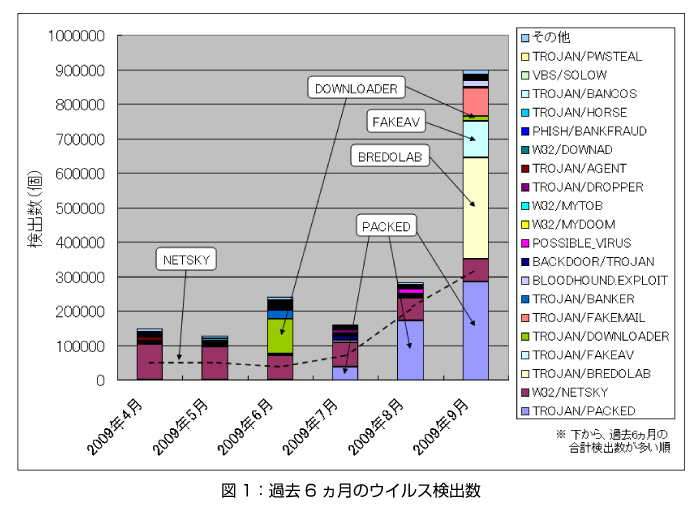
まず、全体の概況です。図1は、届け出のあったウイルスの過去6カ月分の検出数です。一年前、2008年9月~11月にFAKEAVやLINEAGEウイルスなどの検出が多い時期があり、以降は沈静化していたのですが、2009年6月から再び検出数が増加傾向にあります。9月には、一年前に迫る、約90万個のウイルスの検出が報告されました。
最近多く検出されているものとしては、後述する「偽セキュリティ対策ソフト」に関連するFAKEAVやBREDOLABウイルスがあります。
あとはPACKEDやDOWNLOADERといったトロイの木馬型ウイルスが多く検出されています。前者は中身が正体不明で、後者は外部からウイルスをダウンロードする動作をします。いずれも実体は、さらなる別のウイルス(スパイウエアやボット)を感染させる目的を持ったものだと思われます。
なお、図中、点線でつなげて示しているワーム型のNETSKYウイルスは、検出数に大きな変化なく推移している、過去1年間での検出数の合計が最も多いウイルスです。
近年のウイルスは、情報を流出させたり、パソコンの遠隔操作を可能とさせてしまう危険な機能を持っているため、ウイルス対策は継続して漏れなく実施していく必要があります。
次からは、IPAで受け付けた被害報告や相談の一部を紹介します。
2. 被害の実態 - 偽セキュリティ対策ソフト
メールの添付ファイルを開いたり、Webを閲覧している最中に、突然「パソコンがウイルスに感染している」という嘘のメッセージが表示され、だまされて偽物のセキュリティ対策ソフトをインストールされてしまった、という被害が寄せられています。具体的には、「Antivirus Pro 2010」「TotalSecurity」などの名前の偽ソフトによる被害が報告されました(注:Antivirus Pro 2010は、同名で正規のソフトが存在します)。
図1のウイルス検出数で急増しているFAKEAVは偽セキュリティ対策ソフトの総称です。また、BREDOLABは別のソフトウエアをダウンロードして動作するソフトの一種で、今のところ、Antivirus Pro 2010をダウンロードし、勝手にインストールします。
このBREDOLABウイルスは、IPAあてにも海外の宅配便業者からのメールを装って送付されてきたのですが、手元のウイルス対策ソフトではウイルスとして検知されませんでした。数日後には処置されたため、当時のパターン・ファイルに適合しない新しい亜種であったと思われます。今後もメール・サーバーやウイルス対策ソフトのチェックをすり抜けて入ってくる可能性がありますので、注意してください。
偽セキュリティ対策ソフトは“発見された(嘘の)ウイルスを駆除するために「正式版」の購入を迫る”という、金銭目当てのウイルスの一種です。メッセージを英語で表示するものが多いため、異常に気付いて被害を避けられる場合もあるのですが、改ざんされたWebサイトから感染したケースでは、「怪しいと思いつつも英語を翻訳し、読んだ上でインストールしてしまった」という事例もありました。
IPAで実施している「情報セキュリティの脅威に対する意識調査」(http://www.ipa.go.jp/security/fy21/reports/ishiki/)では、今年から偽セキュリティ対策ソフトの認知度に関するアンケート項目を追加しました。結果、「名前も概要も知らない」が50.8%、「名前を聞いたことがある程度」が26.3%となりました。偽セキュリティ対策ソフトをインストールしてしまうと、除去が非常に難しい場合がありますので、まずは多くの方へその存在や感染経路を知っていただくことが課題となっています。
次ページも続いて、被害の実態を紹介します。
この記事をシェアしてください
関連記事

バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

