


GitHub Universe 2023で、GitHubのCSO、Mike Hanley氏にインタビュー
元CiscoのCISOで現GitHubのCSO、Mike Hanley氏にインタビューを実施した。
2024年3月5日 6:00
GitHub Universe 2023の会場で、Mike Hanley氏にインタビューを行った。Hanley氏はGitHubのChief Security Officer(CSO)でありSenior Vice President of Engineeringという肩書きを持っている。Duo SecurityというベンチャーがCiscoに買収された後でCiscoのセキュリティのトップとしても活躍した人材だ。2021年2月にGitHubに入社し、CSOとして働いている。
今回のイベントでGitHubのセキュリティには3つの柱があるというプレゼンテーションがありました。顧客である企業や組織を守ること、プラットフォームとデータを守ること、そして3つ目がデベロッパーを守ること、というのがその3つだと思いますが、最後のデベロッパーという部分は他のセキュリティベンダーにはなかった視点だと思います。これについてその背景を教えてください。
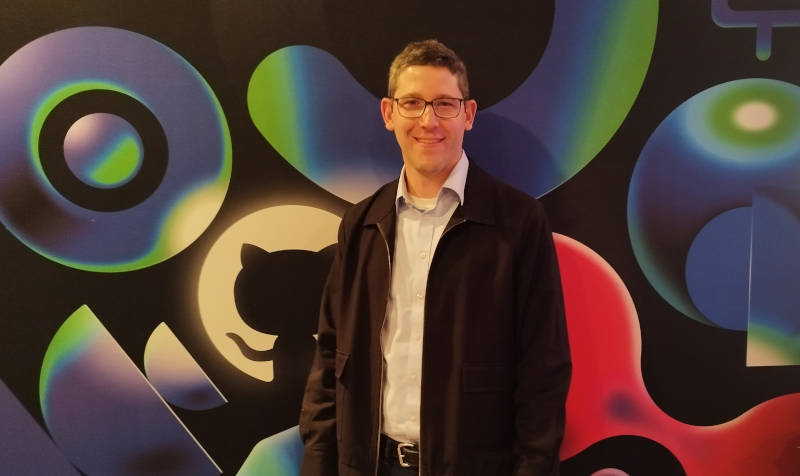
GitHubのCSO、Mike Hanley氏
これはGitHubの生い立ちについて考えれば自然とそこに至ると思います。GitHubは最初から、オープンソースソフトウェアのエコシステムを守ることが重要だと考えていました。GitHubは元々Ruby on Railで開発され、多くのオープンソースソフトウェアのコミュニティのコードをホストしているプラットフォームですから、オープンソースソフトウェアのデベロッパーがセキュアなコードを書けるようにすることは自然の流れでした。
デベロッパーが開発時にデータベースや外部サービスのアクセスのためのクレデンシャルを保存しないようにするシークレットスキャンニングや多要素認証などデベロッパーを支援するサービスがGitHub.comには導入されています。その際に使われるシークレットの管理にはHashiCorpのVaultが人気を集めています。GitHubがオリジナルのシークレット管理のソリューションを作らないのはどうしてですか?
これについては2つのポイントがあります。GitHubはなるべく多くのデベロッパーに対して選択の自由と利益をもたらしたいと思っています。そのためさまざまなツールを選択できるほうが良いと考えています。そしてもう一つは標準をベースにしたいと考えていることです。多要素認証についてはFIDO Allianceのパスキーが標準として認められていますし、我々も早い段階から注目してきました。GitHubでもパスキーを使ってログインすることが可能になっています。今回はパスワード管理の1Passwordもスポンサーとして出展していますし、業界の中でもパスキーは利用が拡大しています。シークレット管理についても、今後標準ができればそれに対応したソリューションが出てくるのではと思います。
GitHubにおけるセキュリティ分野のチャレンジは何ですか?
このカンファレンスではAIがさまざまな部分において使われることを訴えていますが、セキュリティについても同様です。キーノートでも紹介した脆弱性のあるソースコードを自動的に修正するautofixもそのひとつですし、シークレットのパターンをAIが解析して正規表現を生成する機能もそうです。標準に対して貢献するという部分ではGitHubはOpenSSF(Open Source Security Foundation)のプレミアメンバーとして活動していますし、米国政府だけではなく世界各国の政府とも連係を取りながら、政府機関におけるセキュリティの向上にも努力を続けています。
今回のUniverseではGitHub Actionsは世界最大のCI/CDツールであるというプレゼンテーションが何度も出てきました。デベロッパーを守るという観点ではCI/CDについてもセキュアなワークフローを作るという必要が出てくると思います。ソースコードを生成するだけでなくCI/CDのパイプラインをCopilotが生成するという可能性もあるんでしょうか?
GitHub Actionsについては企業での使い方、こうやればセキュアに使うことができる、設定の方法などもリソースとして公開しています。GitHub Actionsのためのコード生成にCopilotを使うということは可能性としてはあると思いますね。
注:Hanley氏が説明した企業でのGitHub Actionsの使い方というのは以下のドキュメントだと思われる。
●参考:6 DevOps tips to help engineering leaders deliver software at scale
最後の質問です。セキュリティを高めるためには単にテクノロジーだけが進歩するのではなく、人間に関わる部分も含めて考える必要があると思います。それに関しては?
それはその通りですね。セキュリティのツールだけ使ってもプロセスがセキュアになっていなければ意味がありません。いい例があります。フィッシングについてよく言われるのは「フィッシングで危ないリンクをクリックしてしまうのはユーザーが悪い」ということですが、実際のところユーザーはリンクをクリックして仕事や生活をしているんですよ。なのでその行為自体を責めるのではなく、そもそもそういうフィッシングのリンクが存在しないようにすることのほうが重要なんです。人間の間違いを責めるのではなく、間違いが起こらないようにテクノロジーが支援するそういう方向に進化していくべきだと思います。
なおGitHub UniverseでHanley氏が冒頭の部分を担当したキーノートセッションは以下のリンクから参照して欲しい。
●Mike Hanley氏のセッション:Redefining the next decade of cybersecurity: AI-powered security built to empower developers
またHanley氏が執筆したサプライチェーンにおけるセキュリティを強化するためのブログ記事は以下のリンクを参照して欲しい。ここでは「ビルドシステムは本番システムと同じぐらいに重要である」と説明し、ビルドシステムの過程の先に本番システムが継続して存在することを意識するべきだと説明している。パスキーなどの多要素認証の必要性、アプリケーションに対するSBOMなどの来歴を確認することなどが解説されている。ここではSigstoreとのパートナーシップにも触れていることにも注目したい。
●参考:3 strategies to expand your threat model and secure your supply chain
GitHubによる生成型AIの実装形であるCopilotは、コードやドキュメントの生成に注目が集まっているが、今後セキュリティの分野でどう進化していくのか、注目していきたい。
この記事をシェアしてください
バックナンバー


この記事の筆者

筆者の人気記事

マニュライフ生命のAIの責任者にインタビュー。全社員がAIを使いこなすAI for Allとは?
10月2日 6:00

【OSS Summit North America 2026】Netflixのエンジニアが開発したコンテキストを圧縮するオープンソース、Headroomを紹介
10月9日 6:00

【KubeCon Japan】KubeCon Japan 2026開催。オープンなAIを推奨する初日のキーノートを紹介
10月23日 5:59

【OSS Summit North America 2026】ドローンのグラウンドコントロールシステムであるQGC(QGroundControl)に関するセッションを紹介
11月4日 6:00

LF Energyがミートアップを実施。ヨーロッパとの違いが際立ったプレゼンテーションを紹介
10月6日 6:00

【KubeCon Japan】CNCFのリサーチ「クラウドネイティブ開発の現状」から見える日本のITが抱える問題点を考察する
10月7日 6:00
Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

