


「GitHub Universe 2022」セキュリティの機能強化はOSS向けとエンタープライズ向けの2本立て
GitHub Universe 2022で語られた、オープンソースコミュニティとエンタープライズ向けの2本立てのセキュリティ施策を解説する。
2023年5月8日 6:00
GitHub Universe 2022から、GitHubが提供するセキュリティに関する全体像について解説したセッションを紹介する。これは「What's next for GitHub's Security Products」と題されたもので、プロダクトマネージメントのVPであるGary Baker氏がMC役として登壇し、その後、複数のセキュリティに関わる責任者が次々と登壇して短めのトピックについて語るというGitHubお得意のスタイルで行われた。
動画は以下から参照されたい。
●動画:What's next for GitHub's security products
セキュリティの3つの柱
Gary Baker氏はGitHubのセキュリティには3つの柱があるとして紹介したのが、シークレットスキャニング、Dependabot、コードスキャニングだ。
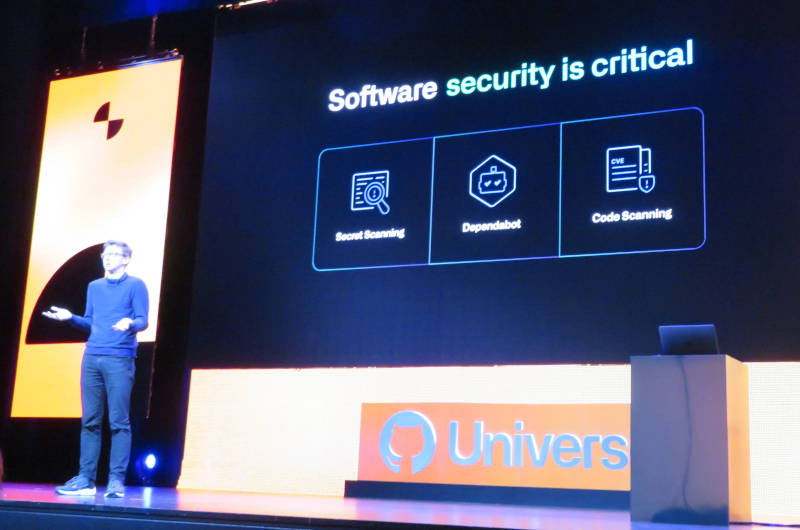
MC役を務めたVP of Product ManagementのGary Baker氏
そしてその背景として、デベロッパーがアプリケーションにおけるセキュリティの主要な役割を担うべきだし、セキュリティについてGitHubはその役に立てると確信している。そしてセキュリティに関しては一部で終わるのではなく全体を通してスケーラブルに適用できることが大事だからだと語った。
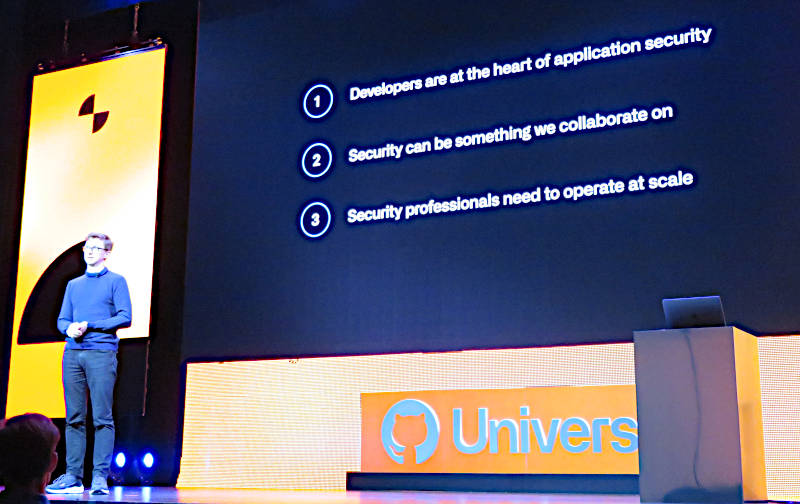
3つの背景を語る
この3つの背景はシークレットスキャニング、Dependabot、そしてコードスキャニングのため解説とも取れるが、シークレットスキャニングとDependabotはオープンソースコミュニティに向けた要点であるのに対し、最後のスケールすることはエンタープライズ向けのメッセージと考えると、このセッションの構成が理解しやすいだろう。セッション全体の前半がオープンソースコミュニティに向けた内容、後半がエンタープライズ内のデベロッパーとその管理業務を行う人に向けた内容になっているのと呼応している。
Baker氏はまず、シークレットスキャニングについて解説を行い、オープンソースコミュニティの開発の中でさまざまなクレデンシャルが公開されているリポジトリー内に保存されていることを説明した。
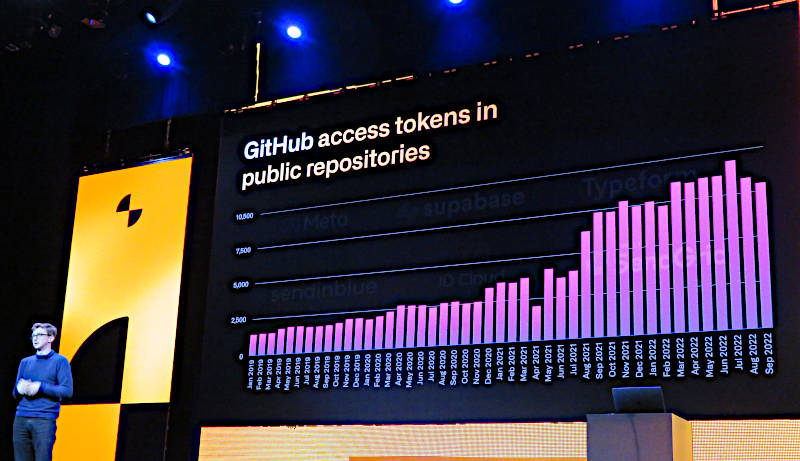
クレデンシャルが公開リポジトリーに保存されていることを検知する数が急増
上記のスライドに示された2019年からの統計グラフを見れば明らかだろう。これはオープンソースコミュニティがリポジトリーとしてGitHubを使う場合に無償になった2008年3月と、MicrosoftがGitHubを買収した2018年6月という2つのマイルストーンを経て、オープンソースを開発するならGitHubという考え方が当たり前になり、これまであまりオープンソースに馴染んでいなかったエンタープライズ企業が社内のコードをオープンソースとしてGitHubで公開するようになったことの影響だろうか。そしてそれを防ぐためにGitHubが開発したのがシークレットスキャニングだ。
依存するライブラリーの脆弱性を検知するDependabot
次に登壇したのはサプライチェインセキュリティ担当のディレクター、Justin Hutchings氏だ。
オープンソースコミュニティのセキュリティを語るHutchings氏
Hutchings氏は、ソフトウェアを開発する際に必要となる依存関係にあるライブラリーの脆弱性を検知して知らせるDependabotに関するアップデートを行った。ここではDartやYarn、そしてRustへの対応が解説され、GitHubでオープンソースソフトウェアを開発するエンジニアにとっては拡大していくことを示した。
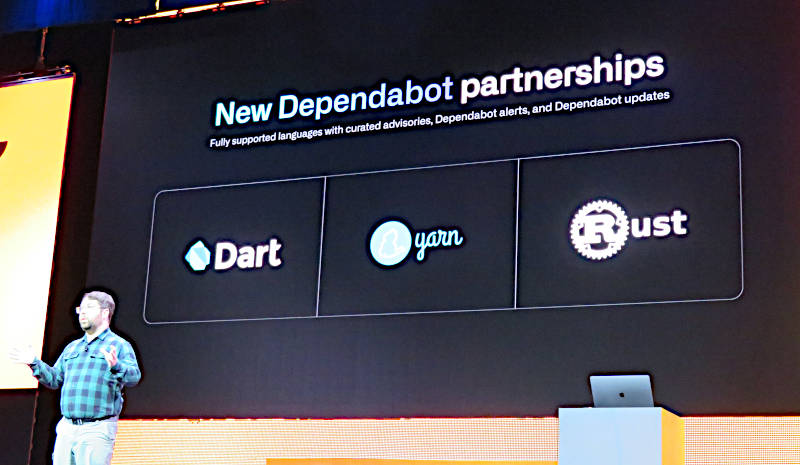
DartやRustへの対応も開始
また脆弱性のデータベースであるGitHub Advisory Databaseに関しても多くの脆弱性が発見され、データベースとして公開されたことを示しているが、独立系の脆弱性データベースとしては最大であると説明し、ここでもオープンソースコミュニティにとっては頼りになる存在であることをアピールすることは忘れていない。
Private Vulnerability Reporting
次に登壇したKate Catlin氏はキーノートでも触れられたPrivate Vulnerability Reportingの解説とデモを行った。
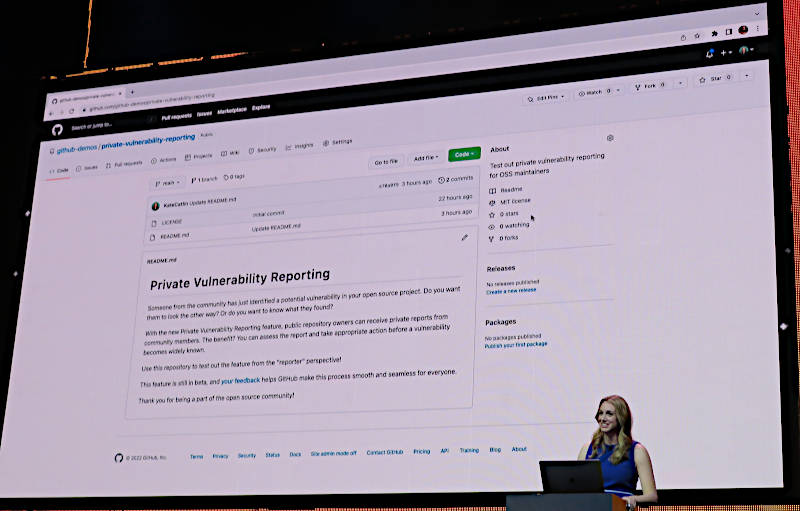
Private Vulnerability Reportingのデモを行うCatlin氏
ここではオープンソースにおいて脆弱性が発見されたというシナリオを使って、発見したエンジニアは誰にコンタクトしたら良いのかわからない、影響を調査しようとしてもどこまでやれば良いのかわからない、修正する際も発見したエンジニアに対する報告を忘れがちなどの発見から修正、マージまでのプロセスにおいて発生する「問題は見つけたが、修正までのプロセスがわからない」という問題を解説し、それを解消するのがPrivate Vulnerability Reporting機能であると説明した。
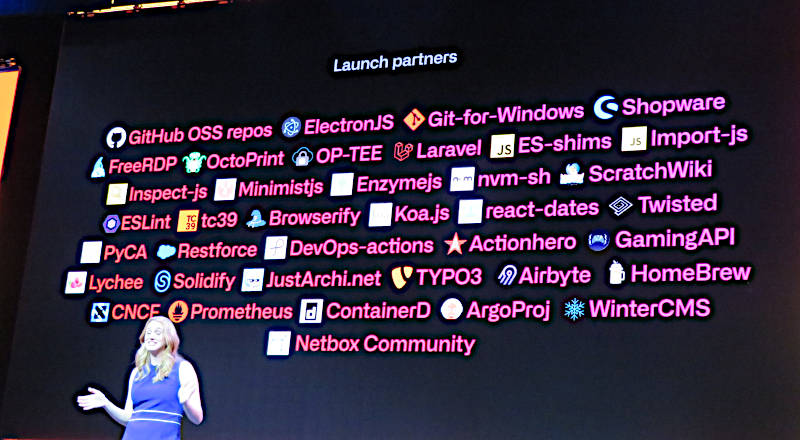
協力する多くのOSSコミュニティの中にCNCFが含まれるのがポイント
明示的にはGitHubの機能として簡単に使えることをデモしているが、暗示的にはオープンソースコミュニティを運営するならソースコードリポジトリーとしてGitHubを使うことが最も良い選択だと強調していると言える。つまり対象となるコミュニティもコミュニティの外のエンジニアもすべてがGitHubという大きな手の上で活動して欲しいという意図を感じる内容だ。
CodeQL
ここまでが主にオープンソースコミュニティに対するメッセージだ。エンタープライズにも適用可能なCodeQLについては開発者でもあるPavel Avgustinov氏が登壇し、ここからはCodeQLの解説が始まった。
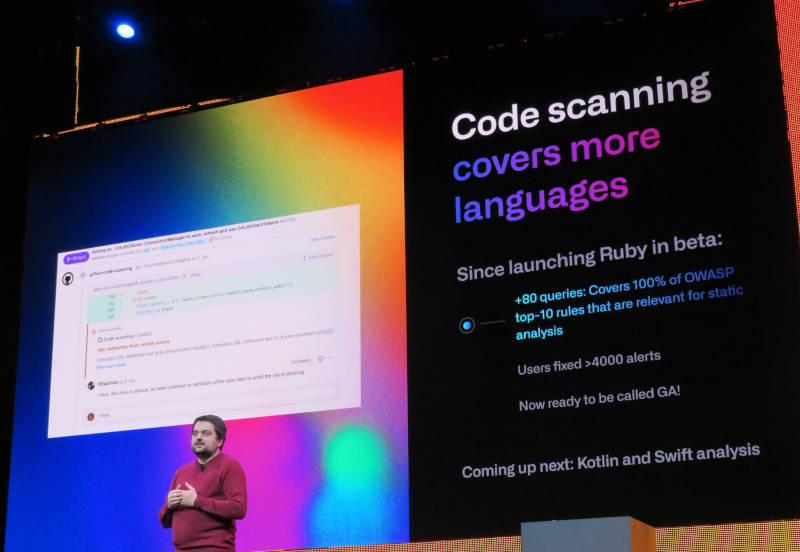
Rubyの対応がベータからGAになったことを知らせるAvgustinov氏
CodeQLはソースコードの脆弱性をチェックするための分析エンジンで、CodeQLがチェックした結果がコードスキャニングとしてデベロッパーに提示されることになる。C/C++やC#、Go、Python、Javaなどの言語に対応している。
組織におけるセキュリティ
次にビデオメッセージとして登壇したJennifer Schelkopf氏は、妊娠39週ということでリアルに登壇するのではなく動画によるメッセージとなったが、ここからエンタープライズ向けの内容が始まった。
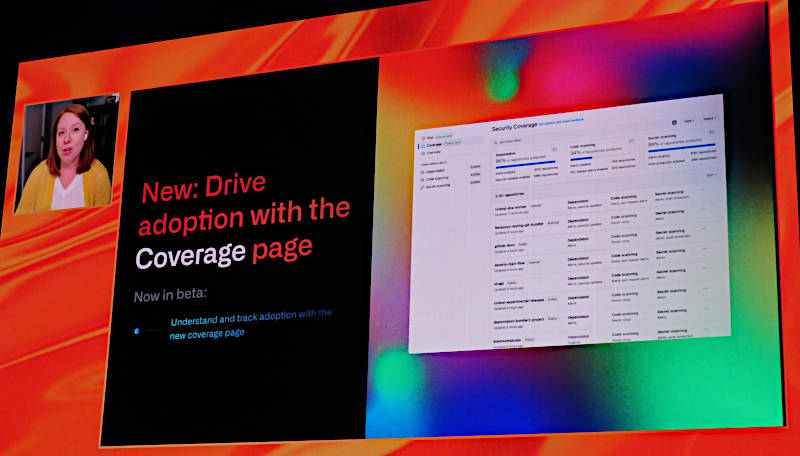
組織においてセキュリティを高めるための機能を解説
これまでは個人とコミュニティという対象に向けての解説だったが、ここからは明確にエンタープライズ向けの内容として、組織の中でシークレットスキャニング、Dependabot、コードスキャニングがどれだけ実行されているのかをパーセンテージで表示する機能としてのCoverageページやRiskページ、Remediationページなどが紹介された。つまりデベロッパー個人というよりもその管理職、また全社的なセキュリティ管理者が使う機能としての機能拡張だ。まだベータとして公開されているものが多いが、それでも組織としてソフトウェア開発を行う場合にはこれらの新機能が役に立つことを強調する内容となった。
最後にもう一度、MC役のBaker氏がステージに戻って最初の要点「デベロッパーがアプリケーションにおけるセキュリティの主要な役割を担うべき」「セキュリティについてGitHubは役に立てる」「セキュリティに関してはスケーラブルであることが必要」という3つを繰り返してステージを降りた。
前半のオープンソースコミュニティに向けたメッセージと、後半のエンタープライズ企業に向けたメッセージが上手く融合されたセッションとなった。スピーカーが入れ替わることで飽きさせず、参加者の注意力も削がれない構成に仕上げているのは見事と言える。
この記事をシェアしてください
関連記事

GitHub Universe 2022、キーノートで見せた多角的にデベロッパーを支援する機能とは?
2023年4月5日 6:00

GitHub Universe 2025開催。2日間のキーノートセッションを紹介
1月15日 6:00

GitHub Universe 2023、MSのCEOもサプライズで登壇した初日のキーノートを紹介
2024年2月14日 6:00

CI/CD Conference 2023から、HashiCorpのエンジニアがCI/CDにおけるシークレット管理のコツを解説
2023年6月13日 6:00

GitHub Universe 2023で、GitHubのCSO、Mike Hanley氏にインタビュー
2024年3月5日 6:00

ソフトウェア開発支援の先にGitHubが目指すエコシステムが見えた?
2017年11月6日 6:00
バックナンバー


この記事の筆者

筆者の人気記事

マニュライフ生命のAIの責任者にインタビュー。全社員がAIを使いこなすAI for Allとは?
10月2日 6:00

【OSS Summit North America 2026】Netflixのエンジニアが開発したコンテキストを圧縮するオープンソース、Headroomを紹介
10月9日 6:00

【KubeCon Japan】KubeCon Japan 2026開催。オープンなAIを推奨する初日のキーノートを紹介
10月23日 5:59

【OSS Summit North America 2026】ドローンのグラウンドコントロールシステムであるQGC(QGroundControl)に関するセッションを紹介
11月4日 6:00

LF Energyがミートアップを実施。ヨーロッパとの違いが際立ったプレゼンテーションを紹介
10月6日 6:00

【KubeCon Japan】CNCFのリサーチ「クラウドネイティブ開発の現状」から見える日本のITが抱える問題点を考察する
10月7日 6:00
Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

