


運用のパラメーターとまとめ
auditによるファイルアクセス監査 4回連載の最後となる今回は、アクセス監査とsmb.confのTips、今まで紹介したパラメーターをまとめます。
2009年1月27日 20:00
auditによるファイルアクセス監査
4回連載の最後となる今回は、アクセス監査とsmb.confのTips、今まで紹介したパラメーターをまとめます。
まずはアクセス監査についてです。情報漏えいに厳しく対応するため、ファイルサーバーのシステム運用ポリシーでファイルへのアクセスを監査したいという要望が強くなっています。
Sambaではvfsの追加機能auditを利用し、ファイルアクセスを監査することができます。このauditには、vfs_auditとextd_auditとvfs_full_auditの3種類がありますが、一番詳細に監査できるのは、vfs_full_auditです。そこで今回はvfs_full_auditの利用方法を解説します。
なお、vfs_full_auditで監査できる項目は、vfs_full_auditのmanページで確認できますが、vfsシステムコールすべてを監査すると負荷が高くなる可能性がありますので注意してください。
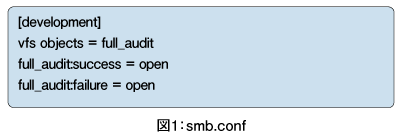
audit監査の設定は共有セクションごとに記述する必要があります。今回の設定例は、図1に示すように、development共有上ですべてのファイルに対するファイルの読み込みを監視し、/var/log/samba/audit.logへ出力します。
ログはsyslog経由で出力しますので、syslog.confにも設定を追加しsyslogdを再起動しておきます。
sylog.conf
user.* -/var/log/samba/audit.log
上記設定の後、EXAMPLEドメインのadministratorユーザーでtestuser.txtをデスクトップへコピーした場合の変更は以下のようなログ出力となります。なお、以下の例では、[winbind separator = _]に設定しています。
Jan 4 12:00:00 smb-server smb_audit: EXAMPLE_administrator|192.168.1.1|open|ok|r|testuser.txt
同様にtestuser.txtをコピーではなく、共有上にあるまま開いた場合は以下のようなログとなります。rではなくwのフラグで書き込み可能なモードでのopenが確認できます。
Jan 4 12:00:00 smb-server smb_audit:
EXAMPLE_administrator|192.168.1.1|open|ok|w|testuser.txt
ファイルの削除や書き込み監査
前述した設定は、ファイルの読み込み(open)に関しての監査でしたが、ファイルの改ざんや、削除などに関しても設定することができます。その場合は、smb.confで書き込み(pwrite)と削除(unlink)をopenの後に追加します。
full_audit:success = open pwrite unlink
full_audit:failure = open pwrite unlink
この場合にtestuser.txtファイルを変更し保存すると、以下のログがaudit.logに記録されます。
Jan 4 12:00:00 smb-server smb_audit: EXAMPLE_administrator|192.168.1.1|pwrite|ok|r|testuser.txt
同様にtestuser.txtファイルを削除すると、以下のログがautdit.logに記録
れます。
Jan 4 12:00:00 smb-server smb_audit: EXAMPLE_administrator|192.168.1.1|unlink|ok|r|testuser.txt
続いて、smb.confに関するTIPSを紹介しましょう。
この記事をシェアしてください
関連記事
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

