


Gfarm広域ファイルシステムの設定と利用
Gfarm広域ファイルシステムの設定 「第2回:広域ファイルシステム、Gfarm」(http://thinkit.jp/article/772/1/)では、メタデータサーバーノード、ファイルシステムノードおよびクライアントへのパッケージの導入に関して解説しました。今回は設定を解説します。
2009年1月21日 20:00
Gfarm広域ファイルシステムの設定
「第2回:広域ファイルシステム、Gfarm」(http://thinkit.jp/article/772/1/)では、メタデータサーバーノード、ファイルシステムノードおよびクライアントへのパッケージの導入に関して解説しました。今回は設定を解説します。
以下では、認証方式として共有鍵認証を仮定します。また、各マシンにおける利用者のアカウント名は同一であるとし、グローバルユーザー名=アカウント名を仮定します。
なお、設定に関しての詳細は、Gfarmドキュメント(http://datafarm.apgrid.org/document/)の設定マニュアルにありますので、そちらも参照してみてください。
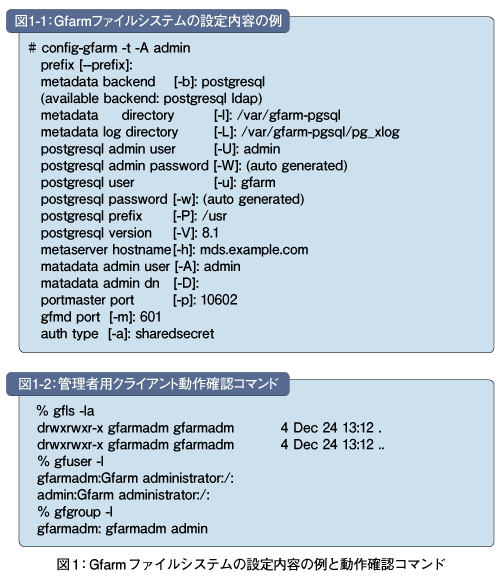
設定にあたり、まず管理者のユーザー名を決めます。管理者は初期設定時には1人しか設定できませんが、後で追加できます。設定は、config-gfarmコマンドで行います。管理者のユーザー名は-Aオプションで指定します。設定内容の確認は-tオプションを付けます。図1-1に管理者のユーザー名としてadminを指定したときの設定内容の例を示します。
メタデータサーバーのポート番号はデフォルトでは601/tcpとなっています。変更したい場合は-mオプションで変更します。そのほかの項目は多くの場合、変更する必要はないでしょう。
設定内容が決まったら、-tオプションを外してconfig-gfarmをルート権限で実行します。
# config-gfarm -A admin
config-gfarmコマンドにより、バックエンドDBの設定と起動、設定ファイル/etc/gfarm2.conf、/etc/gfmd.confの作成、メタデータサーバーgfmdとバックエンドDBの起動ファイルの作成が行われ、gfmdが起動します。
ファイルシステムノードとの認証を共有秘密鍵方式で認証するため、_gfarmfsユーザーを作成し、そのホームディレクトリに認証鍵をおきます。以下の例では、認証鍵の期限を約1年(31,536,000秒)に設定しています。
# useradd -c "Gfarm gfsd" _gfarmfs
# su _gfarmfs
$ gfkey -f -p 31536000
最後にメタデータサーバーを自動的に起動する設定をしておきます。以下の例はバックエンドDBとしてPostgreSQLを利用した場合です。
# chkconfig --add gfmd
# chkconfig --add gfarm-pgsql
以上で、メタデータサーバーの設定は完了です。
管理者用のクライアントの設定と動作確認
管理者は、Gfarmの管理用コマンドにより、各種の登録や変更を行う必要があります。Gfarmの管理用コマンドは、クライアント用のパッケージのうちgfarm-clientパッケージに含まれますので、gfarm-clientをメタデータサーバーにインストールしておきます。
メタデータサーバーノードは、メタデータサーバーの設定により既にクライアントとしての設定が完了していますので、これ以上の設定は必要ありません。
管理者のユーザー権限で図1-2のコマンドを実行し、動作確認をしましょう。ルート権限ではありませんので、注意してください。gflsはディレクトリの内容を表示するコマンド、gfuserはユーザー管理コマンド、gfgroupはグループ管理コマンドです。
gfarmadmグループは、管理者のグループで、管理者として設定したadminがそのグループに入っていることが分かります。管理コマンドの詳細はGfarmドキュメントのリファレンスマニュアルにあります。
- この記事のキーワード
この記事をシェアしてください
関連記事

バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

