


ERPと内部統制
ERPと内部統制
ERPはSOX法よりも古くから存在します。その生い立ちからして「企業の内部統制や虚偽のない財務報告書を作成する」というSOX法の目的を実現 しています。15年も前からERPに携わってきた筆者からすると、いまさら日本版SOX法という言葉がでてきても「もともと対応している」というのが正直 な感想です。基幹業務の部分ならERPは十分対応できるように開発されているはずですし、ERPの守備範囲外についてSOX法は関連しないと思います。
一言で内部統制強化のためのRCM作成といっても、そこには様々な分野のリスク・課題があり、その切り口も様々です。例えばIT切り口で分類すると 図2のようになります。ここでの非IT項目はITに直接関わらない課題であり、内部統制課題としてはこの部分の比重は大きくなっています。
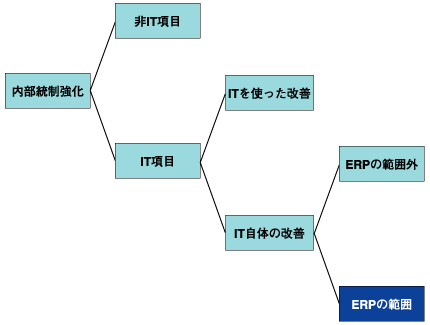
図2:内部統制強化の課題分類(IT切り口で整理)
内部統制の課題は広範囲にあります。「社内規定がドキュメント化され、その通りに運用されていること」「内部監査担当者を選任して、定期的に内部監 査を実施し、その改善をフォローする仕組みを用意する」「IR担当者を選任して、開示すべき情報をタイムリーに外部公開する」など、様々なチェック項目が 本来必要となります。
これらの課題は上場企業であれば当たり前に要求されるものですが、それを整理してチェックリストとして持っている会社は少ないのです。ぜひこの機会にRCMを作成して、自社の課題と達成度をチェックしてください。
ITに関するRCMの項目
RCMのITに関する項目には「ITを使った改善」と「IT自体の改善」の2種類があります。「ITを使った改善」とは、内部統制強化対策にITを 有効利用するものです。例えば「業務フローをツールで作成する」「ドキュメントを電子帳票システムで保存する」「不正アクセスをツールで検知する」ことな どがこれにあたります。
一方の「IT自体の改善」は現在使用しているシステムの強化となりますが、その中にはERPの守備範囲と範囲外のものがあります。範囲外のものと は、「フラッシュメモリはパスワード機能付きのもののみ利用可能」「個人PCを社内LANに接続する際のルール」といった人が介在する運用ルールを指しま す。
次回は、ERP守備範囲内の課題を取り上げます。チェックリストを用いた内部統制のチェックを各項目の解説を交えながら行います。ユーザ企業の方でも簡単に行えるものですので、ぜひご期待ください。
この記事をシェアしてください
関連記事


バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

