


リスクの範囲を把握するメリット
リスクの範囲を把握するメリット
また、セキュリティ対策のカバーするリスクの範囲を把握することは、対策の意味を理解することにもつながる。何のための対策なのかを理解させず に教育・研修で周知徹底をはかったとしても、十分な効果を得ることができない。なぜ対策が必要なのかを十分に考えなければならない。理由がわかれば理解も 進む。そういった環境を地道に作り上げていけば、ポリシー運用の活動の中からもっとよいセキュリティ対策・実施方法のアイデアが生まれるかもしれない。
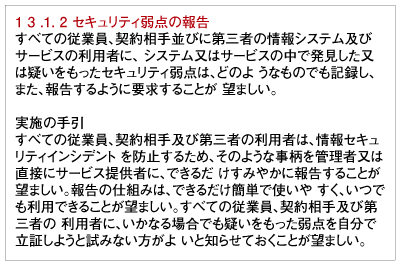
図3:セキュリティ弱点の報告
継続的な改善がセキュリティポリシーの最大のポイントだ!
第2回で最初から完璧なポリシーを作成しようとしてはいけないと述べた。ポリシーは生き物であり、環境の変化に応じて、現場の声も考慮しながら 見直しを続けるものである。一度決めたら守り続けるのが目的ではなく、現実に合わないと感じたら原因を究明し、思い切って改定することが大切である。
現場の担当者がポリシー改善に無関心ではいけないとも述べた。現場の声が常にそのまま反映される訳ではないが、規格の「セキュリティ弱点の報告」に留意してポリシーの改善を行っていくべきだ(図3)。
ポリシーが正しく運用されているかをモニタリングする機能として、ログの点検も重要である。ただし、ログの量は膨大であり完全な精査は不可能な ため、効率的に異常を検出するための分析的手続きが欠かせない。このあたりの実務には、それなりのノウハウが必要なことから、ISMS認証取得とは別にポ リシー運用段階でのコンサルタントの活用といった点も考えておくべきだろう。
継続的に活動している組織にとって、セキュリティに終わりはない。ISMS認証取得はゴールではなく、ポリシー運用のスタート地点に過ぎないのだ。組織としての日常的な営みの1つとして上手く回るセキュリティポリシーを作成し、有効に運用し続けていただきたい。
この記事をシェアしてください
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

