


 | ||||||||||||
| 前のページ 1 2 3 4 | ||||||||||||
| ||||||||||||
| PitBull | ||||||||||||
PitBullはアメリカのアーガス社(http://www.argus-systems.com/)が開発しています。いくつかのPitBullシリーズがラインナップされており、Trusted OSだけではなく、セキュアOSも開発しています。 Trusted Solarisと大きく異なるのは、通常のOSを使用している既存環境に上書きインストールして、Trusted OS化、セキュアOS化を実現できる点です。OpenHackというアメリカで開催されたハッキングコンテストで、540万アタックという途方もない数の攻撃をPitBullのセキュリティ機能のみで全開催期間(17日間)防御した実績もあります。 では、それぞれの機能的な特徴を紹介します。 | ||||||||||||
| PitBull Foundation Suite | ||||||||||||
PitBull Foundation SuiteはMLS機能を実装したTrusted OSです。既存の環境にPitBullのカーネルを上書きすることによってTrusted OS化できます。 強制アクセス制御方式はMLSなのですが、Trusted SolarisのMLSとは多少異なる動作をします。それは、下位の機密レベルを持つプロセスから上位の機密レベルを持つファイルへの追記が禁止されていることです。これは情報の完全性を追求しているためです。 その他に、特権と権限という機能があり、MLSの機能を補完して、さらに強靭な強制アクセス制御機能を実現しています。 現在はSolaris 8、AIXに対応していますが、Trusted OSは主にUNIX向けに開発されているため、現在のところLinux向けにはまだ開発されていません。 | ||||||||||||
| 参考:MLS機能を実装しているセキュアOSにはSecuveTOSがあります(http://www.tnes.co.jp/products/tos.html)。 | ||||||||||||
| ||||||||||||
| PitBull LX | ||||||||||||
PitBull LXは、ドメインというセキュリティ属性をプロセスとファイルに付与して、強制アクセス制御を実装するセキュアOSです。ドメインが同一であれば、指定されているアクセス権のみ許可されます(図3)。 | ||||||||||||
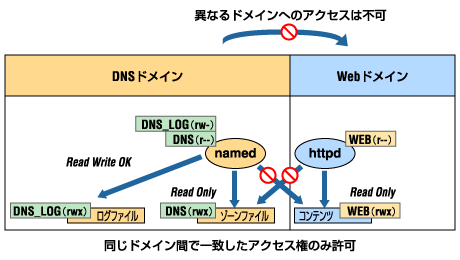 図3:Domain-Based Access Controlを使用した強制アクセス制御 (画像をクリックすると別ウィンドウに拡大図を表示します) | ||||||||||||
| ユーザに割り当てるシステム管理権限などもすべてドメインによってコントロールすることから、DBAC(Domain-Based Access Control)機能と呼ばれています。また、PitBull LXは一部の機能(WebやDNS)だけにセキュアOS機能を使用するといった、通常のOSとセキュアOSを共存させて適用することができます。 Solaris 8、AIX、Linuxに対応していますが、現在のところLinux Kernel 2.4のみで、Linux Kernel 2.6にはまだ対応していません。より技術的な詳細については教育サービス(http://www.jtsl.co.jp/training)も提供されていますので参考にしてください。 | ||||||||||||
| まとめ | ||||||||||||
今回ご紹介しましたTrusted SolarisとPitBullは、商用として提供されているため、製品そのものに費用が発生しますし、設定もかなり複雑です。一般の企業に導入するにはオーバースペックかもしれません。しかし、政府や軍事機関、金融、医療、研究所などの、より高度なセキュリティを求められる場所への導入実績の多さは大きな信頼になるのではないでしょうか。 セキュアOSとTrusted OSは、どちらも同じようなアクセス制御機能を搭載していますが、適用場所で使い分けることにより、住み分けができると思います。 | ||||||||||||
| 前のページ 1 2 3 4 | ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
-
人気記事ランキング
-
-
連載


新着記事
「手でコードを書く最後の世代」に何が求められるのか――日本CTO協会 今村 雅幸代表理事に聞く、AI時代のCTOの役割とエンジニアのキャリア 11月10日 6:35 VirtualBoxを使ったLinuxネットワーク実習用仮想マシンの構築 11月10日 6:30 AIで開発が加速する時代、品質保証はどう変わる? Tricentisが示すAIエージェント活用の実像 11月9日 6:45 しゃぶ葉のテーブルで学ぶMITM 〜届かなかった六穀豚が教えてくれた通信暗号化の大切さ〜 11月9日 6:30 新型ARグラス「XREAL AURA」が国内予約開始、ShiftallとTBS共同開発の超低遅延配信デバイス ほか 11月9日 6:00