


IPアドレスはネットワーク基盤の最重要資源
IPアドレスはネットワーク基盤の最重要資源
普段何気なく利用しているIPアドレスは、ネットワーク基盤を支える最重要資源と言っても過言ではないでしょう。当然ですが、IPアドレスがなければネットワークには接続できず、あらゆるリソースに対してアクセスできません。
IPアドレスの運用は、固定IPか動的IPかと言われる通り、あらかじめ定めたIPアドレスをノードに割り振る手法と、動的にIPアドレスを割り振る手法の2通りがあります。クライアント機器に対しては、固定IPではその管理が煩雑で手間がかかるというデメリットから、次第にDHCPによる動的IP管理が増えているようです。
DHCPもDNSと同様、これまではオープン・ソースで運用することが多かったようです。最近はIPアドレスが最重要資源であるという認識から、DHCP専用アプライアンスへの移行が増えています。この理由には、以下の4点があります。
(1)専用GUIを使って簡単に管理できる
(2)冗長構成が簡単に組める。可用性を高められる
(3)構築/運用においてコストを削減できる
(4)コンプライアンス(法令順守)やセキュリティ管理に必要なIPアドレス管理機能を提供できる
特に4点目に関して「いつ、誰に、どのIPアドレスが割り振られたか」を管理する“IPアドレス管理”の重要性が高まっています。例えば、ネットワーク内でウイルスがまん延した場合、原因となるノードを追跡するにはIPアドレスがキーになります。
DHCPアプライアンスの専用GUIを使えば、どのノードがどのIPを利用しているか一目瞭然(りょうぜん)で分かります。Infobloxシリーズでは、コンプライアンスに役立つ機能として履歴管理機能も備えています。
クラウド化や仮想化が進むIT環境においては、IPアドレスの重要性はますます増しており、今後もシステム管理の重要な要素であり続けるでしょう。
ネットワークに対する不正アクセスを阻止
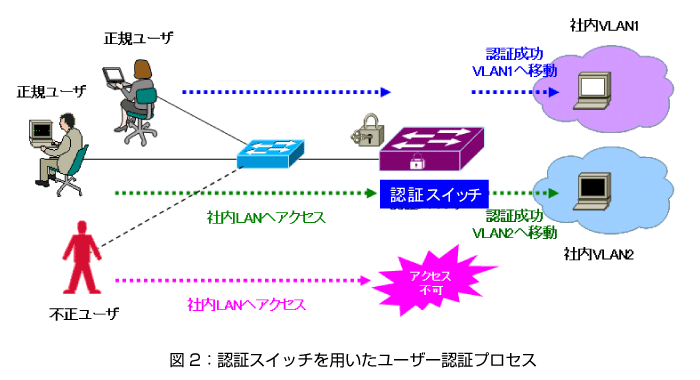
ネットワークへの不正アクセスを阻止するためにユーザー認証に取り組んでいる企業も増えているのではないでしょうか。従来はアクセス先となる特定のサーバーでの認証が一般的でしたが、これでは十分ではない側面がありました。ネットワークに接続できてしまえば、例えばネットワーク上に多数存在するクライアントなどに対してウイルスをばらまくこともできてしまいます。
こうした背景の下で登場したのが、ネットワークの基盤サービス側で不正アクセスを阻止するという手法です。このために必要になる認証機能を持つアプライアンスが認証スイッチであり、各社から提供されています。
認証スイッチで主流の認証方式は、以下の3種類です。
(1)IEEE802.1X認証
業界標準方式であるIEEE802.1Xサプリカント(認証クライアント・ソフト)をクライアントPCに導入する方式。ユーザー名やパスワードの入力を必要としない認証が可能。
(2)MACアドレス認証
接続を許可するMACアドレスをあらかじめ定義しておく方式。ほかの認証機能を利用できないノード(IP電話など)に対する認証に有効。
(3)Web認証
Webブラウザを利用して認証を受ける方式。ユーザー認証画面にアクセスして認証手続きを実施する。WebアクセスさえできればクライアントOSに依存しない。
認証後のアクセス制御方法としては、ユーザーを任意のVLAN(仮想LAN)に所属させる手法が多く使われています。会議などで部屋を移動しても、普段利用しているVLANに接続できます。認証スイッチと連携するRADIUS(Remote Authentication Dial-in User Service)サーバー上で「このユーザーはこのVLAN」というようにマッピングしておくのです。
最近では、認証に使う機器はPCベースのアプライアンスから専用ハードウエア(スイッチ機器)へと移行していますが、専用の認証スイッチ機器は決して安価とは言えません。すべてを専用ハードウエアの認証スイッチに置き換えると、費用がかさんでしまいます。
このため、例えば、米Extreme Networksの「Summitシリーズ」では、認証スイッチの配下にハブを経由してもユーザー認証が可能なマルチサプリカント機能を提供しています。ポートではなく端末(ユーザー)を個別に認証できます。こうした機器を活用することで、低コストでセキュリティ・レベルの高いネットワークを構築できます。
次ページでは、リモート・アクセス用のアプライアンスと、仮想環境での運用に適したネットワーク機器を紹介します。
- この記事のキーワード
この記事をシェアしてください
関連記事

バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

