


エージェントに渡す鍵を、どこまで絞れているか――「GitLab 19.3」がSecrets ManagerとAIゲートウェイで制御を取り戻す
8月27日 6:20
- GitLab Duo Agent Platform向けのAIゲートウェイが、GitLab Dedicatedのシングルテナント型SaaS基盤の内部で稼働するようになった。エージェント型のAIワークロードにも、GitLab上のソフトウェア開発ライフサイクルと同じデータ所在地と分離のルールが適用される
- GitLab Secrets ManagerをGitLab.comのユーザー向けに限定提供開始。全てのCIシークレットにジョブの環境・ブランチ・保護ステータスに応じた適用範囲が設定され、新たにKubernetes、Terraform、OpenTofu、独自ツールにも対応した
- SAST誤検出一括判定とエージェント型SAST脆弱性一括修正により、脆弱性レポートの検出結果をまとめて処理できるようになった。あわせてFlow Creatorエージェント、GitLabクレジットの利用上限機能、グループ単位でのカスタムエージェント公開範囲制限も提供される
📝 Think IT編集部の見解 📝
19.2が「エージェントで速くする」機能群だったのに対し、19.3は明確に「速くなったエージェントをどう抑えるか」へ軸足を移している。
リリース冒頭の一文がそれを端的に示している。「企業が求めているのは、エージェントをどこで動かすか、どの認証情報にアクセスさせるか、生成された修正をどう扱うかについての細かな制御である」と。これは実際にAIエージェントを開発フローに組み込んだ組織から上がってきた要求だろう。動かしてみて初めて、権限の問題が具体的な形をとって現れる。
Secrets Managerの位置づけが示唆的だ。「認証情報は、コードとパイプラインを動かす基盤と同じ場所に保管されます。そのため、チームが権限管理の仕組みを別に用意する必要はありません」という説明は、先日取り上げたNutanixのMCPサーバーが「既存のRBACをそのまま継承する」という設計を採ったのと同じ発想である。エージェント用に新しい権限体系を作らせない。既にあるものを使わせる。ベンダーが異なっても、この1点は共通している。
AIゲートウェイをGitLab Dedicatedの内部で動かすという判断も、規制業種を強く意識したものだ。データ所在地の要件がある組織にとって、AI処理だけが別の場所で走るという構成は監査上の説明が難しい。自社の推論モデルを接続できる点まで含めて「AIだけ例外」を作らせない設計になっている。
一方、Flow Creatorは毛色が異なる。自動化したい業務内容を普段の言葉で書けばフローが返ってくるという機能で、こちらは制御ではなく解放の側だ。ただし、リリースは「どのフローも複合アイデンティティを備えた適用範囲付きのサービスアカウント上で動く点は変わりません」と念を押し、有効化にメンテナー以上のロールを要求している。自然言語で誰でも作れるようにしつつ、実行権限は絞る。この組み合わせ方に、今回のリリース全体の思想が凝縮されている。
実務面では、GitLabクレジットの利用上限機能が地味に重要だ。エージェント型AIの利用額が上限を超える前に月ごとの上限を設定でき、サブスクリプション単位に加えてGraphQL API経由でユーザーごとのデフォルト上限も設定できる。エージェントが暴走した際にコストで止められる仕組みがあるかどうかは、本番導入の可否を分ける論点になる。
なお、Secrets ManagerはGitLab.comのユーザー向けの限定提供であり、GitLabクレジットで課金する有料アドオンである点は確認しておきたい。
📰 リリースまとめ 📰
GitLab、GitLab 19.3をリリース
GitLab(本社:米サンフランシスコ、NASDAQ:GTLB)は2026年8月20日(現地時間)、GitLab 19.3のリリースを発表した。
エージェント型のソフトウェア開発が広がるにつれ、企業は、エージェントをどこで動かすか、どの認証情報にアクセスさせるか、生成された修正をどう扱うかについて、これまで以上に細かな制御を求めているという。GitLab 19.3では、GitLab Dedicated向けAIゲートウェイ、GitLab Secrets Manager、SASTの一括修正、Flow Creatorエージェントを提供する。エンジニアリングチーム、プロセスオーナー、セキュリティチームは、既存の管理の仕組みを手放すことなく、エージェント型AIならではのスピードを取り入れられるとしている。
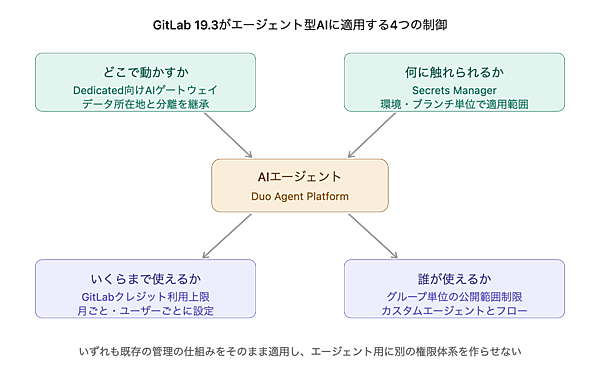
図:GitLab 19.3がエージェント型AIに適用する4つの制御(Think IT編集部作成)
GitLab Dedicated向けAIゲートウェイ
GitLab Duo Agent Platform向けのAIゲートウェイが、GitLab Dedicatedのシングルテナント型SaaS基盤の内部で稼働するようになった。これによりエージェント型のAIワークロードにも、GitLab上のソフトウェア開発ライフサイクルと同じデータ所在地(レジデンシー)と分離のルールが適用される。
規制業種のチームや、データの置き場所に厳しい要件を抱えるチームも、監査担当者が普段から把握しているデプロイ方式のまま、ソフトウェアデリバリーにエージェント型AIを取り入れられる。自社の推論モデルを接続し、AIが処理したデータを既存のセキュリティ境界の内側にとどめておくことも可能だ。
GitLab Secrets Manager
GitLab Secrets Managerを、GitLabクレジットで課金する有料アドオンとして、GitLab.comのユーザー向けに限定提供を開始した。全てのCIシークレットには、それを必要とするジョブの環境、ブランチ、保護ステータスに応じた適用範囲が設定される。
Secrets Managerは新たにKubernetes、Terraform、OpenTofu、そして独自ツールにも対応した。認証情報は、コードとパイプラインを動かす基盤と同じ場所に保管されるため、チームが権限管理の仕組みを別に用意する必要はないとしている。
SASTの一括修正
SAST誤検出一括判定とエージェント型SAST脆弱性一括修正機能により、検出結果を1件ずつ片付けるのではなく、たまった脆弱性をまとめて修正できるようになった。
脆弱性レポートで複数の検出結果を選ぶと、GitLabがそれぞれに信頼度スコアを付けて返す。確認済みのリスクにはマージ可能な修正があらかじめ用意されるため、デベロッパーは一から修正プログラムを書く必要はなく、内容を確認してマージするだけで済む。対象は脆弱性レポートに含まれる全てのSAST脆弱性で、新たに見つかる重大度「重大」および「高」の脆弱性についても、GitLabが引き続き自動でトリアージと修正を進める。
Flow Creatorエージェント
新たに利用可能になったFlow Creatorエージェントを使えば、これまでプロセスオーナーの自動化を阻んでいた、手作業でのスキーママッピングが要らなくなる。Flow Creatorは、GitLab Duo Agent Platformの基本エージェントとしてAgentic Chatから利用できる。
自動化したい業務内容を普段の言葉で書くだけで、AIカタログに登録してすぐ実行できる、完成済みのフローが返ってくる。どのフローも、複合アイデンティティを備えた適用範囲付きのサービスアカウント上で動く点は変わらない。有効化にはメンテナー以上のロールが必要となる。
その他の提供機能
GitLab 19.3より、GitLabクレジットの利用上限機能の一般提供を開始した。これにより組織は、エージェント型AIの利用額が上限を超える前に、月ごとの上限額を設定できる。管理者はGitLabカスタマーポータルでサブスクリプション単位の上限を設定できるほか、GraphQL APIを通じたユーザーごとのデフォルト上限や、上書き設定を行うことも可能だ。
さらに、GitLabグループ単位で、カスタムエージェントとフローの公開範囲を制限する機能の一般提供を開始した。これにより、同じグループ内の複数のプロジェクトにまたがるメンバーが利用できるようになった。すでに利用可能だったプロジェクト単位および公開の表示レベルのオプションに加えて提供されるものだ。
GitLabで最高製品・マーケティング責任者(CPMO)を務めるマナブ・クラナ氏は「今回のアップデートによって、企業が必要とするスピードと制御を、規制業種やデータ機密性の高い領域にまで、これまで以上に深く届けられます。今月提供した機能は、エージェントをどこで動かすかから、どのシークレットに触れられるかまで、企業がすでに頼りにしているソフトウェアデリバリーのワークフローに、同じ水準の制御を行き渡らせます」と述べている。
📎 一次情報・関連リンク 📎
- GitLab 日本語サイト:https://about.gitlab.com/ja-jp/
- GitLab リリースノート:https://about.gitlab.com/releases/
※本記事は、米国カリフォルニア州にて2026年8月20日(現地時間)に発表されたプレスリリースの日本語抄訳版をもとにThink IT編集部が編集しています。
この記事をシェアしてください
バックナンバー


この記事の筆者

筆者の人気記事

生成AIの回答が正しいかを人の目視で確かめる限界に──テクマトリックスがElith開発の品質評価ツール「GENFLUX Evaluation」を販売開始
10月15日 6:25

1日3.6億件の計算を、空冷のまま回せるか――みずほ証券がHPE Cray XD2000で液冷データセンターを新設
10月8日 6:25

復旧時間を83%短縮、ただし重要な対処は人が承認――NTTデータ先端技術がHinemosで障害対応の自律化を検証
11月3日 6:25

AIを使いたいのに、コードを外に出せない――AIコーディング支援「IBM Bob」がオンプレミスとソブリンクラウドに対応
10月6日 6:25

17件の障害をすべて解決、平均2分21秒――Cognitionの「Devin Oncall」が本番インシデントの一次対応を担う
10月27日 6:25
Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

