


個人情報保護法とデータベースセキュリティ
個人情報保護法とデータベースセキュリティ
2005年4月に個人情報保護法が施行され、各省庁からはその業界における個人情報保護に対するガイドラインが作成されました。
特に金融庁の『金融分野における個人情報保護に関するガイドライン』には「個人データへのアクセス権限の管理」や「個人データへのアクセス記録およ び分析」の義務化が明記され、個人情報が保管されているテーブルに対するアクセスログの保管や分析が可能なデータベースセキュリティ製品に注目が集まりま した。
これは企業が保管している個人情報を守るためにはPC内のデータ暗号化、個人認証の強化対策と並んで、重要情報が保管されているデータベースそのものに対するセキュリティ対策の重要性が市場の共通認識となった結果のあらわれといえます。
情報漏洩の原因
通常、個人情報が社外へ漏れるには、外部と内部の2つがあります。
実際には社外から社内のデータベースに対する直接の攻撃による外部原因よりも、社内でデータベースにアクセスする権限を持った人が、業務外の目的で データベースの内容を読み取り(社内漏洩)、これを何らかの方法で社外に持ち出したり、または不注意によって盗まれたりする(社外漏洩)という2段階のス テップを踏むという内部原因のケースが多いのです。
このようなケースにおいては、データベースセキュリティが最初の社内漏洩の段階で不審なアクセスを検知し、情報漏洩事故を未然に防ぐことができるでしょう。
また情報漏洩ばかりではなく、データベースを監視することは個人情報保護法で求められているデータの不正な改ざんに対する抑止の効果をもたらします。
さらにデータベースセキュリティをネットワークセキュリティや暗号化などの他のセキュリティ対策とうまく組みあわせることで、個人情報などに代表される企業の機密情報をより高いレベルで保護することが可能です。
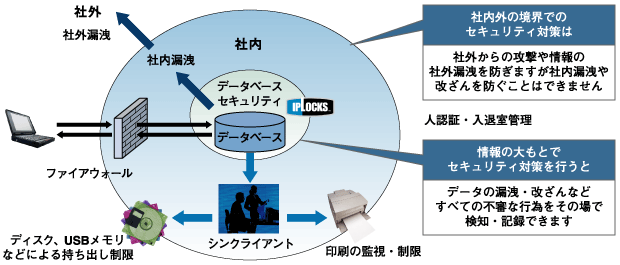
図2:データベースセキュリティの有効性
(画像をクリックすると別ウィンドウに拡大図を表示します)
この記事をシェアしてください
関連記事
SNSを中核としたWebツール「Social Tool Mart」
2007年10月25日 20:00
マイクロソフトUS本社見学ツアー:2日目(2)
2009年3月11日 20:00
エンタープライズサーバOS インタビュー
2007年4月1日 20:00

AIリスク管理プラットフォーム「Robust Intelligence platform」を提供する米Robust Intelligence Inc.共同創業者 大柴 行人氏インタビュー【前編】
2023年8月23日 6:30

ブロックチェーンの統合インフラソリューションを提供する米BlockdeamonのKonstantin Richter氏が語る日本市場への展望
2023年8月29日 6:30

愛知県から世界へ! 日本最大のオープンイノベーション拠点「STATION Ai」がグランドオープン
2024年12月6日 6:30
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

