


内部統制構築の進め方
内部統制構築の進め方
では、米国におけるSOX法対応の事例を基にして、内部統制の仕組みを構築する際の進め方を見ていくことにしましょう。
まず内部統制を構築するにあたり、財務報告に関連した現時点の業務処理フロー図を作成します。このフロー図の中では、それぞれの処理で使っている ITシステムや担当者、責任者なども明確にしておきます。これは監査において業務処理が正しく行われているかを検証するための業務マニュアルにもなりま す。日本の企業ではこのようなドキュメントをきちんと整備していないケースが多いために、通常ここで多大な労力を必要とするのです。
次に、業務処理の中でどのようなリスクが起こる可能性があるかについて検討しましょう。考えられるリスクとして以下があげられます。
- 単純な人為的ミス(システムへの入力ミス)
- 1人の人に権限や処理が集中しており、他者のチェックが効かないこと
- ITシステムが持つリスク
- OSやネットワークのリスク
- アプリケーション・プログラムのリスク
- データベースのリスク
リスクの洗い出しが終わったら、それぞれのリスクについてその発生の可能性と想定被害額を見積もります。数字で見積もることができない場合は大・中・小で分類してもかまいません。
この結果、発生の可能性が高く、想定被害額の高いリスクから順番にそのリスクを軽減したり、無くしたりすることができるような内部統制の仕組みを検討していきます。ここでの成果物は通常リスクコントロールマトリクスと呼ばれています。
この時点で、読者の皆さんは経理処理に関連した業務処理だけをとっても、数多くのリスクが存在することに気づかれるでしょう。日本版SOX法の施行が2009年3月に延びたからといって、あまりのんびりとしてはいられません。
各リスクに対する内部統制の仕組み(多くは第三者による確認やITによる自動化)の設計ができたら、その仕組みを実際に運用してリスクが発生しない ようにし、さらに社内または社外の監査人によって内部統制の有効性チェックを行うことで、SOX法対応が完了します。
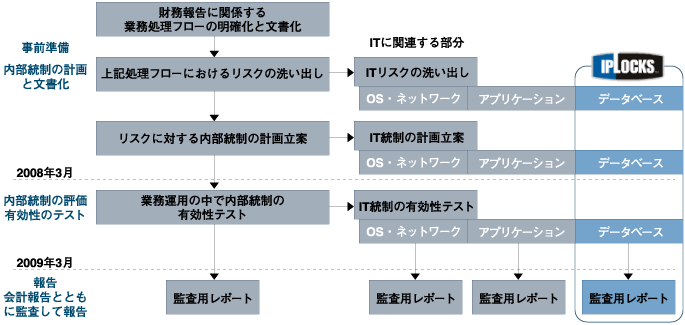
図2:SOX法対応のための内部統制構築手順(図中の年月は日本版SOX法を想定)
(画像をクリックすると別ウィンドウに拡大図を表示します)
この記事をシェアしてください
関連記事
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

