


2007年6月、イタリアが標的に大規模な「ターゲット攻撃」
2007年6月、イタリアが標的に大規模な「ターゲット攻撃」
攻撃の「ターゲット化」を象徴する大規模な事例は、2007年の6月にイタリアで発生した攻撃だ。3,000以上の正規Webサイトの脆弱性を 狙って不正なプログラムを埋め込み、それらのWebサイトにアクセスしたユーザから個人情報を詐取することを目的としている。これらのWebサイト改ざん により、15,000人以上の一般ユーザが、Webサイトが改ざんされていることに気付かないまま、アクセスしてしまったと推測されている。
この事例は、第3回で説明した連続的な攻撃である「シーケンシャル攻撃」の典型的な例としてもあげられるが、同時に大規模な「ターゲット攻撃」でもあった。具体的な攻撃の流れを解説しよう。
この事例で利用されたのは6種類の不正プログラム「HTML_IFRAME.CU(1)」「JS_DLOADER.NTJ(2)」 「TROJ_SMALL.HCK(3)」「TROJ_AGENT.UHL(4)」「TROJ_PAKES.NC(5)」 「TSPY_SINOWAL.BJ(6)」である。
まず、Webサイトの改ざんによって「HTML_IFRAME.CU(1)」が埋め込まれる。ユーザは(1)が埋め込まれたWebサイトを閲覧すると、「JS_DLOADER.NTJ(2)」が埋め込まれたWebサイトへ気付かないうちにアクセスしてしまう。
「JS_DLOADER.NTJ(2)」はWindows Explorerのセキュリティホールを悪用し、「TROJ_SMALL.HCK(3)」を別の不正サイトよりダウンロードし、プログラムを実行する。実 行された「TROJ_SMALL.HCK(3)」は不正なWebサイトへ接続、「TROJ_AGENT.UHL(4)」や 「TROJ_PAKES.NC(5)」をダウンロードする。
「TROJ_AGENT.UHL(4)」はランダムなポートを開き、プロキシサーバとして活動する。この活動により、攻撃者は不正にユーザの PCを経由して、自身の存在を隠してインターネットへの接続を行うことが可能になる。また、「TROJ_PAKES.NC(5)」は 「TSPY_SINOWAL.BJ(6)」をWebサイト経由でダウンロードする。
この「TSPY_SINOWAL.BJ(6)」は一般に「キーロガー」と呼ばれるタイプの不正プログラムで、ユーザがキーボードを使って入力した情報をもとにクレジットカード番号や銀行の口座番号やパスワードなどを収集し、攻撃者側へ送信してしまう。
この事例で改ざん被害に遭ったのは、イタリアの旅行に関連したWebサイトが大半であった。また攻撃が行われた時期(6月)が欧州の夏期休暇の 前で、旅行先や滞在先の情報収集など夏期休暇の計画を立てる一般ユーザが確実に増加することを見越していたと推測される。これらのことから攻撃者が「標 的」を限定した「ターゲット攻撃」であったといえよう。
この事例のような複雑に手法を組み合わせた攻撃は幸いなことにまだ多くは発生していない。しかし今後同様の事例が増え続けることは容易に推測できる。では日本国内においてはどうだろうか?
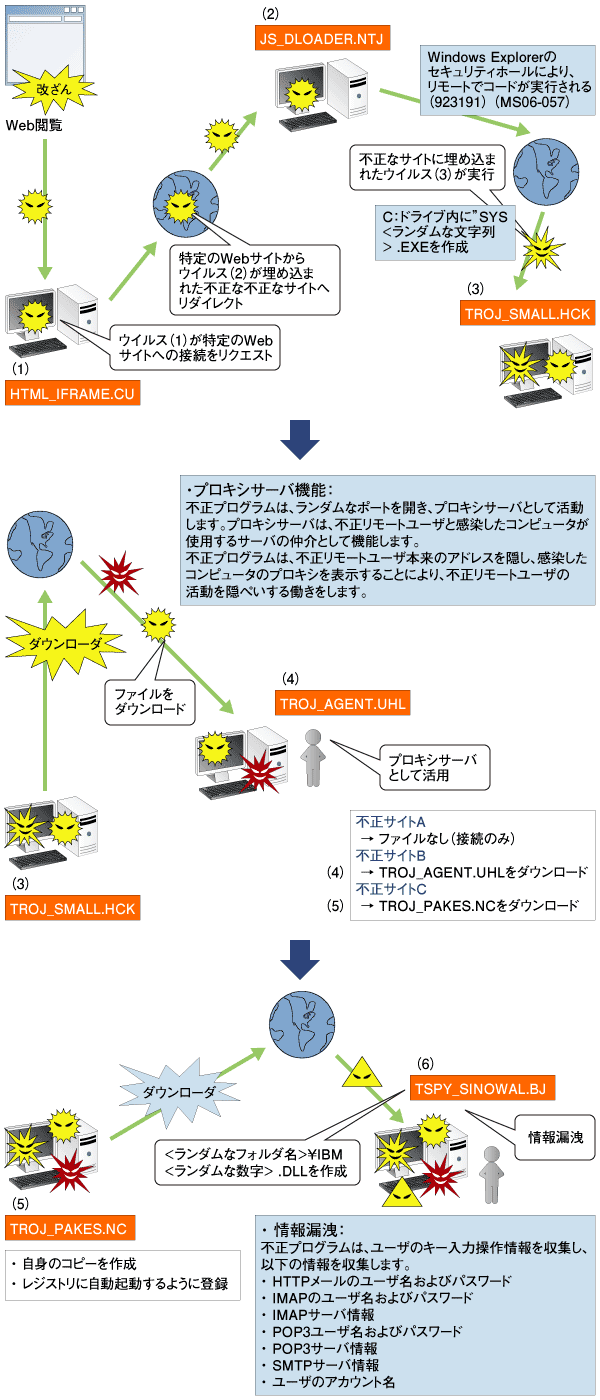
図2:イタリアが標的となった攻撃の流れ
(画像をクリックすると別ウィンドウに拡大図を表示します)
日本も狙われている!
代表的なものでは、ジャストシステムの日本語ワープロソフト「一太郎」の事例がある。2006年から2007年にかけて、この「一太郎」の脆弱 性を標的とした「ゼロデイ攻撃」が数件確認された。また、2007年6月にはファイルの圧縮・解凍を行うフリーツールである「+Lhaca」においても同 様にゼロデイ攻撃が報告された。これらのアプリケーションは日本人だけを使用者として想定している。
ユーザが日本人だけに限られるため使用者の絶対数は少ないが、これら日本独自のアプリケーションを狙うことで日本人だけを標的とすることができ る。また、他の全世界的に流通しているアプリケーションと比較してユーザが少ないということは、ウイルスに感染した事実に気付くユーザの数も少なくなると 想定されるため、最終的に発見を遅くさせる効果がある。他の日本国内の例としては、2007年8月17日前後にフリーの圧縮解凍ツール「Lhaz」の脆弱 性を標的としたゼロデイ攻撃が確認されている。
ここで紹介した「一太郎」「+Lhaca」「Lhaz」は、日本国内の特定のアプリケーションのユーザを標的にしており、「日本」が明確に攻撃 者の「標的」になっている点がおわかりになるだろう。では、間近に迫った脅威に対し、ユーザはどのような対策をとればよいのだろうか。
この記事をシェアしてください
関連記事


バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

