


 | ||||||||||||
| 1 2 3 4 次のページ | ||||||||||||
| ||||||||||||
| はじめに | ||||||||||||
Red Hatが提供する最新のLinuxのディストリビューションのRed Hat Enterprise Linux(RHEL)4は、Red Hat Linuxと合わせて世界最大のシェアを持つ、いわばLinuxのデファクトスタンダードともいえる製品です。 RHEL4の開発目標は、安定性/パフォーマンス/拡張性/セキュリティなどといったエンタープライズの分野において重視される項目に重点をおいていますが、安定性とともに特に重視しているものはセキュリティです。問題の予防・対応、影響の最小化といった観点から、OS単体だけではなく、Red Hatが提供するレイヤード製品やサポート体制と連携することで、強固な情報基盤を築いています。 今回解説するRHELのセキュリティはについて、2005年11月9日に開催されたLinuxコンソーシアムでのパネルディスカッションの内容も含めて紹介します。 | ||||||||||||
| SELinux | ||||||||||||
RHEL4におけるセキュリティを説明する際の最大のテーマの1つはSELinux(Security-Enhanced Linux)です。 軍用調達のためのコンピュータ製品評価基準として、NSA(米国国家安全保障局)により定義されたTrusted Computer System Evaluation Criteria(TCSEC)という規約があります。この中に定められたTrusted OSの機能要件のうち、「強制アクセス制御」「最小特権の原則」という2点に焦点を絞って実装されたものをセキュアOSと呼びます。SELinuxはセキュアOSの要件を満たすもので、NSAとSecure Computing社によって10年以上に渡って研究され、NSAの主導のもとにRed Hatも協力して設計・実装しています。 | ||||||||||||
| 任意アクセス制御 | ||||||||||||
話をわかりやすくするために「セキュアでないOS」のアクセス制御がどのようになっているのかを簡単に解説します。 「セキュアでないOS」では、DAC(Discretionary Access Control:任意アクセス制御)という制御方法が使われています。「任意アクセス制御」と書くと何か難しく感じられますが、要するに「誰がこのファイルを読み、書き、実行できるか」を決めて、その決まりにしたがってOSを含めたプログラムが制御されるということです。 この方法はすでに何十年も使われてきた制御方法で、rootアカウント(特権ユーザ)がシステム全体を「任意に」設定することが可能です。 コンピュータがセキュリティの問題と無縁だった頃には、この方法でも十分にシステムの安全性は確保されていました。しかし、コンピュータがネットワークに接続されるようになると、便利になった反面、悪意を持ったプログラムやユーザ、個人情報の漏洩といった問題に直面することになり、DACではセキュリティを確保しきれない状況が発生してきました。 rootアカウントになってしまえば「任意に」OSやアプリケーション、データの設定を変更できるため、プログラムの脆弱性を突けば不正にrootアカウントになれるため、このような攻撃方法を防ぐ必要がでてきたのです。 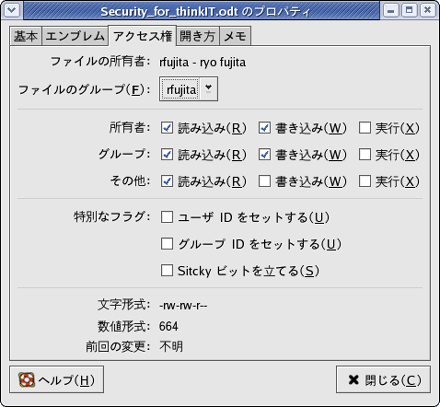 図1:任意アクセス制御の設定 | ||||||||||||
| 1 2 3 4 次のページ | ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
-
人気記事ランキング
-
-
連載


新着記事
「手でコードを書く最後の世代」に何が求められるのか――日本CTO協会 今村 雅幸代表理事に聞く、AI時代のCTOの役割とエンジニアのキャリア 11月10日 6:35 VirtualBoxを使ったLinuxネットワーク実習用仮想マシンの構築 11月10日 6:30 AIで開発が加速する時代、品質保証はどう変わる? Tricentisが示すAIエージェント活用の実像 11月9日 6:45 しゃぶ葉のテーブルで学ぶMITM 〜届かなかった六穀豚が教えてくれた通信暗号化の大切さ〜 11月9日 6:30 新型ARグラス「XREAL AURA」が国内予約開始、ShiftallとTBS共同開発の超低遅延配信デバイス ほか 11月9日 6:00