


 | ||||||||||||
| 前のページ 1 2 3 4 次のページ | ||||||||||||
| ||||||||||||
| 強制アクセス制御 | ||||||||||||
そこでDACにかわって登場したのがMAC(Mandatory Access Control:強制アクセス制御)です。「登場した」とはいっても決して近年になって考え出された概念ではなく、先に触れたTCSECは1983年に作成されたものですから、すでに20年前の話です。 DAC下における特権ユーザはMAC下には存在せず、実行中のプログラム(=プロセス)やユーザはセキュリティポリシーと呼ばれる決まりのなかでしかリソースを操作できません。リソースもDACに比べると非常に細かく設定でき、ファイルはもちろんのことネットワークでの通信を行うためのソケットなども制御下に置くことが可能です。また操作も「読み、書き、実行」だけではなく、「リソース情報の取得・設定」「ソケットの生成」などのより細かい制御ができるようになっています。 図2はDACとMACにおいて、攻撃を受けた際の影響範囲を示したものです。DACではひとたびカーネルが乗っ取られる(つまりroot権限を奪取される)と、濃い灰色・薄い灰色の部分に関わらずシステム全体に影響が拡散してしまいます(図2の上)。しかしながらMACでは、あるプログラム(図2の下・左上の矢印のある部分)が乗っ取られても、影響はそのプログラムが動作する範囲、つまりプログラムが操作することを許可されているリソースまでしか拡散しません。 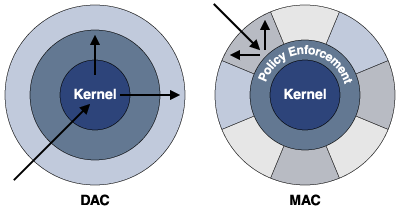 図2:DACとMACの比較 | ||||||||||||
| MACの2つのレベル | ||||||||||||
ここまででMACのメリットについては理解できたと思いますが、MACにも問題がないわけではありません。それは、NSAが提供するセキュリティポリシーであるStrictポリシーが本来の目的が軍用調達であるため、一般利用には「厳しすぎる」ことです。Strictポリシーを含むSELinuxを最初に統合したLinuxのディストリビューションはFedora Core 2ですが、公開された際に最も多かった質問が「どうやってオフにするの?」でした。 | ||||||||||||
| Targetedポリシーの登場 | ||||||||||||
そこでRHEL4のベースとなったFedora Core 3には、Red Hatが提案・実装したTargetedポリシーというセキュリティポリシーが統合・評価され、RHEL4にもほぼそのままの形で導入されました。Targetedポリシーでは、メールやウェブといったエッジサーバに"Target"を絞って保護する範囲にポリシーを限定し、実際の管理・運用における便宜をはかっています。RHEL4で設定されたTargetは約10ですが、Fedora Coreの最新版であるバージョン4では約70に増加しており、2006年下半期に発表されるRHEL5ではTargetを増やすことでSELinuxの強化をはかるものと思われます。 | ||||||||||||
| ExecShield | ||||||||||||
RHEL4をセキュリティという切り口で見るとSELinuxにばかりに注目が集まってしまいますが、SELinuxはあくまで被害を最小化する手段であり、被害自体を防止することはできません。Red Hatでは様々な機能やサポートを組み合わせることで多角的にセキュリティを高めた製品の提供を目指しており、その中でもExecShieldはシステムを乗っ取ろうとするハッカー・クラッカーの野心をそぐ、重要な機能です。 | ||||||||||||
| NX/XDとセグメンテーション | ||||||||||||
ExecShieldはCPUによってその各称が異なります。AMD社のCPUではNo eXecute、Intel社のCPUではeXecute Disable Bitと呼ばれるNX/XDは、メモリ領域の読み書きの制御だけでなく実行の制御も可能とするものですが、NX/XDを持たないCPUでも同様の機能を実現するセグメンテーションという機能もあります。 | ||||||||||||
| オーバーフロー攻撃 | ||||||||||||
ここで少しハッカー・クラッカーの攻撃方法について解説します。一般にオーバーフロー攻撃と呼ばれるものは、自分が実行したいプログラム(=攻撃コード)をメモリ上のある場所に置いておき、プログラムのちょっとしたミスをついて、その場所までプログラムの制御を飛ばして実行させてしまう方法です。 プログラムの制御を「飛ばす」先は、バッファやスタックと呼ばれるデータを保持しておく領域で、本来は実行されるプログラムが置かれる場所ではありません。そこで、データを保持する領域からはプログラムを実行しないという何らかの目印(フラグ)や決まりがあれば、こういった攻撃は防げることになります。 NX/XDはメモリ領域からプログラムを実行しないという目印をCPUが管理できるようにしたもので、セグメンテーションはIntelのx86系CPUが持つメモリ管理機能を利用して、メモリを実行可能な部分と不可能な部分に分けてしまう機能です。ExecShieldはRHEL3のUpdate3から利用できるようになりましたが、RHEL4では、同梱されるすべてのアプリケーションがNX/XD機能を利用できるように設定されており、セキュリティの底上げがはかられています。 | ||||||||||||
| 前のページ 1 2 3 4 次のページ | ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
-
人気記事ランキング
-
-
連載


新着記事
「手でコードを書く最後の世代」に何が求められるのか――日本CTO協会 今村 雅幸代表理事に聞く、AI時代のCTOの役割とエンジニアのキャリア 11月10日 6:35 VirtualBoxを使ったLinuxネットワーク実習用仮想マシンの構築 11月10日 6:30 AIで開発が加速する時代、品質保証はどう変わる? Tricentisが示すAIエージェント活用の実像 11月9日 6:45 しゃぶ葉のテーブルで学ぶMITM 〜届かなかった六穀豚が教えてくれた通信暗号化の大切さ〜 11月9日 6:30 新型ARグラス「XREAL AURA」が国内予約開始、ShiftallとTBS共同開発の超低遅延配信デバイス ほか 11月9日 6:00