


ストレージDLP
ストレージDLP
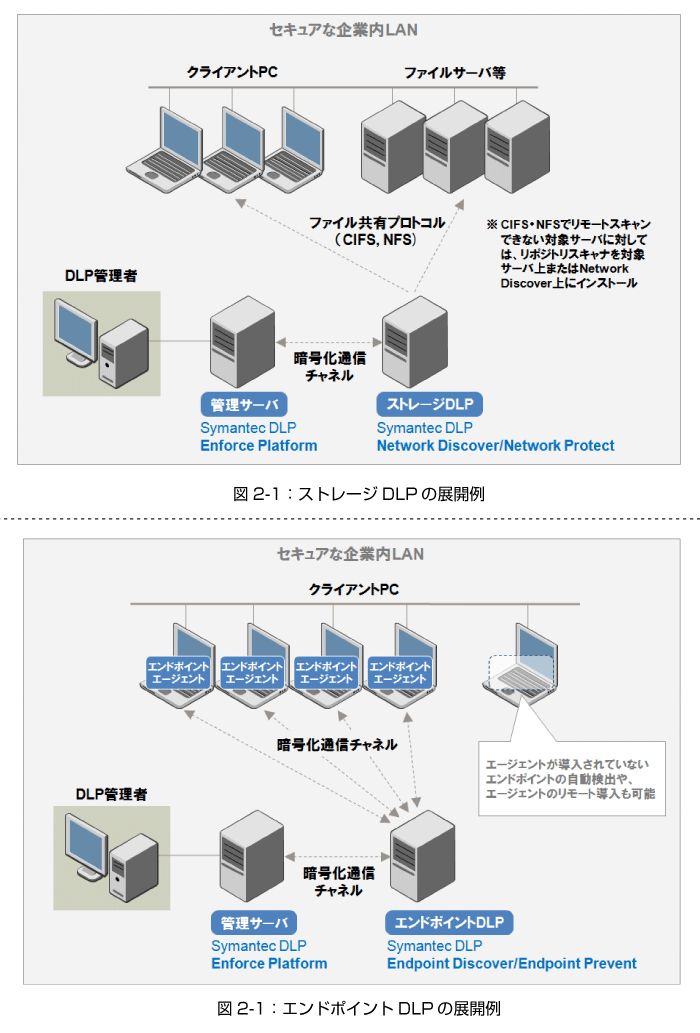
Symantec DLPのストレージDLPコンポーネントは、ファイル・サーバー、データベース(RDBMS)、文書管理サーバー、電子メール管理サーバー、そして一般のWebサーバーなどをスキャンできる(図2-1)。
適切に保護されていない機密情報を検出した場合には、あらかじめ設定したポリシーに基づき、自動的にアクセス許可の設定や暗号化/DRM設定を行ったり、安全な検疫用ストレージにファイルを移動したりする。あるいは、管理者やファイル所有者への警告通知のみを行うこともできる。
DLPのコンポーネントの中で、ストレージDLPは比較的地味な印象があるかも知れない。しかし、実際の情報セキュリティ・マネジメントにおいて、ストレージ上の情報管理の重要性は非常に大きいことを理解しておくべきである。
ストレージ上に保管されている機密情報ファイルに、本来必要なアクセス許可や、暗号/DRMなどが設定されていないと、権限を持たないユーザーがアクセスできてしまう。このような状態は、重大な情報漏えい事故を誘発する。ストレージ上の機密情報をきちんと管理することは、情報漏えいのリスクの顕在化を予防するうえで、極めて重要なことなのである。
ストレージDLPは、現実のビジネスのなかで、さまざまな用途に活用できる。以下に、いくつかのシナリオの例を挙げておく。
--------------------------------------------------------------------------------
【ケース1】
情報システムの開発/テスト環境から、テスト・データとして使用していた顧客情報が漏えいしてしまうケースがある。
【対策】
これを防ぐため、開発/テスト環境で、テスト・データとして許可なく本番データ(実際の顧客情報など)が使用されていないかどうか、すべてのストレージをスキャンして調査することができる。
--------------------------------------------------------------------------------
【ケース2】
共有サーバー上に保管している、特定プロジェクト・チーム用の作業ファイルが、設定ミスなどのためチーム以外のメンバーから閲覧可能になっていることがある。
【対策】
ストレージDLPを使えば、ファイル・サーバーやSharePointサーバー上で、うっかり公開されている機密情報を検出できる。
--------------------------------------------------------------------------------
【ケース3】
コンプライアンスへの対応のため、保持していてはならない顧客情報が企業ネットワーク内に存在しないことを確認しなくてはならない場合がある。
【対策】
ストレージ DLPを使えば、企業内のあらゆるストレージをスキャンし、顧客情報の棚卸しを行って、客観的なデータに基づく正確な報告書を作成することができる。
--------------------------------------------------------------------------------
エンドポイントDLP
エンドポイント(クライアントPC)を対象とするDLPコンポーネントは、エンドポイント上に保管された機密情報や、エンドポイント上でのユーザーによる機密情報の利用状況をリアルタイムで監視し、ポリシー違反が発生すればそれを管理者やユーザーに報告したり、操作を自動的にブロックしたりする機能である(図2-2)。
エンドポイントからの機密情報の漏えいには、さまざまなパターンがあり得る。このため、エンドポイントDLPは、情報漏えいの可能性があるさまざまなポイントを総合的に監視するよう設計されている。
Symantec DLPのエンドポイントDLPコンポーネントは、エンドポイントの内蔵ハード・ディスク上に保管された機密情報をスキャンして検出するほか、USBメモリや外付けHDDへのデータの書き込み、CD/DVDへの書き込み、プリンタ/FAXへの出力、Windowsクリップボードへのコピー、Webブラウザや電子メール・クライアントなどからの送信といった、情報漏えいの可能性があるポイントを監視する。
このうえで、いずれかのポイントで機密情報を検出すれば、あらかじめ設定しておいたポリシーに従い、ファイル操作をリアルタイムでブロックしたり、管理者やエンドポイントのユーザーに通知を行ったりする。
ノートPCを持ち出すなど、企業内ネットワークから切り離されてオフラインになった状態でも、エンドポイント上のエージェントはポリシーに基づき動作し続ける。また、企業内ネットワークに接続されたオンラインの状態と、切り離されてオフラインになった状態とで、適用するポリシーを切り替えることもできる。
また、Symantec DLPは、PCユーザーがポリシー違反を行った際、リアルタイムで警告をポップアップ表示させる機能を持つ。ポリシー違反があった都度、その場でユーザーにそれを通知すれば、ファイル操作をブロックしなくともユーザーのセキュリティ意識を向上させることができ、情報漏えいリスクの減少につながる。
次ページでは、ネットワークDLPについて説明するとともに、Symantec DLP全体を通じた機密情報検出技術について解説する。
この記事をシェアしてください
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

