


Basic認証の設定
Basic認証の設定
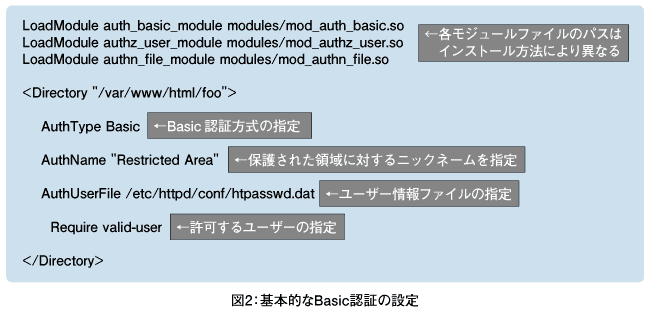
Basic認証のための設定は図2のとおりです。これはhttpd.confファイルに記述します。Apache起動時に、読み込むモジュールを追加するには、冒頭3行のような「LoadModule」を使用しますが、Basic認証のためのモジュールは、標準で設定されているため追加の必要はありません。
続く「
ほかにも認証制限を実施しているディレクトリやURLがある場合には、「AuthName」に指定する文字列を重複しないようにします。この文字列をもとにWebブラウザはユーザー名とパスワードを記憶します。
パスワード認証が必要なURLにアクセスした場合には、Webブラウザは記憶している文字列と、サーバーから送られてくる文字列を比較し、アクセスしたことがあるURLか、もしアクセスしたことがあれば、その時パスワード認証に成功していたかどうか判断します。もしそうであれば記憶されたユーザー名とパスワードを使ってURLにアクセスし、ユーザーが直接、ユーザー名やパスワードを入力する手間を省きます。AuthNameで指定された文字列は、パスワード入力画面に表示されるだけでなく、このような用途にも使用されています。
「AuthUserFile」ではユーザー名とパスワードを記載したユーザー情報ファイルを指定します。ユーザー情報ファイルの作成、更新には以下のように「htpasswd」コマンドを使用します。
# htpasswd -c /etc/httpd/conf/htpasswd.dat user
(「/etc/httpd/conf/htpasswd.dat」ファイルを新規作成する場合。「user」は登録するユーザー名)
# htpasswd /etc/httpd/conf/htpasswd.dat user
(作成済みのファイルに、ユーザー「user」を追加する場合)
ここまでが、一般的なBasic認証の設定です。設定終了後Apacheを再起動し、Basic認証が機能していることを確認します。
エラーログから認証系モジュールの役割を知る
次に3タイプのモジュールの役割を理解するために、順番に「LoadModule」行をコメントアウトします。コメントアウトには「#」を行頭に挿入します。例えば1行目をコメントアウトし、「#LoadModule auth_basic_module modules/mod_auth_basic.so」とした場合、認証制限されたURLへアクセスすると「configuration error: couldn't check user. No user file?: /foo」と、正しいユーザーかどうかチェックすることができない(=認証できない)といった内容をエラーログに出力します。
また2行目「mod_authz_user」をコメントアウトした場合、「configuration error: couldn't check access. No groups file?: /foo/」といったエラーで、ユーザーアクセスを制御(=アクセス承認)できていないことが分かります。
3行目の「mod_authn_file」をコメントアウトした場合には、設定ファイルの構文チェックで引っかかり、Apacheを起動することさえできません。その時に表示されるログは「Invalid command 'AuthUserFile', perhaps misspelled or defined by a module not included in the server configuration」といったもので、「AuthUserFile」ディレクティブを使用できない(=ユーザー情報の保存読み出しができない)ことが分かります。
さらに各モジュールの働きを理解するために、次のページでは新たなモジュールを組み合わせ、Basic認証をアレンジします。
- この記事のキーワード
この記事をシェアしてください
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

