


役割ベースのアクセス制御
役割ベースのアクセス制御
セキュアOSの基本的な考え方は、「従来のOSの問題である特権ユーザを何とかしよう」という実にシンプルなものです。この考え方をベースとして、 セキュアOSは「強制アクセス制御」と「最小特権」という2つのしくみを実現します。では、それぞれ説明していきましょう。
MIRACLE HiZARDが実装する役割ベースのアクセス制御は、保護すべきリソースに対しユーザの役割ごとにアクセス可否を定義し、この定義内容(Role)によっ てユーザのオペレーションをコントロールします。例えば「ユーザAはファイルAへのアクセスを許可する」というRoleを定義した場合、ユーザBがファイ ルAにアクセスすることはできません。
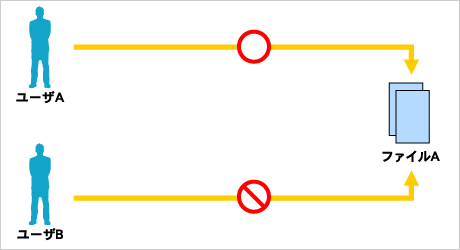
図1:役割ベースのアクセスコントロール(1)
また、「ユーザAがプロセスAを使用した場合、ファイルAへのアクセスを許可する」というRoleを定義した場合、ユーザAであってもプロセスA以外のプロセスを使用した場合、ファイルAにアクセスすることはできません。
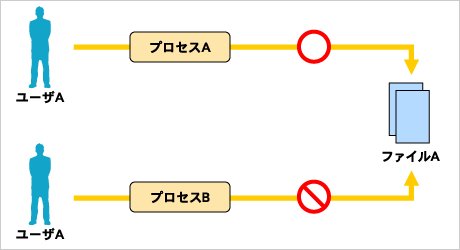
図2:役割ベースのアクセスコントロール(2)
侵入防止システムとその他の機能
ここまではセキュアOSとしての機能について紹介してきましたが、MIRACLE HiZARDは侵入防止システムとしての機能や、その他にも有用な機能を実装しています。そのうちのいくつかを簡単に紹介します。
不正侵入からシステムを保護するアンチハッキング機能
MIRACLE HiZARDは、UNIX/Linuxシステム対応版に限りますが、ソフトウェアのセキュリティホールをついたバッファオーバーフロー攻撃をリアルタイム に検知して防御する、アンチハッキング機能を実装しています。仮に何らかの攻撃を受けて侵入された場合にも、SetUID rootファイルやカーネルモジュールを管理することで、特権ユーザ権限の奪取やバックドアプログラムのインストールを完全に防ぎます。
無用なネットワーク接続を制限するネットワークコントロール機能
外部からの、または外部へのネットワーク接続をIPアドレス別/使用ポート別/ユーザ別に 制限することができます。例えば、メンテナンスのためにシステムへログインしてくるリモートクライアントのIPアドレスを指定することで、外部ネットワー クからの不特定な接続を制限し、結果的にネットワーク経由の不正アクセスをリスクヘッジすることが可能となります。
また、外部ネットワークへのアクセスも特定のIPアドレスに指定することで、万が一システムを乗っ取られた場合であっても、他のシステムに対する攻撃や、ネットワーク経由で重要なデータが外部に漏洩するなどの2次的被害を防止することができます。
サーバマネジメントツールとしての利用
MIRACLE HiZARDに含まれるGUIベースの管理ツール「Hizard Manager」により、Roleの定義や警告メッセージのリアルタイム通知だけではなく、システムステータスの確認(CPU負荷/ネットワーク負荷/ ファイル構成/ネットワークセッション情報)やシステム情報の参照(CPU/ディスク/メモリ/ネットワークカード/ネットワーク設定)など、設定から運 用・管理まで幅広くサポートします。
さらに大規模/マルチプラットホーム環境にも対応しているため、複数のHizard Agentを一元管理することが可能です。
MIRACLE HiZARDのまとめ
セキュアOSはまだまだ認知度が低く、敷居が高いというイメージがあると思います。 MIRACLE HiZARDはそのようなイメージを払拭するため、ユーザフレンドリーな機能と直感的な操作性を兼ね備えています。ご興味のある方は、ミラクル・リナック スホームページ(http://www.miraclelinux.com/)より試用版をお申し込みください。
この記事をシェアしてください
バックナンバー
この記事の筆者


Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

