


現場が勘違いしやすいポイント
現場の都合を優先しすぎて陥るワナ前回「セキュリティ推進担当側が陥り易いワナ」では、現場の実態とかけ離れたポリシーによる問題点を指摘した。さて今回は現場の都合を優先しすぎたばかりに、セキュリティポリシーが形骸化してしまったケースとして「端末PCの持ち込み禁止の事例」について解説していこう。現場では作
2008年1月24日 20:00
現場の都合を優先しすぎて陥るワナ
前回「セキュリティ推進担当側が陥り易いワナ」では、現場の実態とかけ離れたポリシーによる問題点を指摘した。さて今回は現場の都合を優先しすぎたばかりに、セキュリティポリシーが形骸化してしまったケースとして「端末PCの持ち込み禁止の事例」について解説していこう。
現場では作業の効率を最優先しているため、セキュリティの警戒ラインに気付かずに踏み越えてしまうものである。ただし、業務の効率化がいけないわけではない。効率化された情報の取り扱い手順において、新たに発生するリスクに気付き、適切な対策を実施できればよいのである。
ではリスクに気付き、適切な対策を実施するためには何をしなければならないのだろうか。
結局は、定期的および随時のリスク分析である。効果的に見直すには誰がどのようなタイミングで実施するのが適切かという課題はあるが、この点は肝に銘じておくべきだろう。では具体的な「端末PCの持ち込み禁止の事例」で考えてみよう。
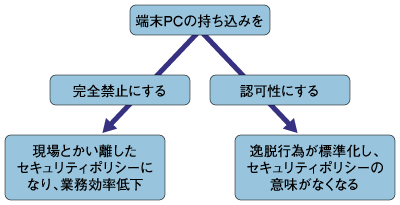
図1:端末PCの持ち込みは禁止にすべきか?
端末PCの持ち込み禁止の事例
セキュリティポリシーとして持ち込みの端末PCを禁止としている企業がある。しかし、開発現場ではさまざまな資料・情報を参照しながら作業を進 めるため、プロジェクトの閉じたネットワークだけでなく、例えば所属している自社のネットワークにリモートアクセスして情報を参照したいケースが出てく る。
そのような場合、業務の効率化を考え例外的に持ち込み端末PCを認めてもらう「逸脱申請」をすることになる。
最初は本当に例外的なものなのだが、便利で効率的となると次第に他の担当者も追加で申請し、気付いてみればほとんどの担当者が逸脱申請をして持 ち込み端末PCを使用しているといった「逸脱が標準」ともいえるような状況になっていた。認可する側も後からの申請に対して、特別な使用環境上の問題点が 無ければ認可せざるを得ない。
結果として、最初は業務に必要な限定されたものだったものが想定していなかった方法で使用されるようになり、知らないうちにセキュリティの警戒ラインを踏み越えてしまったのである。
セキュリティインシデントは、何も故意だけから発生するわけではない。現場はよかれと思ってやったことが、誤操作・ミスから情報漏洩を引き起こしてしまった事例は多い。
それでは何がこのケースで足りなかったのだろう?
この記事をシェアしてください
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

