


アプリケーション・セキュリティ~「見える化」~
アプリケーション・セキュリティ~「見える化」~
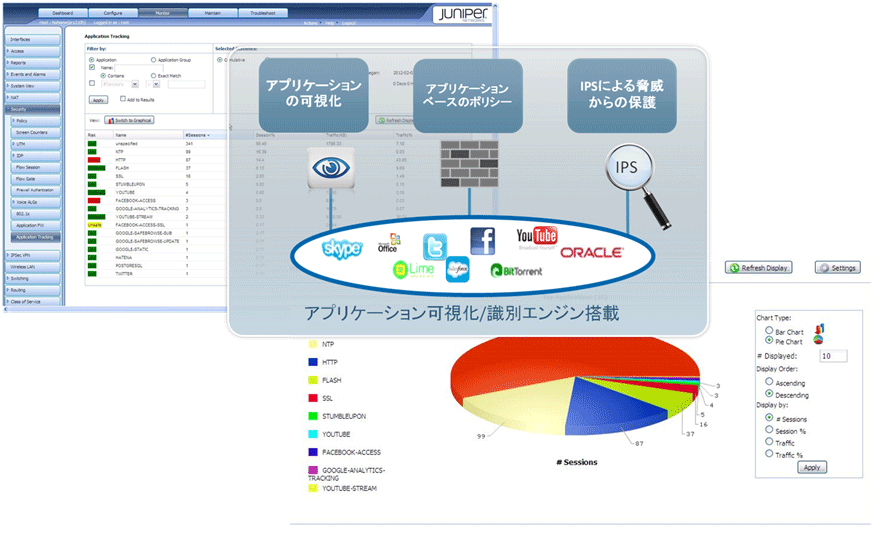
さて「クラウド」はサービスやインフラという位置づけで見ることが出来るかと思います。つまり、実際にユーザーが使うのは、データやアプリケーションになるわけで、ユーザー視点から言えば、「アプリケーション=クラウド」という図式が成り立つとも考えられるでしょう。しかも様々な場所から、様々な端末を経由し、様々なアプリケーションを使っています。そして「クラウド」のメリットの1つである「リソースの共有」が行われています。
こうなりますと、「誰が」の他に「どのアプリケーションを」使っているのか。そのアプリケーションでどれだけのトラフィックが流れているのか、といった具合にアプリケーション・レベルで「見える化」していくことが必要になります。当然「見える化」出来れば、アプリケーションを制御することが出来るようになり、多様化するアプリケーションに対し、きめ細かくセキュリティ・サービスを適用していくことが出来るようになります。ユーザーから見ても、アプリケーション・レベルで見ていることで安心感を得られるのではないでしょうか。
例えばセキュリティ・ポリシーのエンフォースメントの実現、QoS技術によりアプリケーショントラフィックの優先度の設定と測定、あるいはアプリケーションを標的とするような最新型ボットネット攻撃への対処・制御など、これからますます多様化の進むWebベースのアプリケーションに対し、きめ細かい優れたセキュリティを提供出来るようになるでしょう。さらに侵入検知防御システム(IPS)ソリューションがあれば、それと連携することで、ゼロデイ攻撃等に対しても優れた防御機能を発揮することも可能になります。前項で触れたようにこれら機能を統合してサービス提供出来るのがベストかと考えます。「セキュリティ・サービスの統合」です。
|
| 図2:アプリケーション・レベルでの「見える化」(クリックで拡大) |
モバイル × クラウド × アプリケーション
「クラウド」にアクセスしてくるのは、企業内のデスクトップPCからだけでなく、外出先からラップトップPCを使用したり、通勤等の移動中にスマートフォン等も使用したりするわけです。つまりユーザーは端末や場所を変えてアクセスしてくるので、端末や場所だけではユーザーを特定出来ないことを意味しています。「アプリケーション」も多種多様になるばかりか、相互に連携しあったりしています。
「クラウド」と「モバイル」を中心とする「モビリティ」が融合することで、これまで以上に「誰が」と「どのアプリケーション」という視点でのセキュリティが重要になります。第1回でご紹介したように、モバイル環境においてもマルウェアは巧妙化しており、ハッカーのターゲットも多様化してきているわけです。これらに対処するためには、「場所」や「端末」だけでなく、「ユーザー」や「アプリケーション」という観点が重要になってきます。“ユーザーID”と“パスワード”というのは以前から使われていますが、どこからでも・どの端末からでも、同じ“ユーザーID”と“パスワード”で接続出来、さらに、ユーザーの操作性・使用感、つまりはユーザー・インターフェースが同じであるとか、ポリシーに一貫性があるといったことが重要なポイントの1つにもなるでしょう。
「アプリケーション」について言えば、Webベースになり、相互に連携・通信をしている「クラウド」環境において、正確に「アプリケーション」を識別して「見える化」出来ることが未知のリスクに対応する1歩と考えられるでしょう。「アプリケーション毎」のトラフィックを監視出来ることで、ポリシーの見直しも可能になりますし、優先度を設定して帯域制御を行うことも可能になります。「クラウド対応のセキュリティ」として、「ユーザー」や「アプリケーション」を正確に識別し、制御することでプロアクティブにセキュリティを保持していくことが可能になるでしょう。
- この記事のキーワード
この記事をシェアしてください
バックナンバー


この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

