


Webサーバーで無効化される文字列を含める攻撃とは
Webサーバーで無効化される文字列を含める攻撃とは
IIS/ASPにおいて、%の文字列の後に続く文字で16進数を表すが、%が単独で存在すれば%を消去してしまう仕様が存在する。この仕様を悪用し、SQLインジェクションの攻撃文字列に余分な%を含めて、IDS/IPS/WAFの検知を逃れる攻撃を今回は「攻撃文字にWebサーバーで無効化される文字列を含める攻撃」と呼ぶ。
例えば、防御システムが、Webサーバーに送られたリクエストの中から「DECLARE」という文字列をもってSQLインジェクション攻撃として検知する場合、「DE%CLARE」という文字列を送ると、防御システムによっては検知できずにIIS/ASPに送ってしまう。IIS/ASPでは「DE%CLARE」という文字列を「DECLARE」として読み替えてしまうので、攻撃が成功してしまうという訳だ。
一部の製品では対応しているが、こうした攻撃を検知するには、ブラックリスト形式のマッチングを行う必要があるので、IDS/IPS/WAFでは非常に設定が難しい。今回の攻撃パターンを防ぐ設定をしても、別の攻撃パターンでは漏れてしまう可能性があるからだ。
したがって、対策は、アプリケーションレベルで行うのが望ましい。そもそもバインド機構を使えば、この問題は発生しないし、エスケープ処理も正しく実装できていれば、攻撃は不可能だ。
しかし、プログラム本数が膨大にあるなど、アプリケーションレベルで対策が行えない場合は、IDS/IPS/WAFなどの防御システムを構築した業者に手厚い保守を依頼する必要がありそうだ。
事件の分類は?「事件の事例あれこれ」
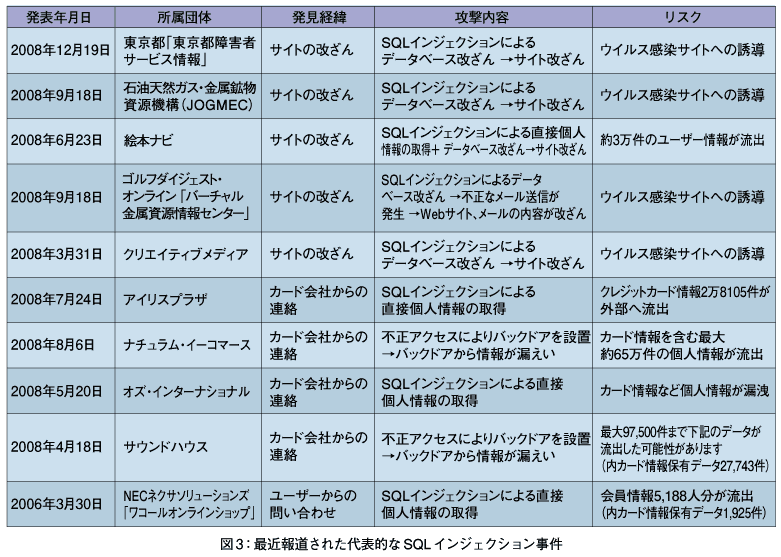
図3は最近報道された代表的なSQLインジェクション事件だ。ご覧の通り、「サイトの改ざんによるウイルス感染サイトへの誘導」「直接個人情報の取得」「不正アクセスによるバックドアの設置」などが多い。
サイトの改ざんは発覚しやすいが、個人情報が漏えいした場合、発見は難しい。通常、カード会社は不正支払いの監視を行い、怪しい購入履歴があれば、店舗やサイト管理者に連絡を行っている。
例えば、化粧品しか購入していなかった若い女性が急にノートパソコンを大量に購入したり、書籍の購入実績しかなかった壮年男性が急にブランドバッグを大量に購入したりするなどの怪しい履歴からカードの不正使用を見つける足掛かりにしている。
実際にはそれほど単純なものではないが、カード会社はこうしたしきい値をもって監視を行っている。
しかし、攻撃者がカード会社の監視パターンを熟知し、見つかりにくい方法で不正請求をしてきたらどうか。例えば、攻撃者が不正に取得したカード情報で、年会費のような形で500円程度の金額を広く薄く請求した場合、カード会社も請求された被害者も気づかない可能性がある。
また、最近はサイトの改ざん事件ばかりが目立つが、個人情報の漏えいは、カード会社やユーザーからの問い合わせがないと発覚しないため、実際には情報が漏えいしているにも関わらず、気づかずに運営しているサイトが多数あると思われる。
これらのことから、実際に報道されている事件の表面下には、発覚したが報道されていない事件のほかに、発覚すらしていない漏えい事件が多数埋もれているように思われる。
次回は「SQLインジェクションの知識を深める」と題し、SQLインジェクションが行われる目的やおよぼす影響について掘り下げていく。
【参考文献】
「【緊急注意喚起】改ざんされたWebサイト閲覧による組織内へのボット潜入被害について」(http://www.lac.co.jp/news/press20081222.html)(アクセス:2009年1月)
「インターネット脅威年間レポート - 2008年度(最終版)」(http://jp.trendmicro.com/jp/threat/security_news/monthlyreport/article/20090105060537.html)(アクセス:2009年1月)
この記事をシェアしてください
関連記事

バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

