


FMS攻撃
FMS攻撃
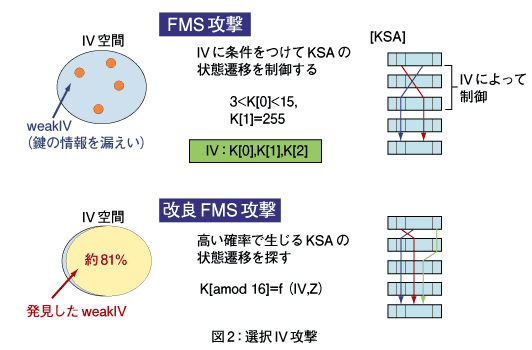
2001年にFluhrerらは特定のパターンのIVが使われた場合にキーストリームとIV、および秘密鍵の間に強い相関が生じることを示した。さらに、その相関を用いた鍵復元攻撃を提案し、その攻撃はFMS攻撃と呼ばれている。
具体的には、パケットごとに変わるIVを用いた、WEPのセッション鍵128ビットをK[0]||k[1]||...||k[15]とするバイト配列の連結とする。24ビットのIVはk[0]||k[1]||k[2]となる。104ビットのWEP鍵はK[3]||k[4]||...||k[15]となる。
このとき、以下を満たすIVを利用して、任意のWEP鍵でキーストリームを生成したとき、観測したキーストリームの先頭にWEP鍵の情報が大きく漏れることになり、この情報を用いることで鍵の全数探索に比べて著しく少ない計算量で鍵を求めることができる。
3
上記を満たすパケットは0.02%もあることから、これらのパケットを集めることによって、短い時間で鍵を推定することができる。十分な量のパケットさえ収集できれば、通常のパソコンで数秒もかからず104ビット鍵を推定することが可能となる。FMS攻撃に対する十分な量のパケットは、数百万パケットになる。IVがたかだか24ビットであることから、約1,600万個のIVの値しか取れないことによる。このFMS攻撃の考え方は、airsnortなどのWEP攻撃ツールに取り込まれている。
選択IV攻撃
FMS攻撃におけるIVの条件式が改良され、ほかの多くのIVも鍵の情報を漏えいさせることが明らかになり、攻撃法が洗練されたものに改良された。これを選択IV攻撃と呼ぶ。これらの考え方は、WEP解析ツールaircrack-ngなどに導入され、必要なパケット数は1/10程度になった。
しかしそれでも数十万パケットが必要であり、短時間で鍵を導出するためには、高速にパケットを収集する必要がある。したがって、短いパケットを連続して高速に生成する特殊な環境を想定する必要があり、実際の環境で数十万パケットを短時間で収集することは困難であった。
FMS攻撃やその拡張である選択IV攻撃では、特定のIVの性質を利用していることから、そのIVを排除、すなわち利用しないことによって、それらの攻撃方法に耐性を持たせることが可能である。
FMS攻撃に対しては、24ビットのIV全体の中でたかだか0.02%であったことから、そのIVを排除するWEPplusという方式が提案、一部実装されている。この方式を実装することによってFMS攻撃は無力となる。その後、FMS攻撃の考え方を拡張した選択IV攻撃も存在し、やはりFMS攻撃と同様、それら特定のIVを利用したキーストリームを収集することによって、容易に容易に鍵を推定するすることができる。しかし、そのIVも排除することによって、攻撃を無効にすることが可能である。
- この記事のキーワード
この記事をシェアしてください
関連記事


バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

