


個人情報保護法とセキュリティ対策
企業から見た個人情報保護法の意味いよいよ2005年4月より、個人情報保護法が施行されます。最近は、社内ではもちろんのこと、電車や飲食店などいろいろな場所でこの言葉を耳にすることがあり、日に日にこの法律の影響が大きくなっていることを感じています。
2005年2月23日 20:00
企業から見た個人情報保護法の意味
いよいよ2005年4月より、個人情報保護法が施行されます。最近は、社内ではもちろんのこと、電車や飲食店などいろいろな場所でこの言葉を耳にすることがあり、日に日にこの法律の影響が大きくなっていることを感じています。
個人情報保護法の施行を契機に、情報セキュリティ対策の重要性が再認識されていますが、その中でもセキュアOSと 呼ばれるセキュリティ技術が注目を集めています。本連載では、このセキュアOSによってシステム・セキュリティにどのような効果が期待できるのかを紹介していきますが、まずはセキュアOSが必要とされる背景を個人情報保護法との関係から簡単に振り返っておきたいと思います。
個人情報保護法とは、個人情報を取り扱う事業者が遵守すべき様々な義務を定めた法律です。この法律によって、事業者は、保有する個人情報に対して次に挙げる様々な義務を持つようになり、これらに違反した場合は行政処分の対象となります。さらに、主務大臣の命令に反した場合には罰則が科せられることに なります。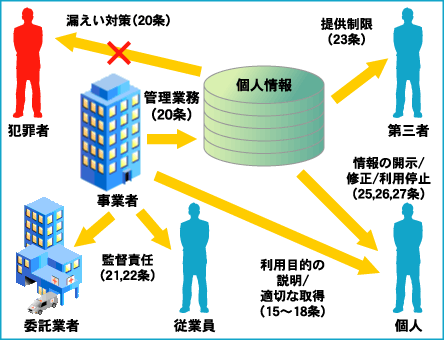
図1:個人情報保護に関する事業者の義務
- 個人情報の利用目的の明確化と利用範囲の限定
- 本人からの要求に応じた個人情報の開示/訂正/利用停止義務
- 個人情報の管理に関わる従業員および委託業者に対する監督責任
- 個人情報の第三者への提供制限
過去6ヶ月の間に5,000件以上の個人情報を保有している事業者は、個人情報保護法の対象となります。このため、ある程度の規模を持つほとんどの事業者が該当すると思われます。
個人情報の漏えいによるプライバシー侵害
個人情報保護法の施行は、企業にセキュリティ対策を促す大きなきっかけとなっていますが、事業者にとってさらに影響が大きいのが、情報漏えいによるプライバシー侵害と、それに対する民法上の責任です。
近年のYahoo! BBやTBCの例など、一般消費者にとって非常に身近な部分で情報漏えい事件が数多く発生し、テレビや新聞などのメディアでも大きく報道されています。この影響なのか、個人のプライバシー保護に対しての関心や不安が世間的に高まっています。
事業規模の大小に関わらず顧客情報を抱えている事業者は、個人情報漏えいが発生した場合、個人情報保護法の中で規定されている20万円以下の罰金を払えば良い、というだけの話ではありません。それによる自社の社会的信用の失墜、ブランド・イメージの低下、あるいは顧客からの民事上の損害賠償請求訴訟 など、様々なリスクを背負うことになります。
特にここ数年の事例は、漏洩した個人情報がインターネット上でやり取りされるケースが増えています。顧客情報などの個人情報は、データベース化されて管理されていることが一般的であり、このような電子データはインターネット上でコピーや転送が容易に行えます。
そうなると、一度何らかのルートで流出してしまった情報は、インターネットを介して、ほぼ無制限に配布/交換される恐れがあります。このような状態 になってしまうと、もはや流出データの回収はほぼ不可能であり、事業者には永久的に悪影響を及ぼし続けることになります。
ただ、よく考えてみれば、個人情報保護法の中で規定されている義務は、個人のプライバシーを守る、という至極当たり前のことを言っているに過ぎません。このことを法律で明確に定めたのが個人情報保護法であり、個人情報は事業者のものではなく、あくまでも預かり物なので、ずさんな管理をせずにしっかり とした体制で利用しましょうということです。
ですので、ほとんどの事業者にとっては、この法律に合わせてまったく新しい対策を取らなければいけないということではなく、従来の管理体制を見直して、不足している部分についてきちんと対応すればよい、ということになります。
個人情報の保護に関する法律についての経済産業分野を対象とするガイドライン
では、個人情報保護法の施行によって、これから何を自社で対処しなければならないのかを考 えていくことになりますが、これには2004年10月に経済産業省から発表された「個人情報の保護に関する法律についての経済産業分野を対象とするガイド ライン」が参考になります。このガイドラインは、経済産業省の情報政策のWebページ(http://www.meti.go.jp/policy/mono_info_service/joho/index.html)にPDFファイルとして公開されています。
法律では必要最小限のルールが規定されているだけですので、具体的にどのような対策が必要なのかがわかりにくい部分があります。このガイドラインは、法律だけではわかりにくい点を補っており、事業者が行うべき対策のガイドラインがわかりやすく提示されています。
ただし、このガイドラインもあくまで指針であり、最終的な判断は各事業者に任されています。ガイドラインの文中では「〜しなければならない」、「〜することが望ましい」という2種類の表現が出てきます。
「〜しなければならない」と表現されている部分については、必ず対策を実施しなければなりません。これらの対策を実施しているかどうかが、法令に違反しているかどうかを判断する基準になっています。一方で「〜することが望ましい」と表現されている部分については、自社にとって適切な方法を選択し、実 施することになります。
この記事をシェアしてください
関連記事


バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

