


セキュリティ推進担当側が陥り易いワナ
セキュリティ推進担当が「やってはいけないセキュリティポリシー」セキュリティポリシーを策定したはよいが、さまざまな部署から不満が出てしまったことはないだろうか。ガイドラインにそって策定したのにもかかわらず、なぜうまくいかないのか。それは「やってはいけないセキュリティポリシー」を実践してしまったからで
2008年1月17日 20:00
セキュリティ推進担当が「やってはいけないセキュリティポリシー」
セキュリティポリシーを策定したはよいが、さまざまな部署から不満が出てしまったことはないだろうか。ガイドラインにそって策定したのにもかかわらず、なぜうまくいかないのか。それは「やってはいけないセキュリティポリシー」を実践してしまったからである。
「やってはいけないセキュリティポリシー」とは「現場の実情を反映していないポリシー」のことだ。「実行性を十分に考慮しきれないまま運用をはじめてしまったポリシー」といってもよい。このポリシーを作ってしまうと、現場で徹底されず、有名無実となっている例は非常に多い。
ではなぜ「実行できないポリシー」を作ってしまうのだろうか。
セキュリティに対する理想を描くことはわかる。できるだけ理想に近づけるよう努力することは大切である。問題なのは、実現性の検討が抜け落ちてしまうことだ。つまり、理想的なポリシーを作ったことで満足してしまうのである。
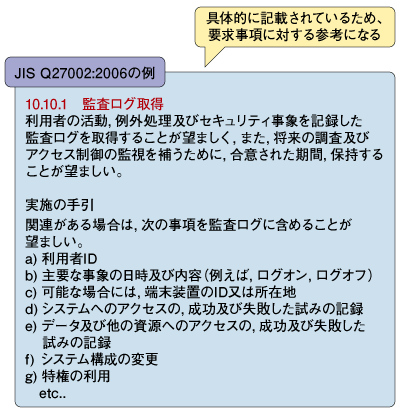
図1:情報セキュリティマネジメントの実践のための規範「JIS Q27002:2006」
ポリシーの策定で重要なのは網羅性
推進担当者はセキュリティの重要性を強く意識し、安心できるポリシーを作成したい。そのため、通常はJIS Q 27002などの規格を参照する(図1)。
ISMSの認証制度は規格に照らして不適合がないかを審査員が点検し、お墨付きを与えるものである。ISMS構築にあたり、まず規格を参照することは、何か答えを先に見ているような感覚になるかもしれないが、ガイドがない状態で取り組むのに比べ、ずっと効率的である。
何より網羅性が確保できる。この網羅性が重要だ。なぜならセキュリティポリシーを作成して、漏れがないことを証明することは、非常に難しいから である。JIS Q 27002などの規格はベストプラクティスを集めたものである。そのため本来はそれらすべてではなく、ポリシー適用組織の固有のリスクに応じて、追加しな ければならない管理策があるかもしれない。しかしながら、最低限、規格で想定する範囲での管理策の抜け漏れを防ぐことはできる。しかし、ここにワナがあ る。
この記事をシェアしてください
関連記事

検知テストで判明したウイルス対策ソフト全43種の能力
2010年11月8日 20:00

これでリジェクトされない!Windowsストアアプリ申請のポイント
2013年6月24日 23:30

オラクル、Oracle MySQL User Forumを開催
2013年10月16日 2:00

フルリモート運営と天神放送局のタッグが見せた奇跡ー「Backlog World 2020 re:Union」インサイドストーリーレポート
2020年6月26日 6:30

VRショールーム作成:外の景色を作ろう
2017年10月26日 11:41

「Excelのセル転記」ロボットでExcelの複数行読み取り+書き込みを体験しよう
2023年6月6日 16:54
バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

