


ARP Spoofingが登場
ARP Spoofingが登場
2007年ごろには、ARP Spoofingと呼ばれる、現在の通信規格に潜在する脆弱性を用いた攻撃も確認され、2008年には新たな脅威として認識されるようになった。ARP Spoofingを用いると、ユーザーのネットワーク・アクセスを乗っ取ることが可能になる。例えば、Webサーバーにアクセスした際に、通常はネットワーク機器を介してWebサーバーと直接通信が行われるのに対して、これを別のPCを中継して行わせることが可能になる。通信内容の盗聴や改ざんが可能になる。送受信するメールの内容やログイン情報も盗聴されてしまう。
ARP Spoofingを用いた攻撃の1つの例を挙げる。PCのWebブラウザから、あるWebサーバーにアクセスする際には、URLを入力する。このとき、DNSサーバーと通信し、IPアドレスを取得する。DNSサーバーへの通信を傍受し、PCへ返すIPアドレスを改ざんすることで、本物そっくりに作られた別のWebサーバーへ接続させ、IDやパスワードを盗み取るフィッシング詐欺が存在する。この攻撃は、ARP Spoofingを用いて実現できる。
前出のように、ARP Spoofingは、潜在的な脆弱性を突くものである。
- ユーザーのPC ←→ 中継PC ←→ Webサーバー
という流れの中で、それぞれの矢印の間は、通信上の問題がない。このため、一般的なネットワーク機器で攻撃を検出することは困難である。フィッシング対策がなされているウイルス対策ソフトであっても、フィッシングに対する防御はできたとしても、なかなか盗聴までは防ぐことができない。
|
| 図3: ARP Spoofingによって通信が乗っ取られ、盗聴/改ざんなどの対象になる(クリックで拡大) |
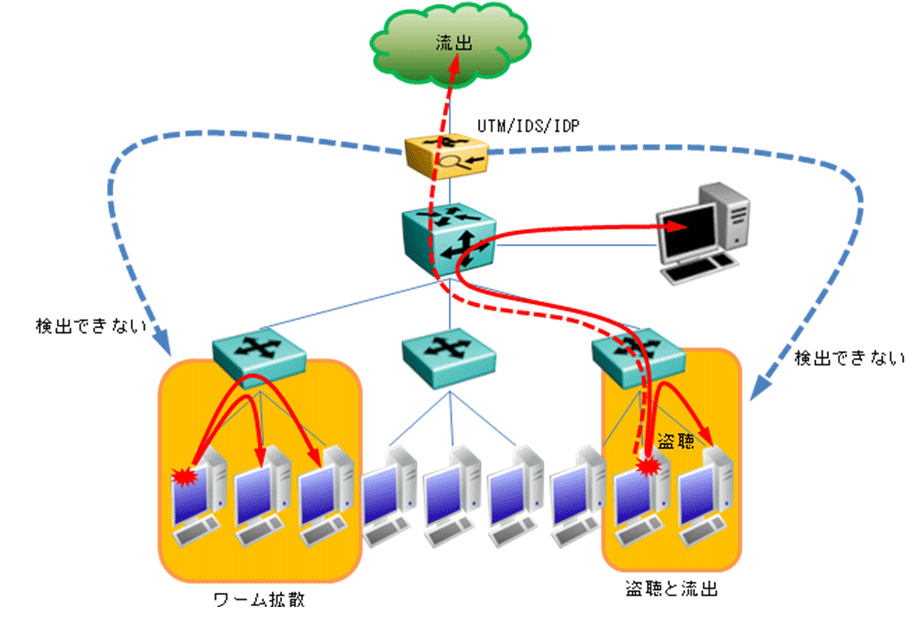
ARP Spoofingにおいて最も脅威となる点は、ARP Spoofingを行うウイルスやワームが1個でもネットワーク内に侵入すると、ウイルス対策ソフトが導入されて最新のセキュリティ・パッチが適用されているPCであっても、そのPCが行う通信が盗聴や改ざんの対象になる点である。また、ARP Spoofingはネットワークの末端(PCなどのエンド・ポイント)で行われるため、インターネットの出入り口に設置されているUTMやIDS/IPSといった製品では検出やブロックが困難である点だ。
近年では、脆弱性が発見された際に、新型のウイルスやワームが出現するまでの時間が非常に短くなった。従来型のウイルス対策ソフトのウイルス定義ファイルも肥大化し、少し古いPCではウイルス対策ソフト自体がリソースの大半を占め、定時スキャンができないといったことも耳にする。また、OSが古くてウイルス対策ソフトが対応していない問題や、逆に、新しいモバイル端末が続々と登場していてセキュリティ対策が追いつかない問題がある。
この記事をシェアしてください
関連記事

バックナンバー


この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

