


 | ||||||||||
| 1 2 3 次のページ | ||||||||||
| ||||||||||
| はじめに | ||||||||||
第1回目ではデータベースセキュリティと個人情報保護法や日本版SOX法に対するコンプライアンスの関係について述べてきました。今回はデータベースセキュリティについて、さらに詳しい解説をしたいと思います。 | ||||||||||
| データベースセキュリティの3要素 | ||||||||||
まずデータベースセキュリティを実現するために必須となる「脆弱性評価」「自動監視」「監査」の3要素について紹介します。 | ||||||||||
| 脆弱性評価 | ||||||||||
既存システムのデータベースにどのようなセキュリティ上の弱点があるかを評価する要素が「脆弱性評価」です。この評価結果と企業のセキュリティポリシーに基づいて、既存データベースの弱点の補強とデータベースセキュリティマネジメントの戦略設計を行います。 | ||||||||||
| 自動監視 | ||||||||||
データベースセキュリティマネジメントの戦略が設計できたら、続いてはその戦略設計に基づいてユーザ/テーブル/アクセスをどのように不審または不正として通報するかについてルールを設定して、データベースの「自動監視」要素を定義します。 | ||||||||||
| 監査 | ||||||||||
「自動監視」要素によりデータベースに対する不審なアクセスが検知された場合には「監査」要素を使って「誰が(Who)」「いつ(When)」「どこで(Where)」「何を(What)」(4W)を行ったのかについて調査・分析をします。 さらに定期的にデータベースセキュリティマネジメントのゴールおよび戦略に立ち帰ってセキュリティポリシー内容を見直し、新たなゴール設定と戦略立案を行います。 これがデータベースセキュリティマネジメントのPDCAサイクルであり、これをスパイラル的にまわすことによって、企業におけるデータベースのセキュリティレベルの継続的な向上を実現することが可能です。これはデータベースセキュリティの3要素のどれか1つが欠けても成り立ちません。 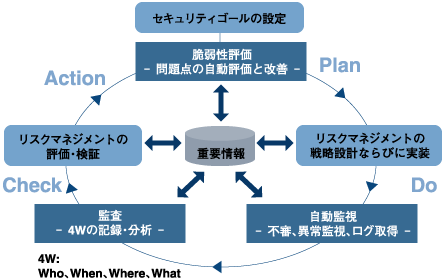 図1:データベースセキュリティマネジメントの3要素 次に、データベースセキュリティを実現するため方法として3つのログ取得方式を取り上げ、その違いについて紹介します。 | ||||||||||
| 1 2 3 次のページ | ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00