


 | ||||||||||||||
| 前のページ 1 2 3 | ||||||||||||||
| ||||||||||||||
| 検疫システムの位置づけと対象 | ||||||||||||||
次の図はあくまでも検疫システムを導入して得られる効果の1例に過ぎず、検疫システムの有形/無形の効果は多分にある。重要なことは検疫システム導入を検討する組織や情報セキュリティ管理者ばかりではなく、その組織ネットワークを利用するユーザにもメリットがあることをおさえておきたい。 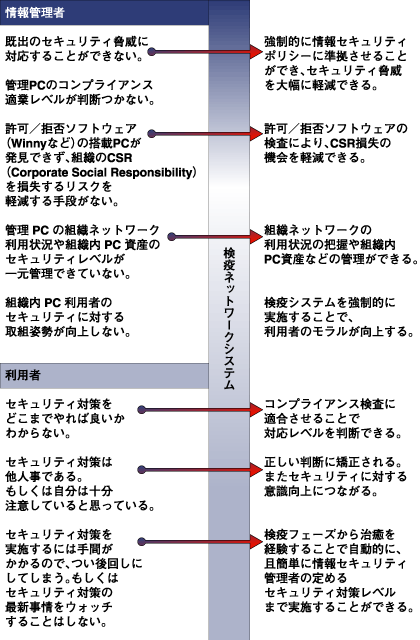 図2:検疫システムの位置づけ | ||||||||||||||
| 検疫システムを取り巻く環境変化 | ||||||||||||||
古くからセキュリティ対策は実施されてきているが、セキュリティの脅威と対策は「いたちごっこ」でもあり、多層的に防御することが必要であると言われている。ネットワークセキュリティを考える際の階層は次のようになる。
表3:ネットワークセキュリティの階層 現在のネットワーク環境では、すべてのレイヤーを一度に突破しかねない悪意のあるウィルスやボットなど、PCを利用するユーザがセキュリティ上の脅威を生み出すトリガを引きかねない状況となっている。このような脅威は定常的な情報セキュリティポリシーの遵守と管理する機構が必要であり、それが検疫ネットワークシステムの保障するところである。 記憶に新しいところでは、内部情報の流出事件が深刻化して社会的に大きな問題となったWinny事件においても、職場に私用パソコンを持ち込んで作業を行っていたことがその原因の1つといわれている。 このケースでは、情報管理がずさんだった上に、そのPCのセキュリティ対策も不十分だった。さらに組織ネットワークにおいても有効な対応を行っている所はごく一部であり、これら要因が複合的に悪作用を起こしたことで報道等で取り上げられたような結果を引き起こしてしまったのである。 もし、仮に検疫システムを導入していれば、これほどの社会的問題にはならなかったであろう。 情報管理者が制定するポリシーの遵守とクライアントPCのユーザとの間には、まだまだセキュリティ上の脅威に関する温度差があり、それが浮き彫りになったことは明白である。CSRを確保し、これらの温度差解消を目指すと共に、2005年4月1日に施行された個人情報保護法や現在公開中(2009年に予定)の日本版SOX法(特に、IT全般統制)への対応という観点からも検疫システムの重要性がより一層増してくると思われる。 | ||||||||||||||
| まとめ | ||||||||||||||
今回は検疫システムの概念と共に、検疫システムが重要視されている状況とそれを取り巻く環境の変化について解説した。次回は、より詳細にLAN/VPN検疫システムの中で「LAN検疫」に関する手法の紹介と比較、導入に関するポイントなどを導入事例とともに解説する。 特に、日本版SOX法で求められている対応の中で、情報セキュリティ管理者の方々が実際LAN検疫を導入するにはどのような検討が必要になるかという観点についても説明を行う。 | ||||||||||||||
| 前のページ 1 2 3 | ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00