


 | ||||||||||
| 前のページ 1 2 3 | ||||||||||
| ||||||||||
| 設計方法論としての確立 | ||||||||||
SAのレイヤの中でコアとなるのが、セキュリティ設計を行うフェーズに対応する「セキュリティデザインレイヤ」である。上位のセキュリティポリシーレイヤで規定された方針やプロセスを、実装レベルの技術的、人的対策に落とし込む橋渡しの役割を担う。 例えば、組織のセキュリティポリシーで「重要な顧客データをやり取りする場合は、サブシステム間のデータのやり取りには機密性を確保する」と定められていたとする。この場合、実装段階では暗号化ソフトを導入する、暗号通信プロトコルを設定するなどのセキュリティ対策を実施することになる。セキュリティデザインレイヤでは、上位のポリシーから下位の実装に落とし込むために、対象となるデータやサブシステムを洗い出し、通信プロトコルやデータへのアクセス制限の要件を規定する(図3)。 | ||||||||||
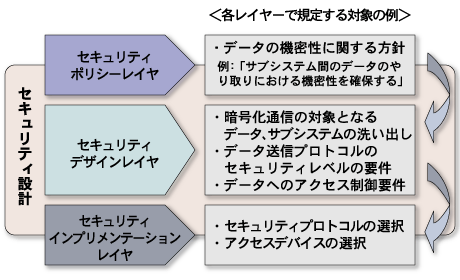 図3:セキュリティデザインレイヤ 出典:みずほ情報総研 | ||||||||||
| このとき重要となるのが、EA側で規定する業務の要件を考慮しつつ、SA側でセキュリティ要件を設定していくことである。この両者のすりあわせによって、セキュリティを考慮した業務やシステムの最適化が実現できる(図4)。 | ||||||||||
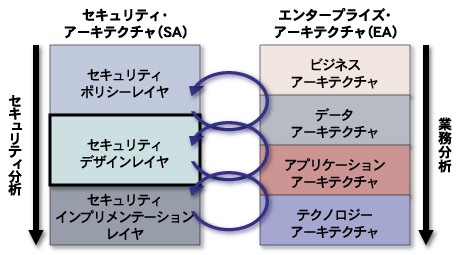 図4:セキュリティ設計におけるSAとEAのフィードバックループ 出典:みずほ情報総研 | ||||||||||
| ところが、これまで両者をつなぐセキュリティ設計方法論として確立されたものは多くはなかった。そのために、セキュリティ対策にヌケやモレが発生するケースや、逆に過度の対策によってコスト増を招くばかりか、システムの利便性を必要以上に損なうケースも少なくなかった。 | ||||||||||
| 次回は、SAのコンセプトのコアであるセキュリティ設計の実践的な方法論として、ISO/IEC15408(コモンクライテリア:CC)、ISO/IEC17799(ISMS)などのセキュリティ関連の国際スタンダードに基づく「セキュリティ評価モデル」を活用したアプローチについて解説する。 | ||||||||||
| 前のページ 1 2 3 | ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00