


 | ||||||||||
| 1 2 3 次のページ | ||||||||||
| ||||||||||
| 今回は | ||||||||||
前回では、セキュアなシステム構築のためのフレームワークである「セキュリティ・アーキテクチャ(SA)」のコンセプトを整理し、セキュリティ設計の重要性について解説した。今回は、SAを考慮したセキュリティ設計を効果的に進めるうえで重要な「セキュリティ評価モデル」に基づくセキュリティ設計手法について解説する。 | ||||||||||
| セキュリティ設計に求められるもの | ||||||||||
システムにセキュリティを導入すると、得てしてそこには負荷が生じてしまう。セキュリティ確保のためとはいえ、様々な製品やテクノロジーをただやみくもに導入するだけでは、システムの効率化を損なうばかりか、柔軟性を欠くことにもつながる。 また、セキュリティ対策を「後付け」にしてしまっては、システム全体としての整合性を保ちつつ、目標とするセキュリティレベルを確保することが難しくなる。つまり、効果とコストのバランスを考慮しつつ、適正なセキュリティ要件を情報システムの設計の段階から組み込んでいくことが、SAにおけるセキュリティ設計の最適化の第一歩である。 | ||||||||||
| 「セキュリティ評価モデル」に基づくセキュリティ設計のためのアプローチ | ||||||||||
ここでは、SAにおけるセキュリティ設計のための実践的な方法論として、「セキュリティ評価モデル」に基づくアプローチを紹介する。 セキュリティ評価モデルは、ISO/IEC15408(コモンクライテリア:CC)、ISO/IEC17799(ISMS)などの国際標準規格をベースとした設計方法論である。これによって、情報資産の保護構造を明確にし、保護の仕組みが設計から運用まで、設計者が意図したセキュリティ対策が行われているかを判断する材料となる。また、情報システムのセキュリティを考慮した手順の標準を整理して導入することにより、体系的で整合性の取れたセキュリティ設計ができるようになる。 これらの国際標準規格は、セキュリティ機能の要件やセキュリティ管理のための対策について広く分類されており、セキュリティ設計を進める上で助けになる解説が加えられている。 セキュリティ評価モデルに基づくセキュリティ設計は、図1のステップに沿って行われる。そのベースとなるのが、CCで規定されているITセキュリティ評価のフレームワークであり、通常「セキュリティターゲット」と呼ばれる文書に基本となる設計内容を書き記していく。 | ||||||||||
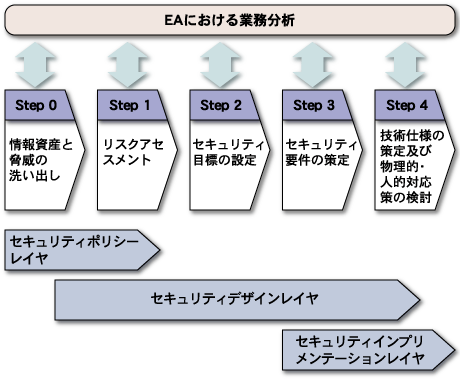 図1:セキュリティ評価モデルに基づくセキュリティ設計のステップ | ||||||||||
| では、次よりセキュリティ評価モデルに基づくセキュリティ設計のポイントを解説する。 | ||||||||||
| 1 2 3 次のページ | ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00