


 | ||||||||||
| 1 2 3 次のページ | ||||||||||
| ||||||||||
| はじめに | ||||||||||
これまで第1回ではデータベースセキュリティによる個人情報保護法や日本版SOX法対応の概要、第2回ではデータベースセキュリティの主な機能やベースとなっている技術の解説を行ってきました。 最終回の今回は、2009年3月の決算から適用されるといわれている日本版SOX法で求められる内部統制について米国SOX法との比較、対応プロジェクトの進め方、データベースセキュリティによる対策について事例を含めながら詳しく解説していきます。 | ||||||||||
| 米国SOX法と日本版SOX法 | ||||||||||
米国SOX法(Sarbanes Oxley Act:以下SOX法)は、アメリカで発生したエンロンやワールドコムにおける不正・粉飾決算事件を発端に、このような事件の再発防止のため2002年に米国議会で成立しました。 SOX法では企業の財務報告に関連する内部統制の仕組みを構築し、この仕組みが有効に機能していることを決算期毎に評価することが求められています。この内部統制構築のためのフレームワークとして広く採用されているのが、COSO(the Committee of Sponsoring Organization of the Treadway Commission)の提唱するフレームワークであることは第1回で述べました。 COSOフレームワークはSOX法が成立する10年前の1992年に取りまとめられたもので、「統制環境」「リスク評価」「統制と活動」「情報と伝達」「モニタリング」の5つの要素と、「財務報告」「業務活動」「法令遵守」の3つの目的に、企業の組織階層の軸を加えた3次元のマトリクスで構成されています。 COSOのフレームワークが取りまとめられた時点では、まだITの要素は取り込まれていませんでした。しかしながら現在のビジネス環境において、ほとんどの業務処理はITで自動化されており、会計情報はすべてデータベースの中に蓄えられ、決算のレポートもITによって出力されています。そのためCOSOに欠けているIT統制の部分は米国の情報システムコントロール協会(ISACA:Information Systems Audit and Control Association)によって取りまとめられた「COBIT(Control Objectives for Information and related Technology)」と呼ばれるフレームワークが補完的に用いられています。 一方、日本の動きを見ると、2005年12月に企業会計審議会の内部統制部会によって取りまとめられた「財務諸表に係る内部統制の評価及び監査の基準のあり方について」の資料には、COSOフレームワークの構成要素に「ITへの対応」という要素が加えられ、COSOとCOBITを足したようなフレームワークが採用されています(図1)。 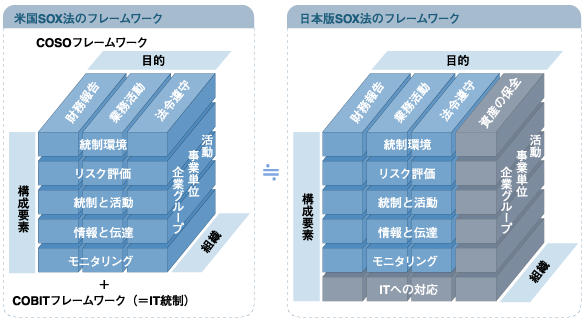 図1:米国SOX法と日本版SOX法のフレームワークの比較 (画像をクリックすると別ウィンドウに拡大図を表示します) このようなことから、日本と米国におけるSOX法への対応を比較した場合、日本においては米国と同等あるいはそれ以上にITに関する部分の重要性が高まってくるといえるでしょう。 | ||||||||||
| 1 2 3 次のページ | ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00