


 | ||||||||||||||
| 1 2 3 4 次のページ | ||||||||||||||
| ||||||||||||||
| 脆弱性 | ||||||||||||||
脆弱性というのは「vulnerability」の訳語としてセキュリティ関係者の間で最近広く使われだした言葉である。その意味はコンピュータシステムが持つ「弱み」であって、システムから情報を不正に引き出し、干渉、あるいは妨害しようとする攻撃者に有利に働くもののことである。 脆弱性の中には、攻撃者がやすやすとシステムに侵入できてしまういわゆるセキュリティホール級の大きな問題から、システム内部の物理パス名が外に漏れ出て攻撃の手がかりになるかもしれないといった比較的軽度の情報流出まで、危険の程度もさまざまなものがある。 | ||||||||||||||
| ソフトウェア製品の脆弱性 | ||||||||||||||
ソフトウェア製品の脆弱性は毎年数多くのものが見つかっている。次のグラフは1998年から2004年までに、米国のセキュリティ情報サイト「SecurityFocus」に新たに掲載された脆弱性の記事数の推移を表したものである。 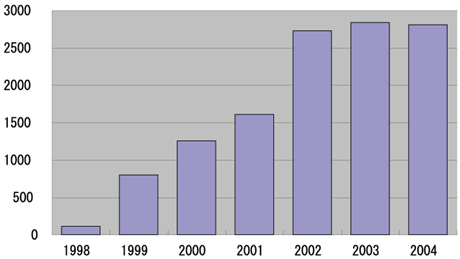 図1:SecurityFocusに掲載された脆弱性の記事数 ソフトウェア製品の脆弱性については、最近は各ベンダーがいち早く情報を発信し、パッチを配布するようになってきた。読者の皆さんの職場でもパッチ当て作業に追われている担当者がいるかもしれない。 こうした製品の脆弱性は、ソフトウェアの専門家が発見し、しばらくのちにベンダーの技術者が修正パッチを提供してくれるので、多くのユーザにとってはそのパッチを当てればだいたい事は済んでしまう。 ところが、われわれの身近にありながら、このように問題への対処が行われていないソフトウェアのカテゴリーがある。それが、Webアプリケーションである。 | ||||||||||||||
| Webアプリケーション | ||||||||||||||
いまや、インターネットにアクセスできるわれわれにとって、情報検索、ショッピング、オークション、トレーディングなどのサービスを提供してくれるWebサイトへのアクセスは、生活の一部になっているといってもいいくらいだ。 これらのWebサイトのサービスを実現しているアプリケーションソフトウェアをWebアプリケーションと呼ぶ。ここで注目してほしいのは、どのWebアプリケーションもひとつのWebサイト専用に開発され、そのサイトのみで運用されているという点だ。 多くのユーザにライセンスされるパッケージソフトウェア製品と異なり、Webアプリケーションの場合は世の中に脆弱性が公表されたり、パッチが公開されたりすることがない。脆弱性への対策がどのくらい「濃く」行われているかは、そのソフトウェアを開発したチームと、それを運用する人々の取り組み方に大きく依存する。 外見からはわからないが、Webアプリケーションによっては多くの脆弱性が潜んでいる怖れがあるのである。 これらの脆弱性が攻撃された例としては、一昨年の著作権相談Webサイトから個人情報が流出した事件が衝撃的だった。今年も、1月には化粧品会社のWebサイトから数万人の個人情報が、3月には旅行会社のWebサイトから十万人近くの個人情報が流出する事件が起きている。報道されたこれらの例は氷山の一角に過ぎない。実際に起きた事件が水面下にどれほど隠されているかは計り知れないと考えた方がよいだろう。 運営されているWebサイトの中には、十分に配慮され、対策が講じられて堅固になっているところも少なくないと考えられる。しかしWebアプリケーションの脆弱性を意識せず、未対策のまま運用している、あるいはこれから運用を始めようとしているWebサイトの数もかなりの数にのぼるのではないかと心配だ。 ※注:念のため申し添えておくと、先進的なソフトウェア開発企業は、自社で開発するWebアプリケーションのセキュリティ品質を高める努力を行っており、しかも数年前に比べれば大きく進歩してきている点は強調しておきたい。しかしながら、すべてのソフトウェア開発企業がそこまでの水準に追いついていないということも事実である。 | ||||||||||||||
| 1 2 3 4 次のページ | ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00