


 | ||||||||||||||
| 前のページ 1 2 3 4 | ||||||||||||||
| ||||||||||||||
| 学習されたポリシーの確認 | ||||||||||||||
先ほど学習させたポリシーは、editpolicyというコマンドで参照・編集できます。editpolicyを使うには、次のコマンドを実行してください。 editpolicy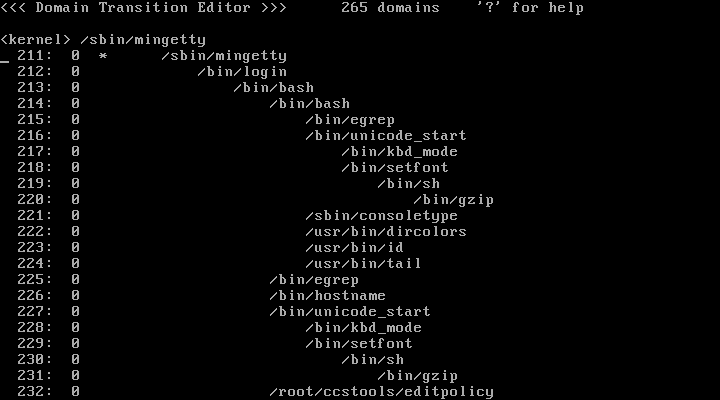 図3:editpolicyの実行画面 (画像をクリックすると別ウィンドウに拡大図を表示します) 「editpolicy」はCUIのツールですが、矢印キーでカーソルを動かしてスクロールしながらポリシーを確認することができます。画面をスクロールさせ、先ほど学習させたコマンドを探してみてください。なお、Fキーを押してmingettyと入力してEnterキーを押すことで、ログイン後の操作のドメインを検索できます。 画面中の/usr/bin/tailの行にカーソルを合わせてEnterキーを押すと、以下のような行が表示されます。 4 /etc/mtabこれは先ほど学習されたポリシーで、「tailは/etc/mtabというファイルを読み込んでよい」ということをあらわしています。先頭の4という数字はLinuxのパーミッションと同じ表記で、1ならば実行、2ならば書き込み、4ならば読み込み、6ならば読み書き、といった権限をあらわしています。 先ほどの操作で学習されたポリシーを図であらわすと図4のようになります。緑の枠がドメインをあらわしています。 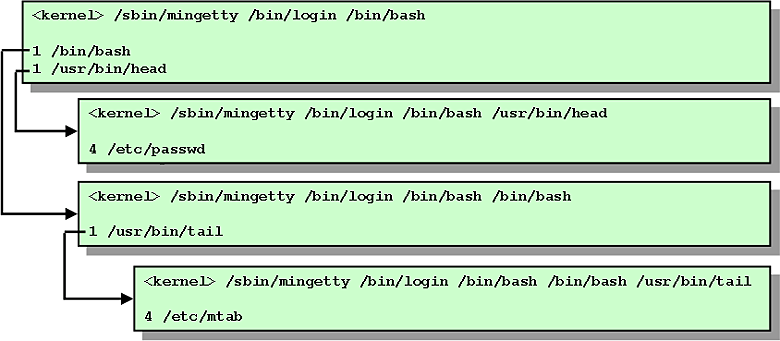 図4:学習されたポリシー (画像をクリックすると別ウィンドウに拡大図を表示します) TOMOYO Linuxではプログラムが実行されるたびにドメインが遷移し、それぞれで異なる権限が参照されるようになります。このように、TOMOYO Linuxはドメインに階層構造を採用しており、たとえ同じプログラムであっても、実行履歴が異なれば明確に権限が区別されます。 一通りポリシーを参照したら、Qキーでeditpolicyを終了してください。学習したポリシーはメモリ上に存在していますので、ハードディスクに保存したい場合は以下のコマンドを実行します。 savepolicyこれで現在のポリシーが「/etc/ccs/domain_policy.txt」ファイルに保存され、次回のLinux起動時に自動的に読み込まれます。editpolicyやsavepolicyの詳しい使い方や他のツール群については、各種ツールのドキュメントをご覧ください。 | ||||||||||||||
| もし何もできなくなったら | ||||||||||||||
設定を誤ってコマンドを受け付けなくなることがあります。その場合、Linuxを一旦終了し、通常のカーネルを選択して起動すれば制限なく利用できるようになります。 また、TOMOYO Linuxカーネルで起動した際、次のように表示されているときに「disabled」と入力してEnterキーを押すことで、TOMOYO Linuxのアクセス制御が無効になった状態で起動することができます。 Press 'Enter' or wait for 10 seconds to use default status. | ||||||||||||||
| おわりに | ||||||||||||||
駆け足でしたが、TOMOYO Linuxの基本的な操作について解説しました。一般的なアクセス権を付与するだけならば、ここで紹介した登録・管理作業を行うだけで充分な成果をあげることができるでしょう。実際にTOMOYO Linuxの学習機能を用いることで、簡単にアクセス制御が設定できることを体感いただけたと思います。 今回の記事を参考に、実際にコマンドを学習させてみて、どのようなポリシーが学習されるのかを見てみてください。プロセスがどんなファイルにアクセスしたかを手に取るように把握でき、Linuxの挙動の理解の助けにもなるでしょう。 次回は、ドメインの階層構造を用いて、管理者権限の分割や多段階認証を設定する方法について紹介します。 | ||||||||||||||
| 前のページ 1 2 3 4 | ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
| ||||||||||||||
-
人気記事ランキング
-
-
連載


新着記事
MySQLの「ST_Touches()」や「ST_Crosses()」などの8つの関数でジオメトリの位置関係を見比べてみよう 10月2日 6:30 マニュライフ生命のAIの責任者にインタビュー。全社員がAIを使いこなすAI for Allとは? 10月2日 6:00 ゲームを作りながら楽しくスキルアップ!『ゲーム開発で学ぶC++入門 クリエイター直伝 創造力を高める知識と実践技法』を5名様にプレゼント! 10月1日 10:00 【見れば分かる。見ないと話せない】AIで作った成果物を、理解しているのか 10月1日 6:30 「そのExcel、どこから持ってきたデータですか」――データブリックスがRow Zeroを買収、AIエージェントに触らせる前にガバナンスを効かせる 10月1日 6:25