


 | ||||||||||||
| 前のページ 1 2 3 次のページ | ||||||||||||
| ||||||||||||
| フィッシング詐欺を助長しないための対策 | ||||||||||||
フィッシング詐欺とは、悪意のある人が、金融サイトやショッピングサイトなどを装った偽のWebサイトに利用者を巧みに誘導し、利用者の認証情報やクレジットカード番号などを不正に取得するものです。 フィッシング詐欺の回避には、利用者側の注意が必要ですが、Webサイトの運用によっては、利用者の注意を妨げ、結果としてフィッシング詐欺を助長してしまう可能性があります。 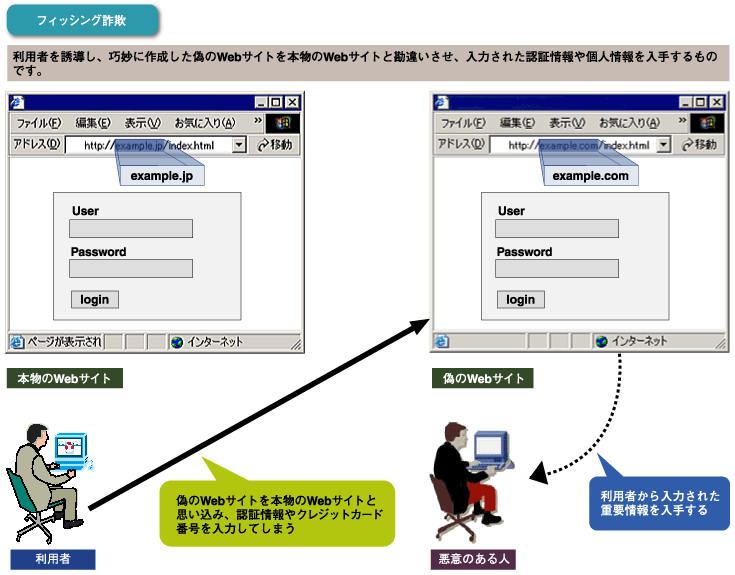 図2:フィッシング詐欺 (画像をクリックすると別ウィンドウに拡大図を表示します) Webサイト利用者がフィッシング詐欺の被害に遭わないためには、利用者自身がアクセスしたWebサイトを注意深く確認し、本物のWebサイトかどうかを見極める必要があります。 利用者が本物のWebサイトであることを正しく確認できるよう、次の内容をご検討ください。
表2:フィッシング詐欺を助長しないための対策 | ||||||||||||
| 前のページ 1 2 3 次のページ | ||||||||||||
| 安全なウェブサイトの作り方 - ウェブアプリケーションのセキュリティ実装とウェブサイトの安全性向上のための取り組み 2006年1月31日にIPAは、ウェブサイト運営者がウェブサイト上で発生しうる問題に対して、適切な対策ができるようにするため、「安全なウェブサイトの作り方」を取りまとめ公開いたしました。 本記事は、その報告書の転載です。詳しい内容に関しましては、以下のURLをご参照ください。 安全なウェブサイトの作り方 http://www.ipa.go.jp/security/vuln/documents/2005/website_security.pdf 脆弱性関連情報に関する届出について http://www.ipa.go.jp/security/vuln/report/index.html IPA(独立行政法人情報処理推進機構) http://www.ipa.go.jp/index.html IPA/ISEC(独立行政法人情報処理推進機構セキュリティセンター) http://www.ipa.go.jp/security/index.html | ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
| ||||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00