


セキュアOSの「見えない」効果
セキュアOSの「見えない」効果
情報漏えいなどの事件は後を絶ちません。セキュリティに対する関心も高まる一方です。しかし、その対策とも言えるセキュアOS(くどいですが、「セキュリティを強化しているOS」です)はあまり普及しているとは思えません。一体、なぜでしょう?
セキュアOSでは、従来のOSに比べて「ポリシーの運用管理」という業務が増えます。ポリシーが適切に設定されていなければ、提供する機能やサービスが正常に動作しません。また、もしトラブルが発生したとき、障害切り分けの要因に「ポリシー間違い」が増えます。
OSのセキュリティ強化は、通常の機能強化とは異なり、「できることを増やす」のではなく、「できなくする(制限する)ため」のものです。「適切に設定して、適切に管理運用できて」初めて今までと同じように運用できます。失敗すると今までできていたこと、必要な機能が実行できなくなります。割に合わない、そう思いますか?でも本当はそうではないのです。
ある期間運用してポリシー違反が発生しなかったとします。そうすると、それはその期間「本来必要であり適正な機能以外実行されなかった」ことの証しであり、従って「クラッキングを受けていない」ということが保証されます。
一方、セキュリティを強化されていないOSでは、ホームページを書き換えるなどの「わかりやすい」痕跡が残されなければ、通常システムがクラックされたことに気がつくことは極めて困難でしょう(実際、Linux系のサーバのクラッキングの報告を読むと、発生後かなりの期間が経過していることが多いようです。ぜひ調べてみてください)。これは絶大な違いであり、効果だと思いませんか?
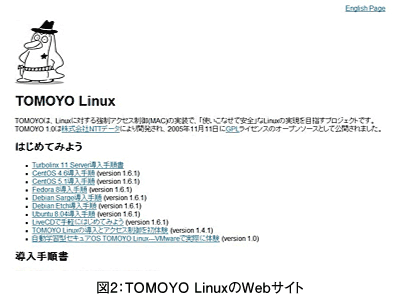
TOMOYO Linuxについて
私がプロジェクトマネージャを務めているTOMOYO Linuxでは、セキュアOSの運用の要となるポリシーについて、実行されたアクセス内容から自動的に情報を収集するという「学習機能」を備えているのが最大の特徴です。
イメージとしては、ちょうど手型をとるようにして、ポリシーのもととなる情報を集めます。集めた結果は、LinuxやUNIXの管理者であれば誰でも容易に理解でき編集することができます(と書くと、当たり前と思うかもしれませんが、ほかのセキュアLinux、例えばSELinuxではそうはいかないのです)。
そうして得られたポリシーを出発点として、必要な許可が網羅されるまで確認モード(ポリシー違反を通知するが処理は許可する)で試験を行います。それが終わったらポリシーにない処理をリジェクトする本運用に入ります。Linux/UNIXの管理者経験があれば誰でもTOMOYO Linuxを使えます。断言できます。
この記事をシェアしてください
関連記事

バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

