


TOMOYO Linuxのメインライン化の恩恵
TOMOYO Linuxのメインライン化の恩恵
TOMOYO Linuxがメインライン化されたことも組み込み分野から見ればとても重要です。第1回の記事(http://thinkit.jp/article/973/2/)にあるようにパッチを当てる形式の1系ではTOMOYO Linuxのフル機能が利用可能ですが、以下のような問題があります。
・商用の組み込みLinuxを使っている場合、パッチを適用するとサポートを受けられなくなる。
・万が一、開発者が開発を止めてしまうと、将来的に利用が困難になる。
・ユーザーを確保しにくいためフィードバックが得られにくく、信頼性が向上しにくい。
これに対してメインライン化された2系では、現状の機能はファイルに関するアクセス制御のみとはいえ、組み込み機器のセキュリティー向上に効果的であるほか、以下の利点があります(上記の裏返しではありますが)。
・商用組み込みLinuxでもTOMOYO Linuxがサポートされる可能性がある。
・Linuxコミュニティーでメンテナンスされ、よほどのことがない限り、TOMOYO Linuxを使い続けることができる。
・さまざまなユーザーからのチェックが入ることにより、信頼性や性能の向上や機能追加など、発展する可能性がある。
社内にしっかりとしたLinux関連のサポート担当部署などがあれば、1系を使いパッチ適用していくことも可能ですが、そうでもない限り機器の信頼性確保や出荷後の製品サポートなどを行っていくのは難しいでしょう。
「メインライン化されたもの=素性の知れたもの」であり、それ以外は素性の知れないものというイメージがありますが、組み込み分野では信頼性を求めるために特にその傾向が強く、素性の知れないものを取り込まないようにしています(もしくはコストをかけて「素性」を知ってから取り込む場合もあるでしょう)。
TOMOYO Linuxの2系がメインライン化されたことで、いわゆる「お墨付き」が得られたことから、組み込み分野でも安心して使えるようになったといえるでしょう。
筆者のTOMOYO Linuxの使い方
最後に筆者のTOMOYO Linuxの使用例をあげてみます。
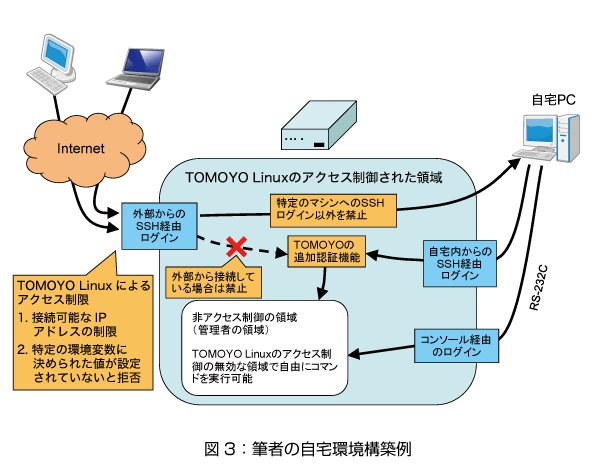
筆者の自宅のネットワークでは、インターネット接続用の機器としてPowerPCを搭載した組み込み機器を使っています。この機器では1系のTOMOYO Linuxが動作し、ファイルとネットワークに関するアクセス制御を有効にして運用しています(図3)。
外部から自宅マシンにアクセスできるようSSHの公開鍵認証で接続できるようにしていますが、そこでTOMOYO Linuxの機能を使って二つのセキュリティーを強化しています。
一つ目はアクセス可能なIPアドレスを限定しています。iptablesコマンドでも同様のことはできますが、TOMOYO Linuxの方が設定が容易にできるようになっています。
二つ目は接続する際に、ある環境変数に特定の値を設定しておかないと認証が通らないようになっています。具体的には、例えば環境変数'FOO'に値'bar'を設定しないと認証を通過できないようにした場合、以下のようにアクセスします。
# export FOO=bar
# ssh -o "sendenv FOO" example.com
もし攻撃者に秘密鍵が漏えいしても、この環境変数の設定を知らない限りログインできません。
以上のようにして外部からログインした直後にできる操作は、本来の目的である自宅マシンへのログインだけです。それ以外の操作は、万が一攻撃者が何らかの手段でアクセスできてしまった場合の不正な操作を防止するためすべて禁止しています。このログイン自体はパスフレーズを使った公開鍵認証で行い、接続先IPアドレスもTOMOYO Linuxで制限しています。
このネットワーク機器に管理者としてアクセスするには自宅マシンからアクセスする手段を用意しています。シリアルケーブルを物理的に接続してコンソール経由でログインすることも可能ですが、外部から自宅マシンを経由してSSHログインすることもできるようにしています。そしてTOMOYO Linuxの「追加認証」の機能を使って再度認証した後、管理者として自由な作業ができるようになります。
この「追加認証」とは、ユーザーが独自に設定・作成した認証プログラムで認証する手段です。例えば、キーの入力スピードや特定ファイルの有無などを考慮に入れた認証が可能なユニークな機能です。
その他TOMOYO Linuxでは接続元IPアドレスに応じてアクセスの可否を切り替えることができるため、この機器のように自宅ネットワークからSSHログインした場合にのみ追加認証を利用できるようにすることも可能です。
詳しくは、第1回の最後(http://thinkit.jp/article/973/3/)にある情報源を参照してください。
いかがだったでしょうか。TOMOYO Linuxは様々なディストリビューションで利用可能なほか、サーバーから組み込み機器まで幅広い分野に適用できることを理解していただけたかと思います。これを機会に、実際に触れてみてTOMOYO Linuxの提供する機能を体感してみてください。
- この記事のキーワード
この記事をシェアしてください
関連記事

バックナンバー
この記事の筆者

Think ITでは、技術情報が詰まったメールマガジン「Think IT Weekly」の配信サービスを提供しています。メルマガ会員登録を済ませれば、メルマガだけでなく、さまざまな限定特典を入手できるようになります。

