


 | ||||||||||
| 前のページ 1 2 3 | ||||||||||
| ||||||||||
| 情報セキュリティ対策の現状 | ||||||||||
情報セキュリティ対策の必要性は、我が国の企業においても共通認識となりつつある。しかしながら、実態としてはいまだにコンピュータウイルス対策ソフトやファイアウォールといった製品の導入による対策が中心であり、組織的な対策(セキュリティポリシーの策定、セキュリティ監査、アクセスログの取得・解析など)は十分に行われていない状況にある。 また、日米の情報セキュリティ投資動向を比較すると、日本企業に比べて、米国企業は投資内容が多様化している。これは、日本企業の対策が製品の導入に偏っているのに対し、米国企業では組織的な対策も含めた多面的な取り組みがなされているためではないかと推測される。 このように国内企業の情報セキュリティ対策が十分に進んでいない原因として、表1があげられる。
表1:情報セキュリティ対策が進まない原因 上記の原因から、情報セキュリティ投資の費用対効果が曖昧で、何をどこまで行うべきか判断が難しいという企業の悩みがうかがえる(図3)。 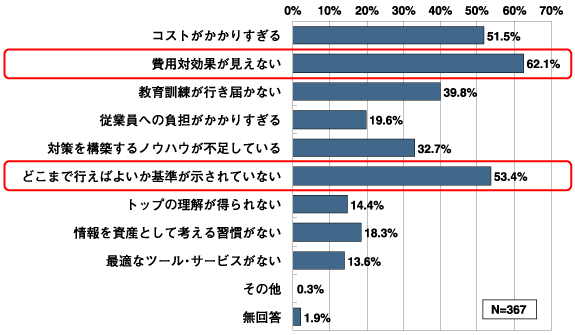 図3:大手・中堅企業における情報セキュリティ投資の障害(重要インフラ業種を除く) 出所:警察庁「不正アクセス行為対策等の実態調査」(2005年1月) (画像をクリックすると別ウィンドウに拡大図を表示します) 経済産業省では、これまでも暗号技術や認証技術の研究開発といった技術的対策やISMS、情報セキュリティ監査制度の利用促進など、企業の組織面に着目した情報セキュリティ対策を推進してきたが「企業における情報セキュリティガバナンスのあり方に関する研究会」の検討では、企業はコンプライアンスやCSRといった観点からも情報セキュリティ対策に取り組むべきであり、従来の情報セキュリティ対策の導入にとどまらず、企業価値を高めるために積極的に取り組むべき投資対象として情報セキュリティ対策を位置づける必要があるという結論に至った。 このため、企業における情報セキュリティガバナンスの確立を支援するような仕組み・ツールを整備した。それが、「企業における情報セキュリティガバナンス研究会 報告書」で紹介されている「情報セキュリティベンチマーク」「情報セキュリティ報告書モデル」「事業継続計画策定ガイドライン」の3つのツールである。 これらのツールは、情報セキュリティガバナンスの確立を阻害している問題、『適正な情報セキュリティ投資の判断が困難』『既存の情報セキュリティへの「対策」「取り組み」が企業価値に直結していない』『事業継続性確保の必要性が十分に認識されていない』に対する解決・支援ツールとして提案されたものである。 次回はこの3つのツールの概要、活用方法などについて説明していく。 | ||||||||||
| 前のページ 1 2 3 | ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
| ||||||||||
-
人気記事ランキング
-
-
連載


新着記事
なぜこのインシデントは「SEV1」なのか? ——「Incident Severity Levels」という共通言語を導入する 11月20日 6:30 【KubeCon Japan 2026】AppleのKatie Gamanji氏が生成AI後のクラウドネイティブを解説するセッションを紹介 11月20日 6:00 サーバやOSの保守期限、VMware環境の見直しといった節目に考える、Oracle AI Databaseの次期基盤。オンプレ継続・AWS・OCIそれぞれの特性と留意点を整理するWebセミナー 11月19日 16:00 【クラウドエンジニア編】「野良リソース」を撃退する――便利さに潜むコスト肥大化を防ぐPMOのルール設計 11月19日 6:30 AIにコードを書かせるだけでは足りない AI駆動開発で問われる価値・業務・判断の設計力 11月19日 6:00